Công nghệ thông tin trong ngân hàng được ứng dụng như thế nào?
Tìm hiểu cách công nghệ thông tin được ứng dụng trong ngân hàng: số hóa giao dịch, Internet/Mobile Banking, bảo mật dữ liệu, tự động hóa quy trình, phân tích dữ liệu khách hàng và xu hướng chuyển đổi số giúp giao dịch nhanh, an toàn, tiện lợi hơn.
Từ quản lý tài khoản, tiền gửi và khoản vay đến thanh toán, công nghệ thông tin kết nối nghiệp vụ ngân hàng trên nền dữ liệu tập trung. Hệ thống ngân hàng lõi kiểm soát số dư, tính lãi, hạch toán và đối soát; ứng dụng di động, website và thiết bị tự phục vụ giúp khách hàng chuyển tiền, gửi tiết kiệm, quản lý thẻ thuận tiện. Định danh điện tử và sinh trắc học hỗ trợ mở tài khoản, xác minh danh tính từ xa.
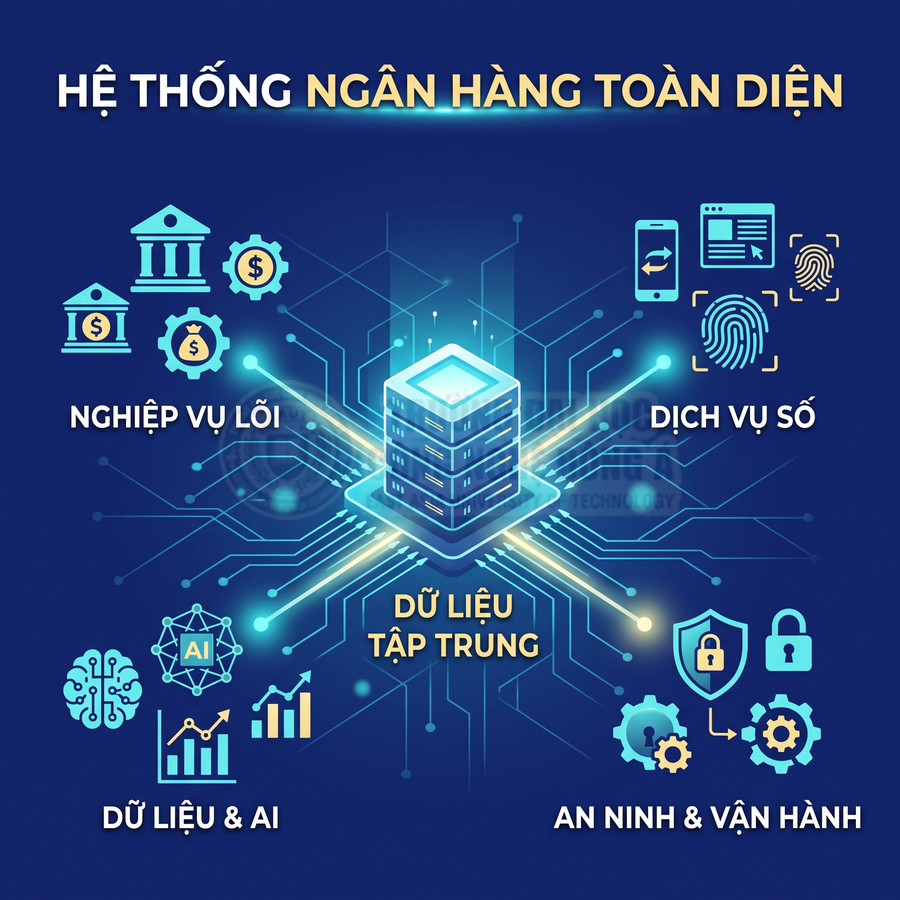
Dữ liệu và trí tuệ nhân tạo hỗ trợ chấm điểm tín dụng, phát hiện giao dịch bất thường, giám sát dấu hiệu rửa tiền và cá nhân hóa dịch vụ. Hệ thống quản lý khách hàng, hồ sơ điện tử và quy trình tự động giúp giảm nhập liệu, liên kết các kênh phục vụ, tăng khả năng kiểm toán. Xác thực, phân quyền, mã hóa, giám sát an ninh và hạ tầng dự phòng bảo vệ dữ liệu, duy trì dịch vụ khi xảy ra sự cố.
Triển khai hiệu quả cần chuẩn hóa nghiệp vụ, kiểm soát chất lượng dữ liệu, kết nối hệ thống và chuyển đổi an toàn. Thời gian xử lý, tỷ lệ giao dịch thành công, chi phí vận hành và chất lượng cảnh báo rủi ro là cơ sở đánh giá hiệu quả đầu tư.
Công nghệ thông tin đảm nhiệm những chức năng nào trong hoạt động ngân hàng?
Công nghệ thông tin trong ngân hàng đảm nhiệm vai trò hạ tầng cốt lõi cho mọi hoạt động nghiệp vụ, từ xử lý dữ liệu tập trung đến đổi mới mô hình kinh doanh. Trước hết, CNTT xây dựng và vận hành các hệ thống lõi để quản lý tài khoản, giao dịch, lịch sử sử dụng dịch vụ trên một nền dữ liệu thống nhất, bảo đảm toàn vẹn, an toàn và sẵn sàng cao. Trên nền tảng đó, ngân hàng triển khai tự động hóa quy trình, chuẩn hóa luồng phê duyệt, kiểm soát nội bộ và giảm thao tác thủ công, giúp quyết định nhanh và nhất quán hơn.
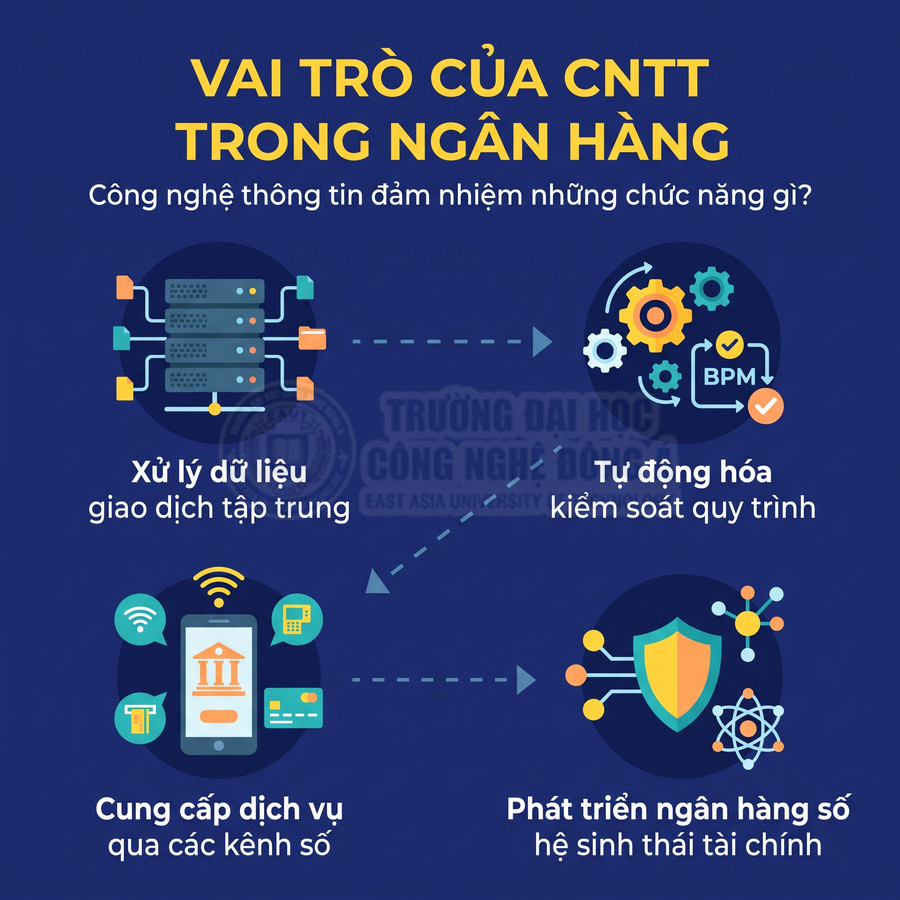
Song song, CNTT là nền tảng cung cấp dịch vụ qua các kênh số, kết nối đa kênh và cá nhân hóa trải nghiệm khách hàng theo thời gian thực. Ở mức chiến lược, CNTT còn tham gia thiết kế kiến trúc ngân hàng số, tích hợp Fintech, khai thác dữ liệu và trí tuệ nhân tạo để hình thành các sản phẩm, dịch vụ và mô hình kinh doanh mới, nâng cao năng lực cạnh tranh dài hạn.
Xử lý dữ liệu tài khoản và giao dịch trên hệ thống tập trung
Công nghệ thông tin trong ngân hàng trước hết đảm nhiệm vai trò xây dựng, vận hành và tối ưu các hệ thống xử lý dữ liệu tập trung (core banking, hệ thống thẻ, hệ thống thanh toán bù trừ nội bộ). Trên các hệ thống này, tài khoản, số dư, giao dịch và lịch sử sử dụng dịch vụ của khách hàng được quản lý thống nhất theo mô hình dữ liệu chuẩn hóa, có phân tách rõ giữa dữ liệu chủ (master data) và dữ liệu giao dịch (transaction data). Mỗi khách hàng được gán một mã định danh duy nhất (CIF – Customer Information File), liên kết với nhiều loại tài khoản (thanh toán, tiết kiệm, vay, thẻ, tài khoản ký quỹ…) và các sản phẩm dịch vụ khác như bảo hiểm liên kết, đầu tư, ngân hàng giao dịch.
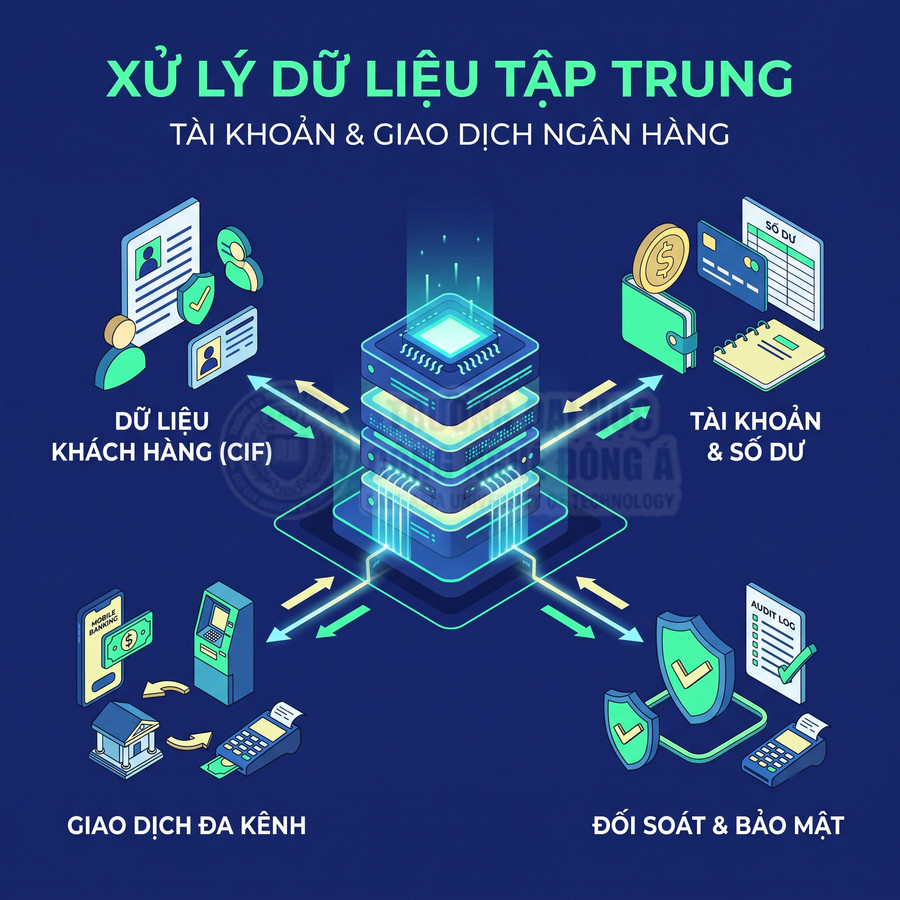
Khi phát sinh giao dịch, hệ thống ghi nhận đầy đủ thông tin: thời điểm, kênh thực hiện, số tiền, loại giao dịch, trạng thái, mã tham chiếu, loại tiền tệ, phí, thuế, tỷ giá (nếu có), đồng thời cập nhật số dư theo quy tắc kế toán kép (double-entry) và quy định sản phẩm. Các bảng tham chiếu (product catalog, bảng phí, bảng lãi suất, bảng hạn mức) được cấu hình tập trung, giúp việc thay đổi chính sách được phản ánh đồng bộ trên toàn hệ thống. Cách tổ chức này giúp ngân hàng đảm bảo tính toàn vẹn dữ liệu (data integrity) thông qua các ràng buộc khóa chính, khóa ngoại, kiểm soát phiên giao dịch (transaction isolation) và cơ chế khóa bản ghi, tránh tình trạng mỗi chi nhánh quản lý một bản ghi riêng lẻ, khó đối chiếu và dễ sai lệch.
Hệ thống tập trung còn đóng vai trò kết nối dữ liệu giữa chi nhánh, phòng giao dịch và các kênh điện tử như Internet Banking, Mobile Banking, ATM, POS, cổng thanh toán, kênh API cho đối tác. Các lớp tích hợp (ESB, API Gateway, message queue) đảm bảo dữ liệu được truyền nhận an toàn, có kiểm soát, với khả năng chịu tải cao. Khi khách hàng rút tiền tại ATM, chuyển khoản trên ứng dụng hoặc nộp tiền tại quầy, mọi thao tác đều được phản ánh về cùng một nền tảng dữ liệu, thông qua các dịch vụ nghiệp vụ (service) đã được chuẩn hóa. Nhờ đó, số dư và trạng thái giao dịch được cập nhật theo thời gian gần thực (near real-time), giảm nguy cơ ghi nhận trùng, thiếu hoặc lệch, đồng thời hỗ trợ tốt cho các báo cáo quản trị rủi ro theo thời gian thực.
Các cơ chế khóa sổ, đánh số chứng từ, lưu nhật ký hệ thống và đối soát tự động được tích hợp để đảm bảo mỗi giao dịch chỉ được xử lý một lần (idempotency), có thể truy vết và kiểm tra lại khi cần. Nhật ký hệ thống (audit log) ghi nhận chi tiết: ai thực hiện, từ đâu, thay đổi trường dữ liệu nào, trước và sau khi sửa, phục vụ kiểm toán nội bộ, kiểm toán độc lập và điều tra gian lận. Bên cạnh đó, các cơ chế sao lưu, phục hồi dữ liệu (backup/restore), nhân bản dữ liệu (replication) và trung tâm dữ liệu dự phòng (DR site) được thiết kế để đảm bảo tính sẵn sàng cao (high availability) và khả năng tiếp tục hoạt động kinh doanh (BCP – Business Continuity Planning).
| Thành phần dữ liệu | Nội dung quản lý | Mục đích nghiệp vụ |
|---|---|---|
| Thông tin khách hàng | Danh tính, liên hệ, phân loại, hồ sơ KYC | Định danh, phân nhóm, tuân thủ pháp lý |
| Tài khoản | Số tài khoản, loại, trạng thái, số dư | Ghi nhận quyền và nghĩa vụ tài chính |
| Giao dịch | Ngày giờ, số tiền, kênh, trạng thái | Hạch toán, đối soát, tra soát |
| Lịch sử sử dụng dịch vụ | Đăng nhập, thay đổi hạn mức, đăng ký dịch vụ | Hỗ trợ chăm sóc khách hàng, điều tra gian lận |
Trên nền dữ liệu tập trung, ngân hàng còn triển khai các kho dữ liệu (Data Warehouse), hồ dữ liệu (Data Lake) và công cụ phân tích (BI, MIS) để tổng hợp, chuẩn hóa và khai thác dữ liệu cho mục đích báo cáo quản trị, báo cáo cơ quan quản lý, phân tích hành vi khách hàng, chấm điểm tín dụng nội bộ và xây dựng mô hình rủi ro. Việc tách biệt môi trường giao dịch (OLTP) và môi trường phân tích (OLAP) giúp hệ thống vận hành ổn định, không ảnh hưởng đến trải nghiệm giao dịch của khách hàng.
Tự động hóa nghiệp vụ và kiểm soát quy trình xử lý
Công nghệ thông tin cho phép ngân hàng tự động hóa các quy trình nghiệp vụ theo luồng chuẩn, từ tiếp nhận yêu cầu, kiểm tra điều kiện, phê duyệt đến cập nhật trạng thái, thông báo kết quả. Các nền tảng quản lý quy trình nghiệp vụ (BPM/Workflow) được cấu hình để mô hình hóa quy trình dưới dạng sơ đồ, gắn với từng vai trò, phòng ban, thời hạn xử lý và các điều kiện rẽ nhánh. Ví dụ, khi khách hàng đăng ký mở tài khoản trực tuyến, hệ thống sẽ tự động ghi nhận thông tin, kiểm tra trùng lặp với dữ liệu hiện có, đối chiếu với danh sách cảnh báo (blacklist, watchlist, danh sách trừng phạt), đánh giá mức độ rủi ro theo mô hình chấm điểm KYC/AML, sau đó chuyển hồ sơ đến bước phê duyệt phù hợp.
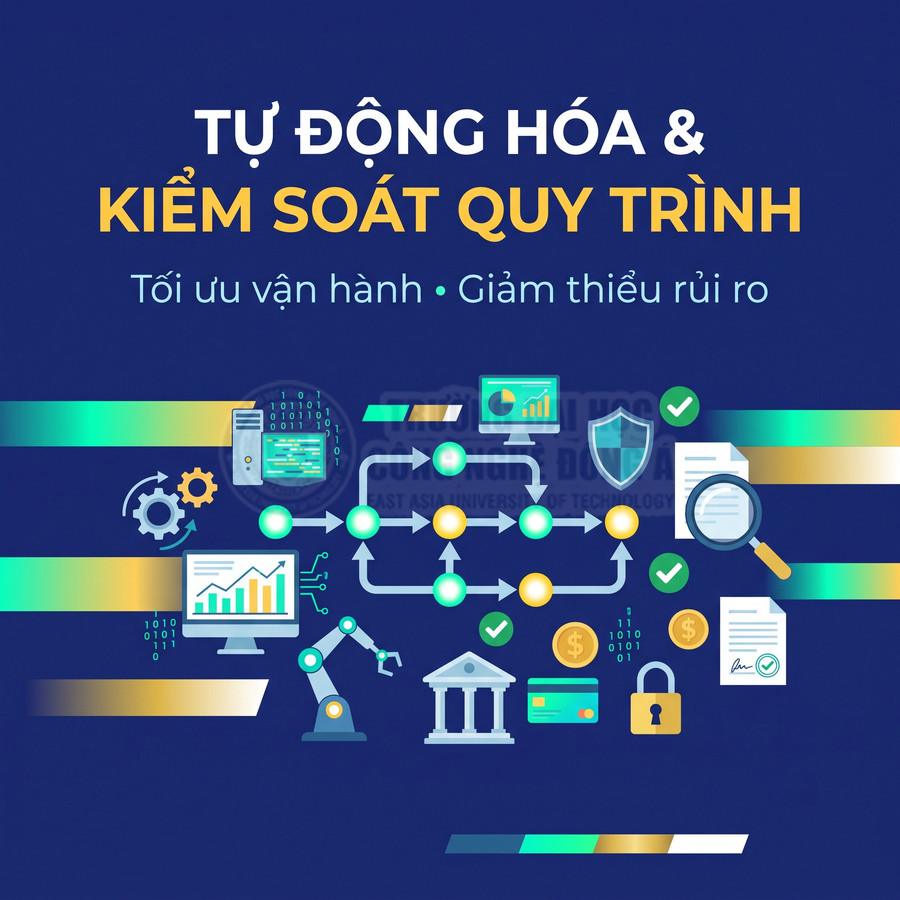
Các điều kiện như độ tuổi, quốc tịch, tình trạng cư trú, hạn mức sản phẩm, lịch sử tín dụng, tần suất giao dịch được kiểm tra bằng quy tắc cấu hình sẵn (rule engine), giảm phụ thuộc vào thao tác thủ công của nhân viên. Hệ thống có thể tự động từ chối, yêu cầu bổ sung hồ sơ hoặc chấp thuận ở mức hạn chế dựa trên các ngưỡng rủi ro đã được phê duyệt bởi ủy ban rủi ro. Điều này giúp tăng tính nhất quán trong quyết định, giảm sai sót do yếu tố chủ quan, đồng thời dễ dàng điều chỉnh khi chính sách thay đổi.
Trong quy trình tự động hóa, ngân hàng phân biệt rõ các bước xử lý tự động với các bước cần nhân viên xác minh. Những tác vụ có quy tắc rõ ràng, ít ngoại lệ (kiểm tra định dạng dữ liệu, so khớp thông tin cơ bản, tính toán lãi, phân bổ phí, đối chiếu số dư, sinh chứng từ kế toán) được giao cho hệ thống xử lý. Ngược lại, các bước đòi hỏi đánh giá định tính, xem xét bối cảnh (thẩm định tín dụng phức tạp, đánh giá mô hình kinh doanh của khách hàng doanh nghiệp, xử lý khiếu nại, phê duyệt ngoại lệ vượt hạn mức) vẫn cần chuyên viên phụ trách.
Hệ thống quy trình (workflow/BPM) giúp gán nhiệm vụ cho đúng bộ phận, theo dõi thời gian xử lý, ghi nhận quyết định và lý do, từ đó tăng tính minh bạch và khả năng kiểm soát nội bộ. Các chỉ số như thời gian xử lý trung bình, tỷ lệ hồ sơ bị trả lại, tỷ lệ phê duyệt/từ chối, số lượng ngoại lệ được giám sát liên tục để cải tiến quy trình. Ngoài ra, việc tích hợp chữ ký số, lưu trữ hồ sơ điện tử, đối chiếu tự động với hệ thống kế toán và hệ thống quản lý rủi ro giúp giảm đáng kể khối lượng giấy tờ, hạn chế gian lận nội bộ và nâng cao khả năng tuân thủ quy định của cơ quan quản lý.
Một số nhóm quy trình thường được tự động hóa sâu:
- Mở tài khoản, phát hành thẻ, đăng ký dịch vụ ngân hàng điện tử.
- Quy trình cho vay chuẩn hóa (vay tiêu dùng, vay mua xe, vay thế chấp chuẩn), với các bước chấm điểm tín dụng tự động, tra cứu CIC, định giá tài sản theo mô hình.
- Quy trình thanh toán trong nước và quốc tế, bao gồm kiểm tra tuân thủ, sàng lọc lệnh thanh toán, đối chiếu tài khoản nostro/vostro.
- Quy trình quản lý hạn mức, cảnh báo vượt hạn mức, khóa/mở khóa dịch vụ theo thời gian thực.
Cung cấp dịch vụ ngân hàng qua các kênh số
Công nghệ thông tin là nền tảng để ngân hàng cung cấp dịch vụ ngân hàng qua các kênh số như ứng dụng di động, website, ATM, thiết bị giao dịch tự phục vụ, kênh API cho đối tác. Trên các kênh này, khách hàng có thể tra cứu tài khoản, chuyển tiền, thanh toán hóa đơn, nạp tiền, mở sổ tiết kiệm, đăng ký thẻ, quản lý hạn mức và dịch vụ, đăng ký khoản vay nhỏ, quản lý danh mục đầu tư, thiết lập cảnh báo giao dịch mà không cần đến quầy. Các chức năng này được xây dựng trên các API kết nối với hệ thống ngân hàng lõi, hệ thống thẻ, hệ thống thanh toán, hệ thống định danh điện tử (eKYC) và các dịch vụ bên ngoài (ví điện tử, cổng thanh toán, nhà cung cấp dịch vụ viễn thông, điện, nước).
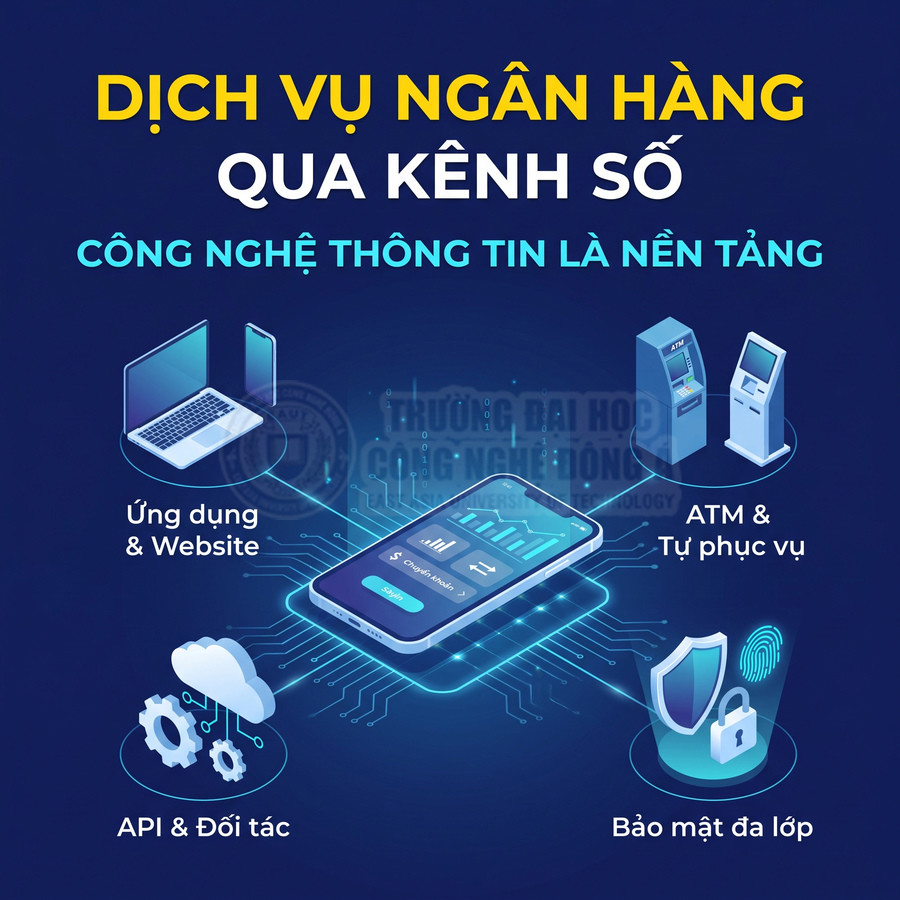
Để đảm bảo an toàn, các kênh số được trang bị cơ chế xác thực đa yếu tố (MFA), mã hóa dữ liệu, quản lý phiên đăng nhập, phát hiện hành vi bất thường. Lớp trung gian (middleware) chịu trách nhiệm quản lý lưu lượng, cân bằng tải, giới hạn tần suất (rate limiting), chống tấn công từ chối dịch vụ, đồng thời ghi nhận log giao dịch chi tiết phục vụ phân tích bảo mật và trải nghiệm người dùng.
Để đảm bảo trải nghiệm nhất quán, ngân hàng chú trọng liên kết trải nghiệm tại quầy với ứng dụng, website và thiết bị giao dịch. Ví dụ, khách hàng có thể đăng ký một sản phẩm tại quầy, sau đó theo dõi trạng thái xử lý trên ứng dụng; hoặc bắt đầu điền thông tin trên website, lưu lại và hoàn tất trên điện thoại. Thông tin về hồ sơ, yêu cầu hỗ trợ, lịch sử tương tác được chia sẻ giữa các kênh thông qua hệ thống CRM và nền tảng omni-channel, giúp nhân viên nắm bắt bối cảnh khi khách hàng chuyển từ kênh số sang kênh truyền thống.
Điều này đòi hỏi kiến trúc hệ thống đa kênh (omni-channel) với lớp tích hợp trung gian, quản lý phiên giao dịch, đồng bộ trạng thái và xử lý xung đột truy cập. Các thành phần kỹ thuật quan trọng bao gồm:
- Lớp API thống nhất, trừu tượng hóa sự phức tạp của hệ thống lõi, cho phép triển khai nhanh tính năng mới trên nhiều kênh.
- Hệ thống quản lý hành trình khách hàng (customer journey orchestration), theo dõi và điều phối các bước khách hàng thực hiện trên các kênh khác nhau.
- Cơ chế đồng bộ thông báo (push notification, SMS, email, in-app message) đảm bảo khách hàng nhận được thông tin kịp thời, nhất quán.
Trên các kênh số, ngân hàng cũng tận dụng phân tích dữ liệu thời gian thực để cá nhân hóa đề xuất sản phẩm, cảnh báo rủi ro, gợi ý hành động tiếp theo (next best action), từ đó tăng mức độ gắn kết và giá trị vòng đời khách hàng.
Phân biệt ứng dụng công nghệ thông tin, ngân hàng số và công nghệ tài chính
Trong thực tiễn, cần phân biệt ứng dụng công nghệ thông tin trong ngân hàng, mô hình ngân hàng số và lĩnh vực công nghệ tài chính (Fintech). Ứng dụng công nghệ thông tin là khái niệm rộng, bao gồm toàn bộ hệ thống kỹ thuật phục vụ hoạt động ngân hàng: từ core banking, kế toán, thanh toán, CRM, đến hạ tầng mạng, bảo mật, lưu trữ, giám sát hệ thống, quản lý cấu hình và triển khai. Ở mức này, CNTT đóng vai trò “xương sống” vận hành, đảm bảo hệ thống chạy ổn định, an toàn, tuân thủ các tiêu chuẩn như ISO 27001, PCI DSS, Basel về quản lý rủi ro công nghệ.
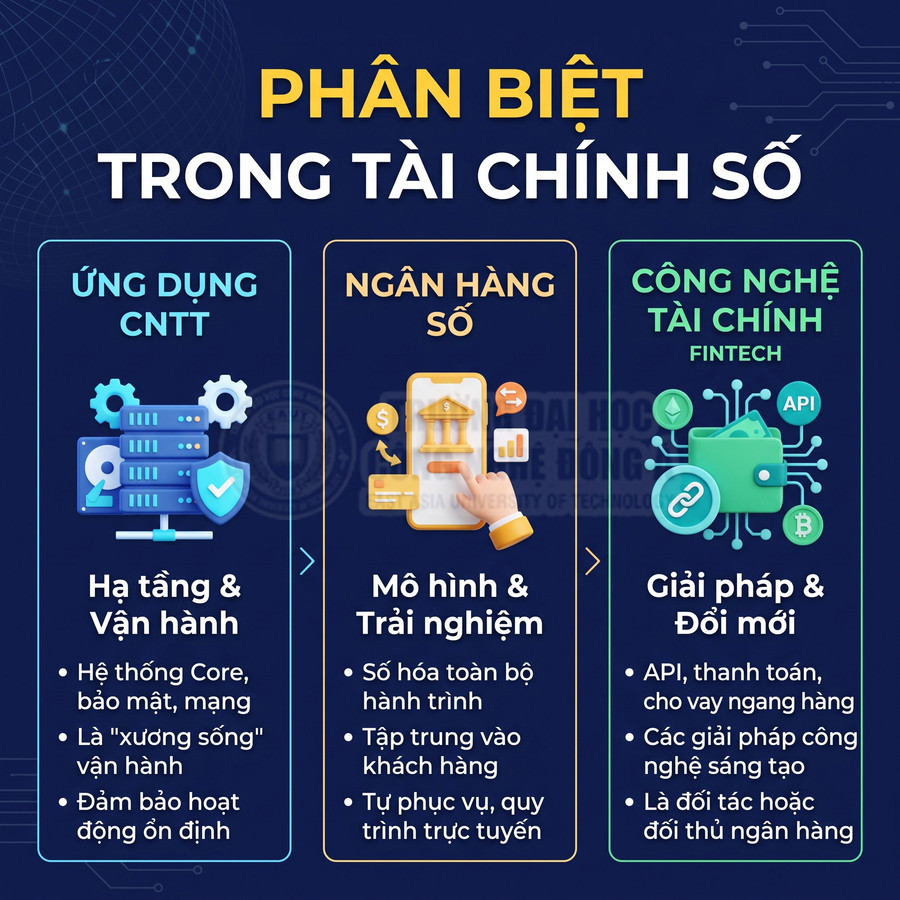
Ngân hàng số là mô hình cung cấp dịch vụ trong đó phần lớn hành trình khách hàng được thực hiện trên kênh số, với mức độ tự phục vụ cao, quy trình được thiết kế lại để phù hợp môi trường trực tuyến, chứ không chỉ là “đưa biểu mẫu giấy lên màn hình”. Ngân hàng số đòi hỏi tư duy thiết kế trải nghiệm người dùng (UX/UI), kiến trúc microservices, khả năng triển khai liên tục (CI/CD), thử nghiệm A/B, phân tích hành vi người dùng để cải tiến sản phẩm. Ở đây, công nghệ thông tin không chỉ là công cụ hỗ trợ, mà là yếu tố định hình sản phẩm và mô hình kinh doanh.
Công nghệ tài chính là các giải pháp, nền tảng hoặc doanh nghiệp sử dụng công nghệ để cung cấp dịch vụ tài chính, có thể là đối tác hoặc đối thủ của ngân hàng. Fintech có thể tập trung vào một mảng hẹp như thanh toán, cho vay ngang hàng, quản lý tài sản, huy động vốn cộng đồng, bảo hiểm số, định danh điện tử. Ngân hàng có thể tích hợp dịch vụ Fintech thông qua API, hợp tác phân phối sản phẩm, hoặc cạnh tranh trực tiếp trên cùng phân khúc khách hàng.
Cần phân biệt số hóa một nghiệp vụ với thay đổi toàn bộ hành trình phục vụ khách hàng. Việc chuyển biểu mẫu giấy sang biểu mẫu điện tử, cho phép tải lên hồ sơ, hay ký số trên tài liệu là bước số hóa cần thiết, nhưng chưa đủ để gọi là ngân hàng số nếu quy trình phê duyệt, kiểm tra, đối soát vẫn giữ nguyên cách làm cũ, nhiều bước thủ công, phụ thuộc vào giấy tờ nội bộ. Ngân hàng số đòi hỏi thiết kế lại luồng nghiệp vụ, giảm số bước, loại bỏ khâu không tạo giá trị, tận dụng dữ liệu và mô hình phân tích để ra quyết định nhanh hơn, đồng thời đảm bảo tuân thủ.
Trong bối cảnh này, công nghệ thông tin tham gia sâu vào:
- Thiết kế kiến trúc hệ thống linh hoạt, dễ mở rộng, hỗ trợ thử nghiệm nhanh sản phẩm mới.
- Tích hợp dữ liệu từ nhiều nguồn (nội bộ, đối tác, dữ liệu mở) để xây dựng hồ sơ khách hàng 360 độ.
- Ứng dụng trí tuệ nhân tạo, học máy trong chấm điểm tín dụng, phát hiện gian lận, tư vấn tài chính cá nhân hóa.
Công nghệ thông tin trong bối cảnh này không chỉ là công cụ vận hành, mà là yếu tố định hình lại mô hình kinh doanh và cách ngân hàng tương tác với khách hàng, quyết định khả năng cạnh tranh của ngân hàng trong hệ sinh thái tài chính số đang thay đổi nhanh chóng.
Hệ thống ngân hàng lõi quản lý tài khoản và nghiệp vụ như thế nào?
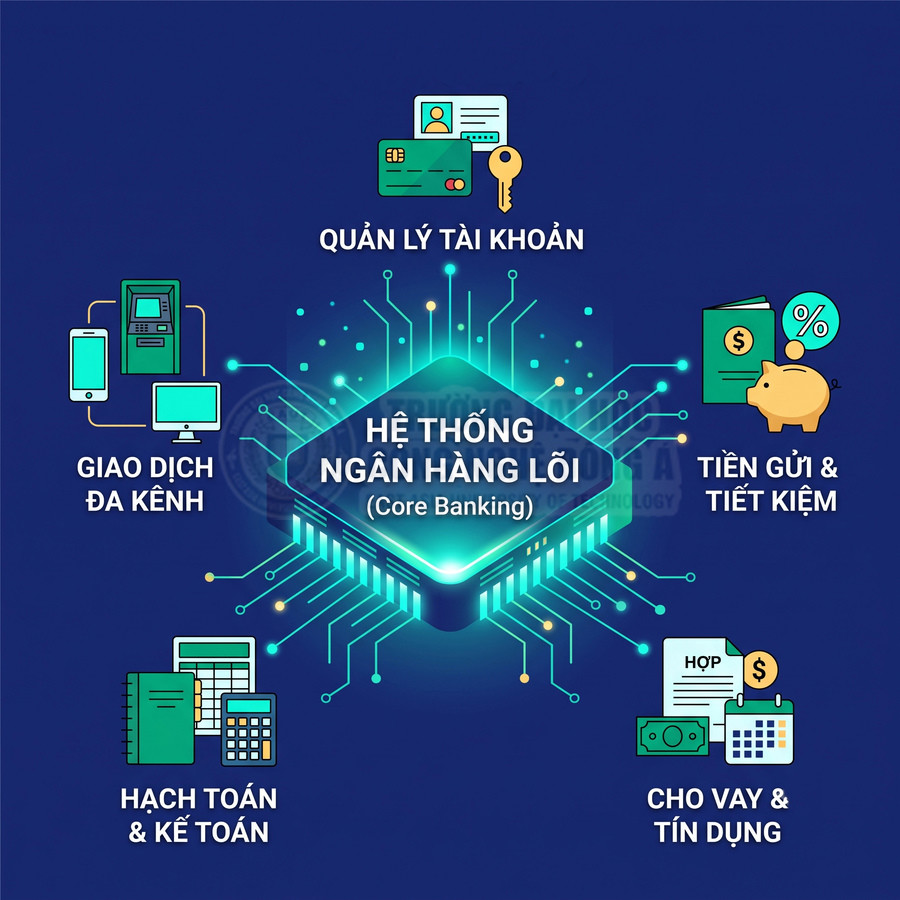
Hệ thống ngân hàng lõi vận hành như trung tâm xử lý nghiệp vụ, nơi mọi tài khoản, giao dịch, tiền gửi, khoản vay và bút toán kế toán được quản lý thống nhất. Core Banking đóng vai trò “sổ cái thời gian thực”, kiểm soát số dư, trạng thái giao dịch, hạn mức và quy tắc sản phẩm, đồng thời phối hợp với các lớp dịch vụ trung gian để phục vụ đa kênh. Các phân hệ tiền gửi đảm nhiệm cấu hình sản phẩm, tính lãi, tất toán và tái tục theo điều kiện linh hoạt; phân hệ tín dụng theo dõi giải ngân, dư nợ, lịch trả nợ, tài sản bảo đảm và nợ xấu. Lớp kế toán tài chính liên kết dữ liệu từ core và hệ thống vệ tinh, hỗ trợ hạch toán đa chuẩn, đối soát, kiểm toán và báo cáo quản trị một cách nhất quán, minh bạch.
Core Banking quản lý tài khoản, số dư và trạng thái giao dịch
Hệ thống ngân hàng lõi (Core Banking) vận hành như “sổ cái thời gian thực” của ngân hàng, nơi toàn bộ tài khoản, số dư, sản phẩm, hạn mức và giao dịch được quản lý tập trung theo mô hình đa phân hệ (module). Mỗi tài khoản được gắn với một tập tham số: loại tài khoản (thanh toán, tiết kiệm, vay, ký quỹ), loại tiền, trạng thái (hoạt động, phong tỏa, đóng), hạn mức ghi nợ, hạn mức giao dịch theo kênh, cấu hình phí và lãi. Core Banking duy trì đồng thời số dư kế toán (ledger balance) và số dư khả dụng (available balance), bao gồm cả các khoản phong tỏa, chờ quyết toán, bảo lưu cho giao dịch thẻ hoặc chuyển tiền liên ngân hàng.
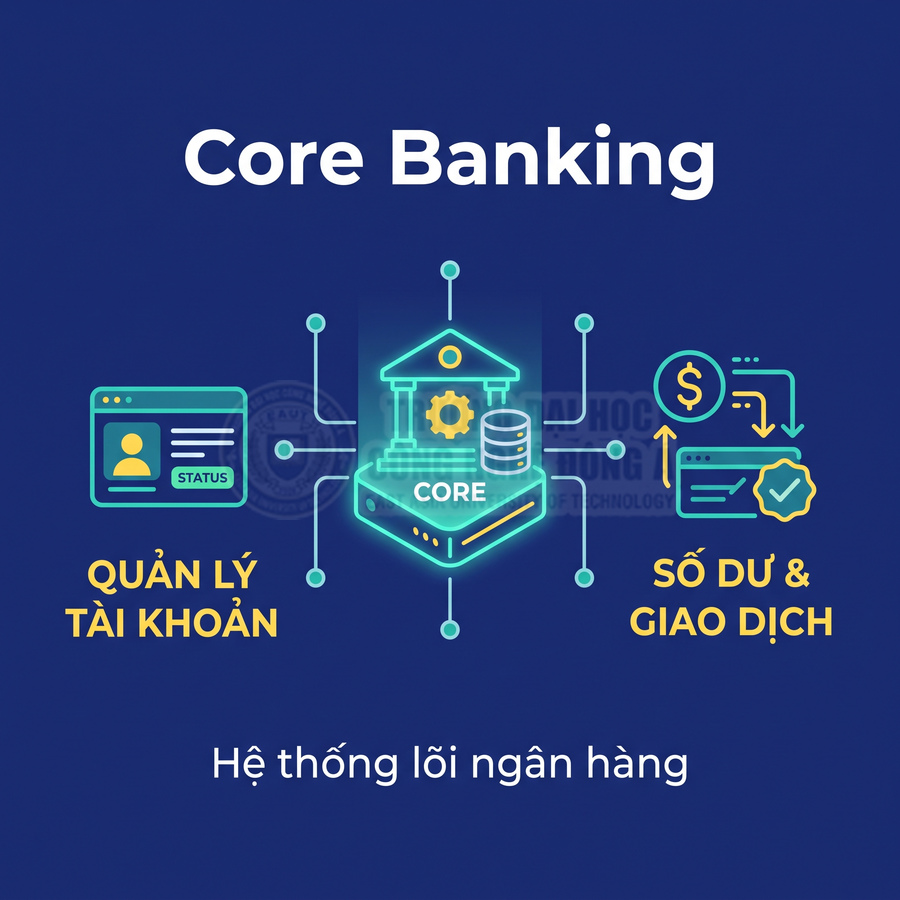
Mọi giao dịch phát sinh từ các kênh (quầy, ATM, Internet Banking, Mobile Banking, POS, API đối tác, host-to-host doanh nghiệp) đều được chuẩn hóa thành một thông điệp nghiệp vụ, gửi về core để thực hiện chuỗi kiểm tra: xác thực khách hàng, kiểm tra trạng thái tài khoản, kiểm tra hạn mức theo sản phẩm, hạn mức theo kênh, hạn mức theo ngày, kiểm tra quy tắc phòng chống rửa tiền (AML) và quy tắc cảnh báo gian lận (fraud rules). Sau khi vượt qua lớp kiểm soát, hệ thống thực hiện bút toán ghi nợ/ghi có theo sơ đồ hạch toán đã cấu hình, cập nhật số dư tức thời, đồng thời sinh các bản ghi nhật ký (audit log) phục vụ tra soát.
Để đảm bảo tính nhất quán khi khách hàng giao dịch qua nhiều kênh, core banking áp dụng cơ chế khóa dữ liệu ở mức tài khoản hoặc mức bản ghi sổ cái (row-level locking), kết hợp với các kỹ thuật kiểm soát đồng thời (concurrency control) như optimistic/pessimistic locking, versioning. Khi hai giao dịch đồng thời tác động đến cùng một tài khoản, hệ thống phải đảm bảo không xảy ra hiện tượng double spending, không ghi nhận vượt quá số dư khả dụng, không phá vỡ quy tắc thứ tự ưu tiên xử lý (ordering). Các giao dịch được gắn mã tham chiếu duy nhất (transaction reference/trace ID) để phục vụ đối soát đa hệ thống.
Các trạng thái giao dịch được quản lý chi tiết theo vòng đời: khởi tạo, chờ xác thực, đang xử lý, chờ quyết toán, thành công, thất bại, treo chờ đối soát, đảo giao dịch. Mỗi trạng thái đi kèm với tập quy tắc xử lý tiếp theo (state machine), cho phép hệ thống tự động: thử lại (retry), hủy, đảo bút toán, hoặc chuyển sang hàng đợi xử lý ngoại lệ (exception queue). Nhờ đó, bộ phận vận hành có thể tra soát, điều chỉnh có kiểm soát khi xảy ra lỗi mạng, lỗi kết nối hệ thống thanh toán bên ngoài hoặc sai lệch dữ liệu.
Về kiến trúc, nhiều ngân hàng triển khai lớp dịch vụ trung gian (SOA/microservices) xung quanh core để tách bớt các chức năng không cốt lõi như quản lý chiến dịch marketing, loyalty, định giá động (dynamic pricing), xử lý batch phức tạp. Core tập trung vào sổ cái, quản lý tài khoản và quy tắc sản phẩm, trong khi các microservice đảm nhiệm: chuẩn hóa API, điều phối giao dịch (orchestration), caching dữ liệu ít thay đổi, xử lý hàng loạt (batch/offline). Cách tiếp cận này giúp giảm tải cho hệ thống trung tâm, tăng khả năng mở rộng theo chiều ngang, đồng thời cho phép triển khai kênh số mới mà không phải thay đổi sâu trong core.
Cuối ngày, core banking thực hiện các quy trình EOD (End of Day) và định kỳ (EOM, EOQ, EOY) như: khóa sổ, tính lãi, phân bổ phí, chạy bút toán kết chuyển, đối chiếu số dư giữa các sổ chi tiết và sổ tổng hợp, sinh file cho hệ thống kế toán, hệ thống báo cáo quản trị, hệ thống báo cáo cơ quan quản lý. Một số ngân hàng chuyển sang mô hình “near real-time closing”, trong đó nhiều bước tính toán được thực hiện liên tục trong ngày để giảm tải cho EOD và hỗ trợ báo cáo quản trị thời gian gần thực.
Phần mềm quản lý tiền gửi và tính lãi theo điều kiện sản phẩm
Trong mảng huy động vốn, ngân hàng sử dụng phần mềm quản lý tiền gửi như một phân hệ chuyên biệt của core hoặc một hệ thống vệ tinh tích hợp chặt chẽ, để theo dõi chi tiết từng tài khoản tiền gửi, từng sổ, từng chứng chỉ tiền gửi. Mỗi sản phẩm tiền gửi (có kỳ hạn, không kỳ hạn, bậc thang theo số dư, bậc thang theo kỳ hạn, linh hoạt rút gốc từng phần) được cấu hình bằng bộ tham số sản phẩm (product engine) gồm: loại lãi suất (cố định, thả nổi, hỗn hợp), tần suất tính lãi (hàng ngày, hàng tháng, theo kỳ), phương pháp tính (simple interest, compound interest), quy tắc làm tròn, quy tắc ghi nhận lãi (accrual vs realized), phương thức trả lãi (trả trước, trả sau, trả định kỳ).
Hệ thống cho phép thiết lập các ma trận lãi suất theo nhiều chiều: số tiền gửi, kỳ hạn, phân khúc khách hàng, kênh mở (tại quầy, online), chương trình khuyến mại. Khi lãi suất thị trường thay đổi, bộ phận ALM/Treasury có thể cập nhật bảng lãi suất, áp dụng cho các khoản mở mới trong khi vẫn giữ nguyên lãi suất đã cam kết cho các khoản hiện hữu, trừ khi sản phẩm quy định lãi suất thả nổi. Lịch sử thay đổi lãi suất, lịch sử cấu hình sản phẩm được lưu trữ đầy đủ để phục vụ kiểm toán, so sánh với thông tin công bố cho khách hàng và xử lý tranh chấp.
Quy trình tính lãi được tự động hóa: hệ thống chạy job tính lãi hàng ngày hoặc theo kỳ, ghi nhận lãi phải trả (accrued interest) vào tài khoản lãi phải trả, đến ngày trả lãi sẽ thực hiện bút toán chuyển từ lãi phải trả sang tài khoản khách hàng, đồng thời cập nhật sao kê, thông báo trên kênh số. Đối với tiền gửi không kỳ hạn, lãi được tính trên số dư bình quân hoặc số dư cuối ngày tùy cấu hình; đối với tiền gửi có kỳ hạn, lãi được tính trên số dư gốc cố định hoặc số dư sau mỗi lần rút gốc từng phần.
Khi khách hàng mở, tất toán hoặc thay đổi điều kiện tiền gửi, hệ thống kiểm tra tập quy tắc sản phẩm, hạn mức, phân quyền phê duyệt (maker-checker), và các điều kiện tuân thủ (KYC, AML). Một số tình huống nghiệp vụ điển hình:
- Mở mới tiền gửi: kiểm tra nguồn tiền, kiểm tra hạn mức sản phẩm, áp dụng lãi suất theo bảng hiện hành, sinh chứng từ/sổ, gắn mã tham chiếu hợp đồng.
- Rút trước hạn: áp dụng lãi suất không kỳ hạn cho toàn bộ kỳ, hoặc tính lãi theo bậc thang thời gian thực gửi; phần chênh lệch lãi đã trả so với lãi được hưởng sẽ bị thu hồi, ghi nhận vào tài khoản thu nhập lãi điều chỉnh.
- Tái tục: tự động tái tục gốc, tái tục gốc và lãi, hoặc tất toán về tài khoản thanh toán; lãi suất tái tục có thể là lãi suất tại ngày tái tục hoặc lãi suất cố định theo hợp đồng.
- Thay đổi điều kiện: chuyển kỳ hạn, thay đổi phương thức trả lãi, thay đổi tài khoản nhận lãi; các thay đổi quan trọng yêu cầu phê duyệt cấp cao hơn và lưu vết chi tiết.
Hệ thống lưu toàn bộ lịch sử thay đổi điều khoản, lịch sử giao dịch liên quan đến từng khoản tiền gửi, bao gồm cả các bản scan hợp đồng, phụ lục (nếu tích hợp ECM/DMS). Điều này hỗ trợ kiểm toán nội bộ, kiểm toán độc lập, thanh tra, cũng như giúp bộ phận chăm sóc khách hàng tra cứu nhanh khi có khiếu nại về lãi suất, kỳ hạn, số tiền tất toán.
Hệ thống quản lý khoản vay theo dõi giải ngân và nghĩa vụ trả nợ
Đối với hoạt động tín dụng, ngân hàng triển khai hệ thống quản lý khoản vay (Loan Management/Loan Origination & Servicing) gồm hai giai đoạn chính: khởi tạo khoản vay (origination) và quản lý phục vụ khoản vay (servicing). Giai đoạn origination bao gồm tiếp nhận hồ sơ, thẩm định tín dụng, phê duyệt, cấu hình điều khoản khoản vay; giai đoạn servicing tập trung vào giải ngân, theo dõi dư nợ, tính lãi, thu nợ, xử lý nợ quá hạn, cơ cấu lại nợ.
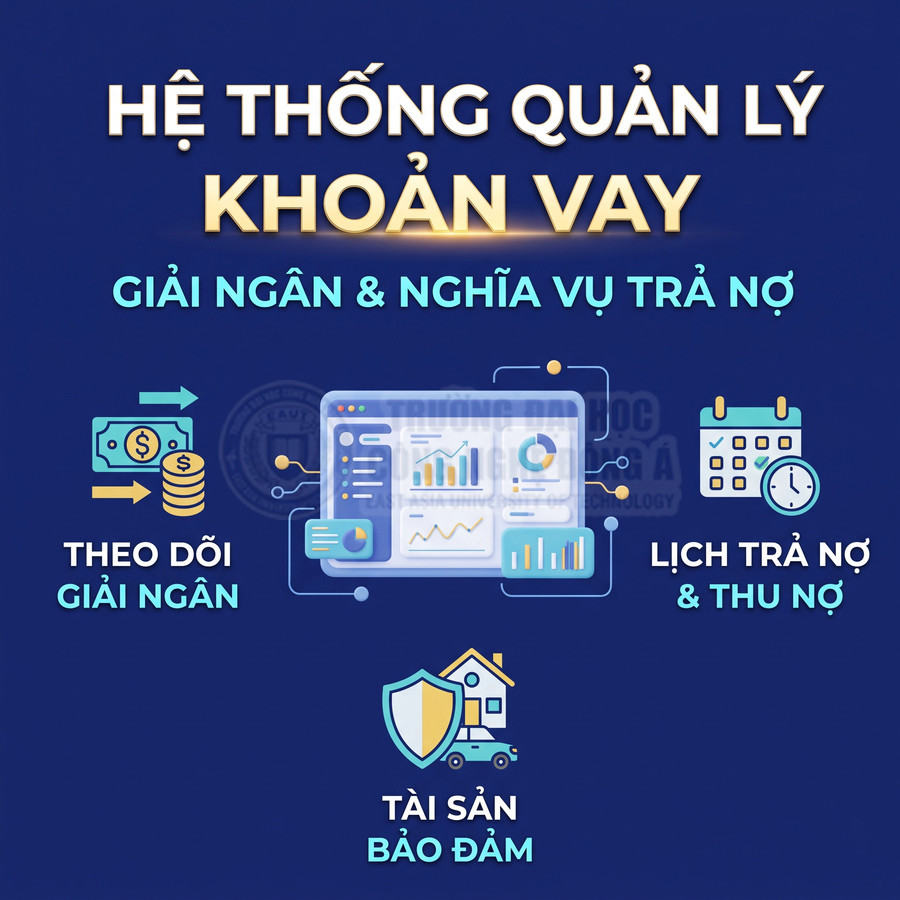
Mỗi khoản vay được gắn với hồ sơ khách hàng (CIF), mục đích vay, loại sản phẩm (vay tiêu dùng, vay mua nhà, vay doanh nghiệp, hạn mức tín dụng quay vòng), tài sản bảo đảm, điều kiện giải ngân, lãi suất (cố định, thả nổi, hỗn hợp), phí (phí cam kết, phí trả nợ trước hạn, phí quản lý), lịch trả gốc và lãi. Hệ thống cho phép cấu hình nhiều phương thức trả nợ: trả góp đều (annuity), trả gốc đều, trả lãi định kỳ và gốc cuối kỳ, trả theo dòng tiền dự án.
Khi giải ngân, hệ thống tạo bút toán ghi nợ tài khoản cho vay, ghi có tài khoản thanh toán của khách hàng hoặc tài khoản bên thụ hưởng, đồng thời cập nhật dư nợ gốc, ngày bắt đầu tính lãi, lịch trả nợ tương ứng. Đối với khoản vay nhiều lần giải ngân, hệ thống theo dõi từng lần giải ngân trong hạn mức đã phê duyệt, tính lãi riêng cho từng khế ước hoặc gộp theo cấu hình sản phẩm.
Hệ thống cho phép kết nối dữ liệu khoản vay với tài sản bảo đảm và hồ sơ tín dụng, bao gồm thông tin định giá, tình trạng pháp lý, hợp đồng thế chấp, bảo lãnh, bảo hiểm liên quan. Mỗi tài sản bảo đảm được gắn giá trị định giá, tỷ lệ cho vay trên giá trị tài sản (LTV), trạng thái (đang thế chấp, đã giải chấp), ngày tái định giá. Khi giá trị tài sản thay đổi hoặc khi cơ quan quản lý yêu cầu siết chặt tỷ lệ LTV, hệ thống có thể cảnh báo các khoản vay vượt ngưỡng rủi ro.
Khi khách hàng thanh toán, hệ thống tự động phân bổ số tiền vào các thành phần (lãi, phí, gốc) theo thứ tự ưu tiên đã cấu hình, có thể khác nhau giữa nợ trong hạn và nợ quá hạn. Trường hợp chậm trả, hệ thống tính lãi phạt, chuyển nhóm nợ theo quy định, cập nhật thông tin cho hệ thống quản trị rủi ro tín dụng, hệ thống chấm điểm nội bộ, và báo cáo nợ xấu cho cơ quan quản lý. Các sự kiện như cơ cấu lại thời hạn trả nợ, miễn giảm lãi, khoanh nợ, xóa nợ đều được ghi nhận chi tiết, yêu cầu phê duyệt nhiều cấp và lưu vết đầy đủ.
Việc theo dõi chi tiết từng kỳ trả nợ, từng lần điều chỉnh lãi suất, từng lần tái cấu trúc khoản vay giúp ngân hàng đáp ứng yêu cầu báo cáo chuẩn mực kế toán, báo cáo phân loại nợ, trích lập dự phòng, cũng như hỗ trợ phân tích chất lượng danh mục tín dụng theo ngành, phân khúc, khu vực địa lý, loại tài sản bảo đảm. Dữ liệu từ hệ thống khoản vay thường được trích xuất sang kho dữ liệu (Data Warehouse) để phục vụ mô hình xếp hạng tín dụng, mô hình PD/LGD/EAD trong quản trị rủi ro.
Hệ thống kế toán ngân hàng hỗ trợ hạch toán và đối soát
Bên cạnh core banking, ngân hàng vận hành hệ thống kế toán tài chính như lớp sổ cái tổng hợp (General Ledger – GL) để liên kết giao dịch nghiệp vụ với sổ kế toán và báo cáo tài chính. Mỗi loại giao dịch (nộp tiền, rút tiền, chuyển khoản, giải ngân, thu nợ, thu phí, trả lãi, đánh giá lại ngoại tệ) được gắn với sơ đồ hạch toán chuẩn (posting rule), đảm bảo ghi nhận đúng tài khoản kế toán, đúng kỳ, đúng loại tiền, đúng đơn vị hạch toán. Hệ thống kế toán nhận dữ liệu từ core banking và các hệ thống vệ tinh (thẻ, ngoại hối, chứng khoán, bảo hiểm liên kết), tổng hợp theo chuẩn mực kế toán hiện hành.
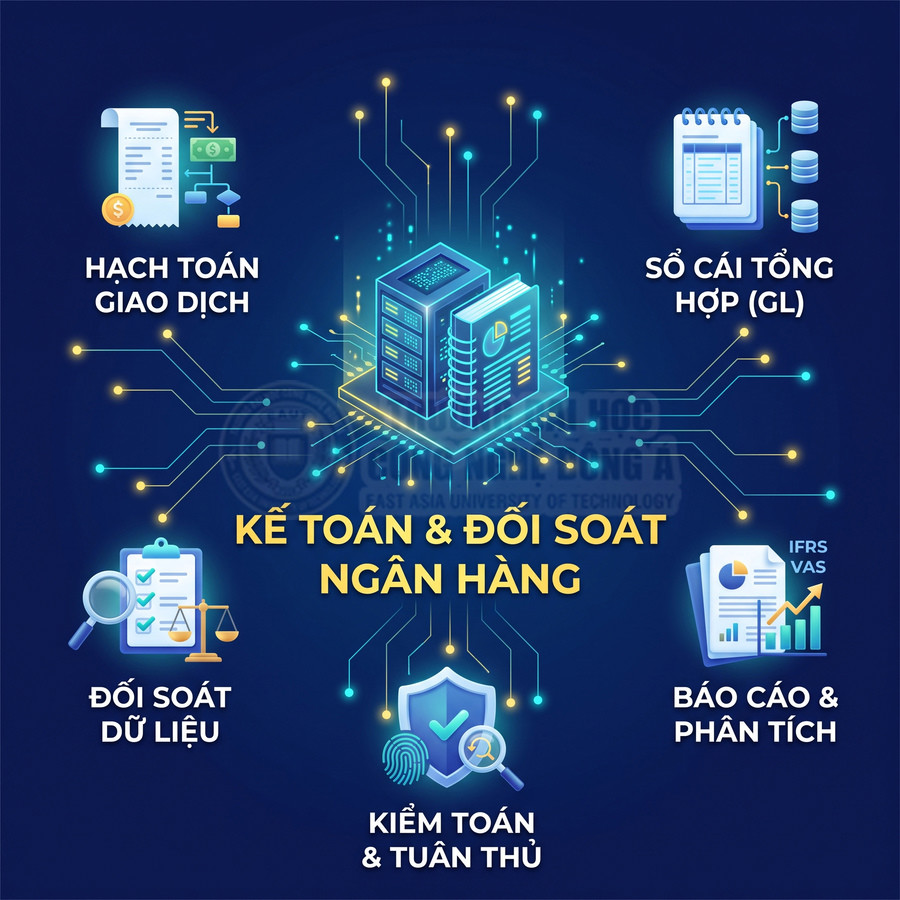
Các bút toán có thể được sinh theo thời gian thực (real-time posting) hoặc theo lô (batch posting) tùy theo loại giao dịch và kiến trúc hệ thống. Hệ thống hỗ trợ đa sổ cái (multi-ledger), đa chuẩn mực (ví dụ: sổ theo chuẩn trong nước và sổ theo IFRS), đa chiều phân tích (cost center, product, segment, channel). Nhờ đó, ngân hàng có thể lập báo cáo tài chính, báo cáo quản trị, báo cáo cho cơ quan quản lý từ cùng một nguồn dữ liệu nhưng theo các góc nhìn khác nhau.
Để kiểm tra chênh lệch, lưu dấu vết và xử lý điều chỉnh có kiểm soát, hệ thống kế toán triển khai các chức năng đối chiếu số liệu giữa sổ chi tiết và sổ tổng hợp, giữa dữ liệu giao dịch và số dư tài khoản, giữa hệ thống nội bộ và báo cáo gửi bên ngoài. Các quy trình đối soát thường bao gồm:
- Đối soát nội bộ: so sánh số dư giữa core banking và GL, giữa hệ thống thẻ và core, giữa hệ thống thanh toán liên ngân hàng và tài khoản nostro/vostro.
- Đối soát với bên ngoài: so sánh sao kê tài khoản tại ngân hàng đối tác, tổ chức chuyển mạch, hệ thống thanh toán quốc gia.
- Đối soát theo ngày, theo kỳ: khóa sổ, xác nhận số dư, lập biên bản chênh lệch và kế hoạch xử lý.
Mọi bút toán điều chỉnh, hủy, đảo đều yêu cầu lý do, người lập, người phê duyệt, thời điểm thực hiện và được ghi nhận trong nhật ký hệ thống (audit trail). Phân quyền chi tiết theo vai trò (role-based access control) và nguyên tắc phân tách nhiệm vụ (segregation of duties) giúp giảm rủi ro gian lận và sai sót. Cách tổ chức này tăng khả năng truy vết khi có kiểm toán nội bộ, kiểm toán độc lập hoặc thanh tra, đồng thời hỗ trợ ngân hàng đáp ứng các yêu cầu tuân thủ về minh bạch và quản trị rủi ro hoạt động.
Công nghệ thông tin hỗ trợ ngân hàng trực tuyến và trải nghiệm khách hàng ra sao?
Công nghệ thông tin tạo nên một hệ sinh thái ngân hàng số đa kênh, trong đó khách hàng có thể giao dịch mọi lúc, mọi nơi với mức độ tự phục vụ cao. Ứng dụng di động, website, ATM/CDM, tổng đài và trợ lý số đều được kết nối chặt chẽ với core banking và các hệ thống trung gian, giúp dữ liệu tài khoản, hạn mức, trạng thái giao dịch được đồng bộ gần như thời gian thực. Nhờ đó, trải nghiệm trở nên liền mạch: khách hàng có thể bắt đầu thao tác trên một kênh và tiếp tục trên kênh khác mà không bị gián đoạn.
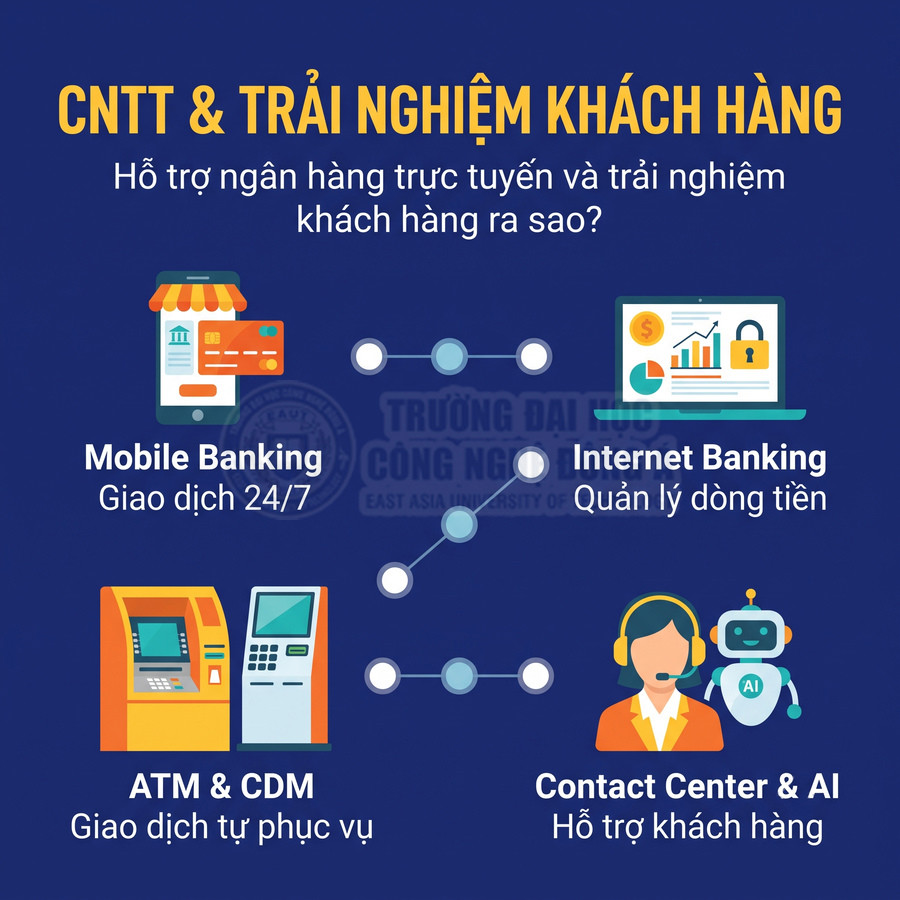
Song song, các lớp bảo mật, giám sát giao dịch, phân quyền và lưu vết được triển khai đồng bộ, vừa bảo vệ an toàn tài chính, vừa duy trì sự tiện lợi. Dữ liệu tập trung trong CRM và các nền tảng phân tích cho phép ngân hàng cá nhân hóa dịch vụ, tối ưu quy trình phục vụ, rút ngắn thời gian xử lý và nâng cao mức độ hài lòng của khách hàng trên toàn bộ hành trình số.
Ứng dụng ngân hàng trên điện thoại cung cấp dịch vụ tự phục vụ
Ứng dụng ngân hàng trên điện thoại (Mobile Banking) ngày nay không chỉ là kênh giao dịch đơn thuần mà là một nền tảng số tích hợp, kết nối sâu với core banking, hệ thống thanh toán nội bộ, cổng thanh toán liên ngân hàng, hệ thống thẻ, định danh điện tử (eKYC) và các dịch vụ bên ngoài thông qua kiến trúc API/Open API. Mỗi thao tác như tra cứu số dư, chuyển tiền, mở tiết kiệm, đăng ký thẻ đều được ánh xạ thành các dịch vụ nghiệp vụ (business services) trên tầng trung gian (middleware), đảm bảo giao dịch được xử lý an toàn, có kiểm soát và cập nhật theo thời gian gần thực (near real-time).
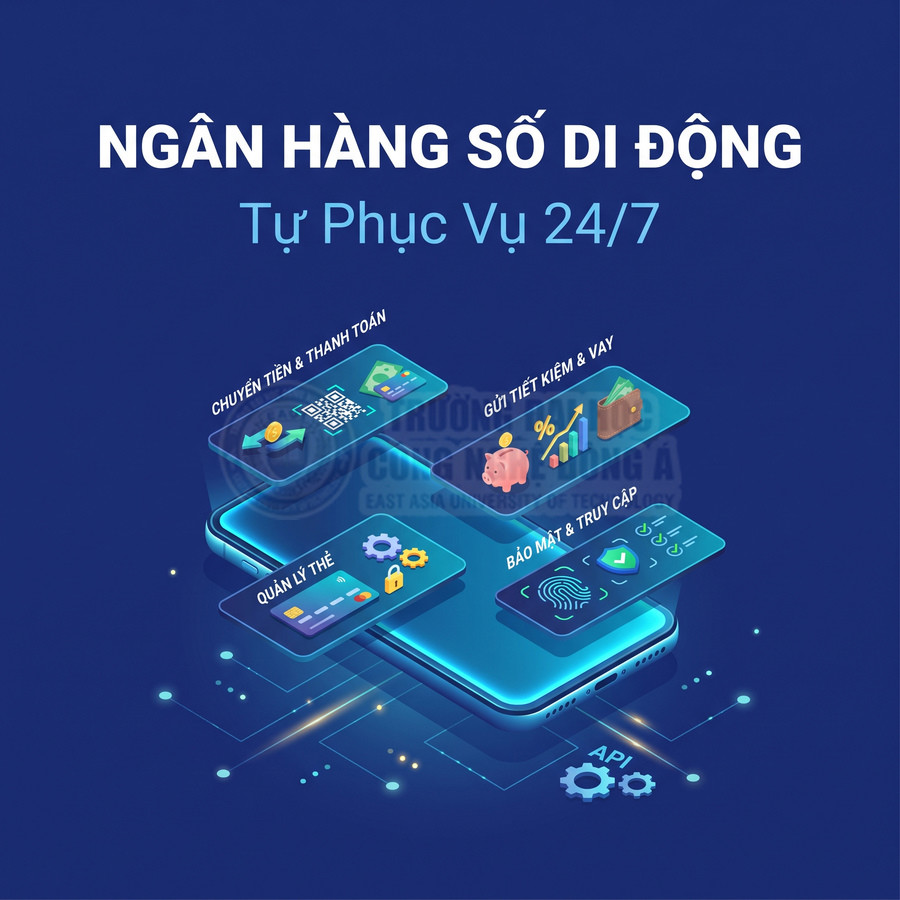
Về mặt chức năng, Mobile Banking thường bao phủ các nhóm dịch vụ chính:
- Nhóm thông tin: tra cứu số dư, lịch sử giao dịch chi tiết, sao kê điện tử, thông tin lãi suất, tỷ giá, biểu phí.
- Nhóm thanh toán – chuyển tiền: chuyển nội bộ, liên ngân hàng, chuyển nhanh 24/7, thanh toán hóa đơn định kỳ, thanh toán QR, nạp tiền ví điện tử, nạp tiền điện thoại.
- Nhóm sản phẩm tiền gửi – tín dụng: mở/sửa tất toán tiết kiệm online, đăng ký vay trực tuyến, theo dõi lịch trả nợ, thanh toán nợ vay.
- Nhóm thẻ: đăng ký phát hành thẻ, khóa/mở thẻ, đổi hạn mức chi tiêu, đổi PIN, cài đặt vùng địa lý, kênh giao dịch được phép.
- Nhóm thiết lập bảo mật: quản lý thiết bị tin cậy, phương thức xác thực (OTP SMS, Soft OTP, Token, sinh trắc học), cấu hình thông báo biến động số dư.
Ở tầng trải nghiệm người dùng (UX/UI), ngân hàng áp dụng các nguyên tắc thiết kế hướng người dùng (user-centered design) và thử nghiệm khả dụng (usability testing) để tối ưu cho màn hình nhỏ. Giao diện được tổ chức theo luồng nghiệp vụ, giảm số bước thao tác, sử dụng ngôn ngữ dễ hiểu thay cho thuật ngữ kỹ thuật, đồng thời cung cấp hướng dẫn từng bước (wizard) cho các giao dịch phức tạp như chuyển tiền quốc tế, đăng ký khoản vay. Hệ thống phản hồi trạng thái theo thời gian thực: hiển thị rõ giao dịch đang xử lý, thành công hay thất bại, kèm mã tham chiếu, thời gian, số tiền, phí, giúp khách hàng dễ dàng tra soát khi có sự cố.
Về kỹ thuật, ứng dụng thường tích hợp các cơ chế bảo mật nhiều lớp: mã hóa kênh truyền (TLS), mã hóa dữ liệu nhạy cảm trên thiết bị, chống can thiệp (root/jailbreak detection), xác thực đa yếu tố (MFA) kết hợp mật khẩu, OTP, sinh trắc học (vân tay, khuôn mặt). Các giao dịch giá trị cao có thể yêu cầu xác thực bổ sung hoặc hạn mức riêng. Hệ thống ghi log chi tiết mọi thao tác, từ đăng nhập, thay đổi cấu hình đến thực hiện giao dịch, phục vụ công tác giám sát gian lận (fraud monitoring) và điều tra khi cần.
Khả năng tiếp cận (accessibility) được chú trọng thông qua các tính năng như phóng to chữ, chế độ tương phản cao, hỗ trợ đọc màn hình (screen reader), bố cục nút bấm lớn, khoảng cách hợp lý để hạn chế thao tác nhầm. Điều này giúp ứng dụng phục vụ tốt hơn cho người cao tuổi, người khiếm thị hoặc người dùng có hạn chế về vận động. Một số ngân hàng còn cá nhân hóa giao diện theo hành vi sử dụng, đưa các chức năng dùng thường xuyên lên trang chủ, cho phép lưu mẫu giao dịch, đặt tên gợi nhớ cho tài khoản/thụ hưởng, từ đó rút ngắn thời gian thao tác và giảm sai sót.
Ngân hàng qua website phục vụ nhu cầu cá nhân và doanh nghiệp
Ngân hàng qua website (Internet Banking/Web Banking) thường được xây dựng trên kiến trúc web bảo mật, hỗ trợ truy cập đa trình duyệt, đa thiết bị, với phạm vi chức năng rộng hơn Mobile Banking, đặc biệt trong mảng quản lý tài chính doanh nghiệp. Hệ thống kết nối với core banking, hệ thống kế toán nội bộ, hệ thống quản lý tài sản bảo đảm, hệ thống thu hộ/chi hộ, cổng nộp thuế điện tử, bảo hiểm xã hội, hải quan, cho phép doanh nghiệp thực hiện trọn vẹn chuỗi nghiệp vụ tài chính trên môi trường số.
Đối với khách hàng cá nhân, Web Banking cung cấp đầy đủ các chức năng quản lý tài khoản, thanh toán, chuyển tiền, mở tiết kiệm, đăng ký sản phẩm, tương tự Mobile Banking nhưng với giao diện phù hợp cho màn hình lớn, hỗ trợ xem nhiều tài khoản, nhiều biểu đồ phân tích chi tiêu, báo cáo tài chính cá nhân. Người dùng có thể tải sao kê, xuất dữ liệu ra các định dạng phổ biến (PDF, Excel) để lưu trữ hoặc đối chiếu.
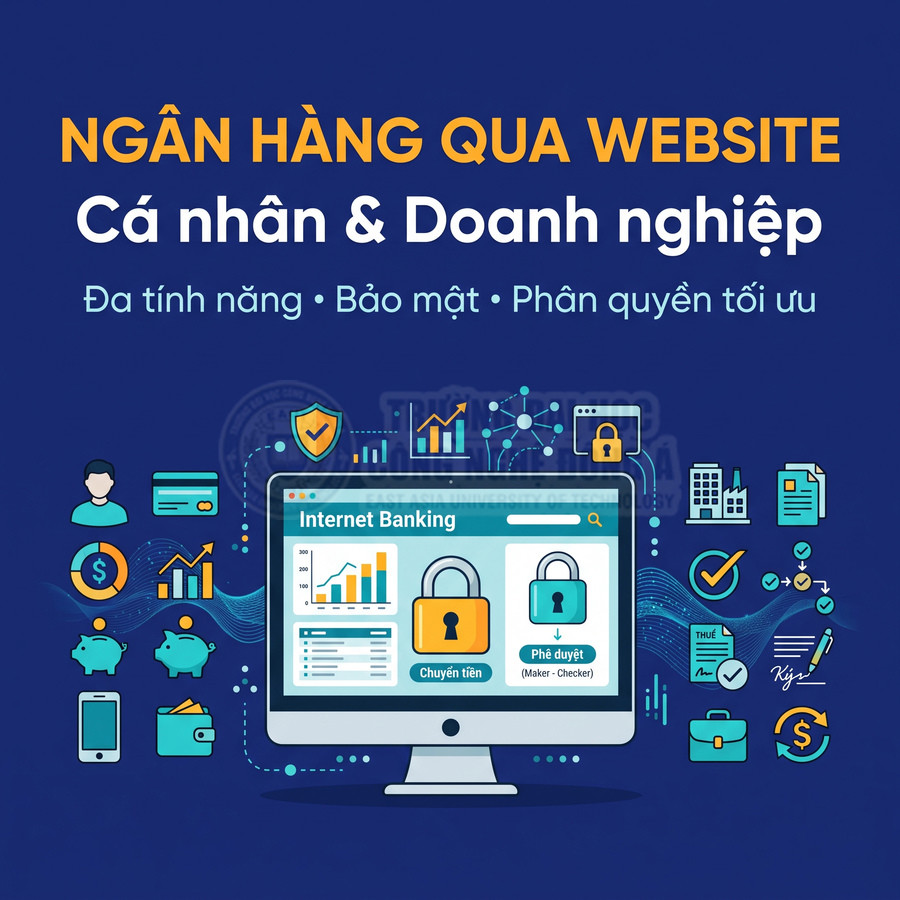
Đối với doanh nghiệp, hệ thống tập trung vào quản lý dòng tiền và kiểm soát nội bộ. Các chức năng chuyên sâu bao gồm:
- Lập và phê duyệt lệnh chi lương hàng loạt, chi trả nhà cung cấp, chi hộ, thu hộ.
- Nộp thuế, nộp bảo hiểm, phí, lệ phí nhà nước thông qua kết nối với cổng dịch vụ công.
- Gửi yêu cầu phát hành bảo lãnh, thư tín dụng (L/C), sửa đổi, thanh toán, theo dõi trạng thái hồ sơ.
- Quản lý tài khoản tập trung (cash pooling), tài khoản chuyên thu, chuyên chi, tài khoản ký quỹ.
- Báo cáo dòng tiền theo đơn vị, dự án, hợp đồng, hỗ trợ lập kế hoạch ngân sách.
Hệ thống phân quyền nhiều cấp cho doanh nghiệp được thiết kế dựa trên mô hình maker – checker – approver. Mỗi người dùng được gán vai trò, hạn mức giao dịch, phạm vi tài khoản và đơn vị được phép thao tác. Quy trình phê duyệt có thể cấu hình linh hoạt theo:
- Ngưỡng số tiền (ví dụ: < 100 triệu chỉ cần 1 cấp phê duyệt, > 1 tỷ cần 2–3 cấp).
- Loại giao dịch (chi lương, chi nhà cung cấp, chuyển nội bộ, chuyển liên ngân hàng, giao dịch ngoại tệ).
- Cấu trúc tổ chức (công ty mẹ, công ty con, chi nhánh, phòng ban).
Mọi thao tác đều được ghi nhận dấu vết (audit trail): ai lập lệnh, ai sửa, ai từ chối, ai phê duyệt, thời điểm, địa chỉ IP, thiết bị truy cập. Thông tin này hỗ trợ doanh nghiệp đáp ứng yêu cầu kiểm toán nội bộ, kiểm toán độc lập, cũng như quy định pháp lý về phòng chống rửa tiền và tài trợ khủng bố. Website thường tích hợp với hệ thống quản lý hồ sơ điện tử (DMS/ECM), cho phép tải lên tài liệu, ký số bằng chứng thư số được cấp bởi nhà cung cấp chứng thực, theo dõi trạng thái xử lý hồ sơ theo từng bước.
ATM và thiết bị giao dịch tự phục vụ kết nối với hệ thống ngân hàng
Hệ thống ATM và thiết bị giao dịch tự phục vụ (CDM, kiosk giao dịch) vận hành dựa trên chuẩn thông điệp thẻ (như ISO 8583) và kết nối liên tục với switch thẻ, core banking, hệ thống quản lý tiền mặt. Khi khách hàng rút tiền, nộp tiền, chuyển khoản, đổi PIN, thiết bị sẽ mã hóa thông tin thẻ, PIN, số tiền và gửi thông điệp đến hệ thống xử lý để xác thực, kiểm tra hạn mức, số dư, trạng thái thẻ và cập nhật dữ liệu giao dịch. Kết quả xử lý được trả lại thiết bị để hiển thị, in biên lai, đồng thời ghi nhận vào lịch sử giao dịch của khách hàng.
Đối với CDM và kiosk giao dịch, công nghệ nhận dạng tiền mặt, kiểm đếm, phát hiện tiền giả, tiền rách được tích hợp trực tiếp trong thiết bị. Thông tin về số tiền nộp, mệnh giá, tài khoản nhận được gửi về core banking để hạch toán theo thời gian gần thực, giúp khách hàng có thể sử dụng ngay số tiền vừa nộp cho các giao dịch khác. Một số kiosk còn hỗ trợ mở tài khoản, in thẻ tại chỗ, cập nhật thông tin khách hàng, ký hợp đồng điện tử thông qua kết nối với hệ thống eKYC và CRM.
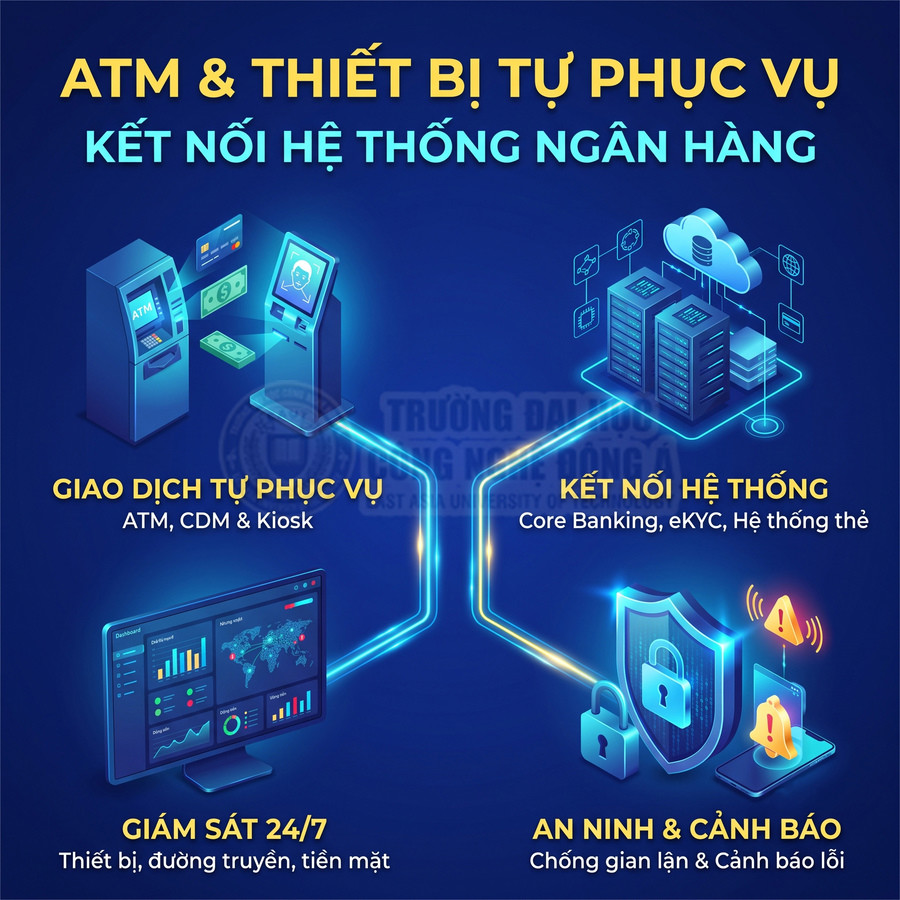
Ngân hàng triển khai hệ thống giám sát tập trung cho toàn bộ mạng lưới ATM/CDM/kiosk, bao gồm:
- Giám sát thiết bị: tình trạng phần cứng, nhiệt độ, nguồn điện, lỗi thiết bị đọc thẻ, máy in, bộ đếm tiền.
- Giám sát đường truyền: trạng thái kết nối, độ trễ, tỷ lệ mất gói, chuyển tuyến dự phòng khi đường chính gặp sự cố.
- Giám sát dịch vụ: số lượng giao dịch, tỷ lệ thành công/thất bại, loại lỗi, thời gian xử lý trung bình.
- Giám sát an ninh: phát hiện mẫu giao dịch bất thường, nghi ngờ gắn thiết bị skimming, camera bị che khuất, mở cửa máy trái phép.
Các thông tin này được hiển thị trên bảng điều khiển (dashboard) thời gian thực, kết hợp cơ chế cảnh báo tự động qua email, SMS, ứng dụng nội bộ cho bộ phận vận hành và an ninh. Khi phát hiện bất thường như tỷ lệ giao dịch lỗi tăng đột biến, thiết bị mất kết nối, lượng tiền trong máy xuống dưới ngưỡng, hệ thống sẽ sinh cảnh báo để kịp thời điều phối tiếp quỹ, sửa chữa, hoặc tạm khóa thiết bị nhằm giảm rủi ro gian lận. Việc kết nối chặt chẽ giữa ATM và hệ thống trung tâm giúp đảm bảo tính sẵn sàng dịch vụ cao, giảm thời gian gián đoạn và nâng cao trải nghiệm khách hàng.
Hệ thống quản lý khách hàng kết nối thông tin giữa các kênh
Hệ thống quản lý quan hệ khách hàng (CRM) đóng vai trò là kho dữ liệu tập trung về khách hàng, kết nối thông tin giữa các kênh giao dịch: quầy, tổng đài, Mobile Banking, Web Banking, ATM, mạng xã hội, email, SMS. Mỗi tương tác của khách hàng – từ cuộc gọi, email, chat, yêu cầu tra soát, khiếu nại, góp ý – đều được ghi nhận thành một bản ghi (case/ticket) trong CRM, kèm theo nội dung, mức độ ưu tiên, người phụ trách, thời hạn xử lý, trạng thái hiện tại.
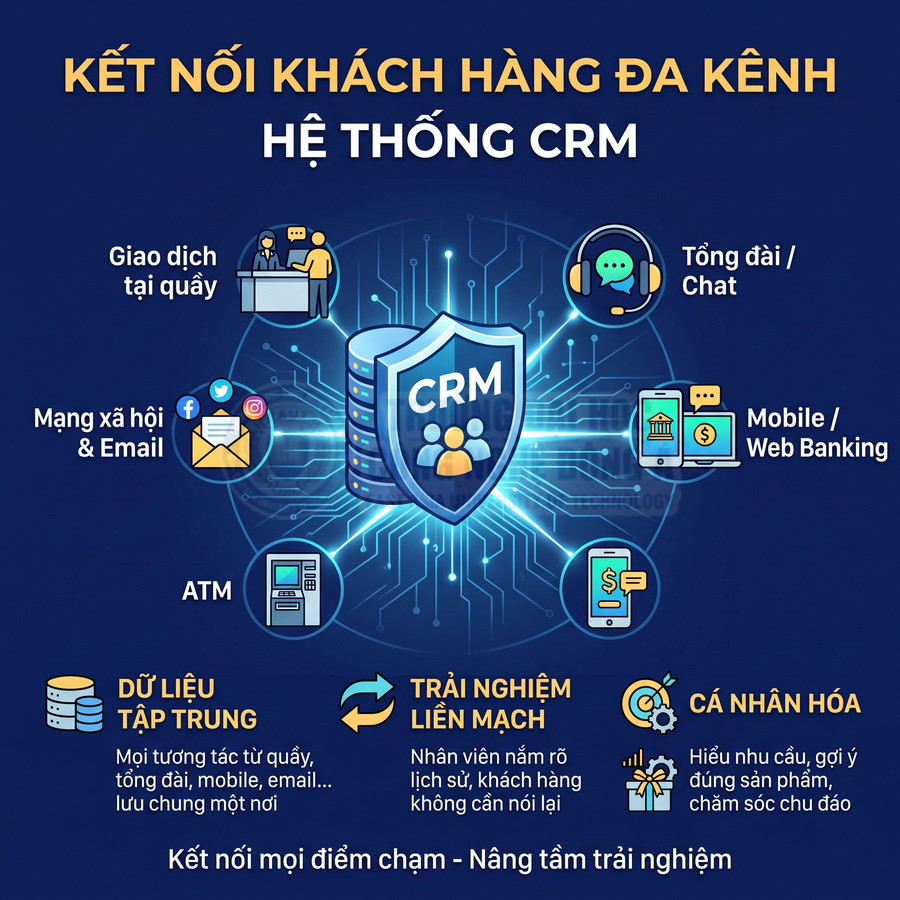
Nhờ CRM, khi khách hàng chuyển kênh (ví dụ: từ chat trên ứng dụng sang gọi tổng đài, hoặc từ tổng đài đến quầy), nhân viên có thể xem toàn bộ lịch sử tương tác, tránh hỏi lại thông tin đã cung cấp, rút ngắn thời gian xử lý và tạo cảm giác liền mạch. Hệ thống có thể tích hợp với core banking, hệ thống thanh toán, kênh số để hiển thị bức tranh tổng quan về khách hàng: danh mục sản phẩm đang sử dụng, phân khúc khách hàng, lịch sử giao dịch, mức độ sử dụng dịch vụ, phản hồi trước đây.
Trên nền dữ liệu CRM, ngân hàng triển khai các mô hình phân tích nâng cao: phân khúc khách hàng (segmentation), chấm điểm giá trị vòng đời (CLV), dự báo rời bỏ (churn prediction), gợi ý sản phẩm phù hợp (next best offer). Các chiến dịch marketing, chăm sóc khách hàng được thiết kế cá nhân hóa hơn, gửi đúng thông điệp, đúng thời điểm, đúng kênh. Tuy nhiên, việc khai thác dữ liệu CRM phải tuân thủ chặt chẽ quy định về bảo vệ dữ liệu cá nhân, giới hạn mục đích sử dụng, phân quyền truy cập, mã hóa dữ liệu nhạy cảm và lưu vết truy cập để phòng ngừa lạm dụng.
Tổng đài và trợ lý số hỗ trợ tiếp nhận yêu cầu khách hàng
Hệ thống tổng đài (Contact Center) là điểm tiếp xúc quan trọng, thường tích hợp với CRM, hệ thống định danh khách hàng, core banking và các ứng dụng nội bộ. Khi khách hàng gọi đến, hệ thống nhận diện số điện thoại, tra cứu hồ sơ CRM, hiển thị thông tin cơ bản và lịch sử tương tác để nhân viên nắm bắt bối cảnh. Tổng đài hỗ trợ nhiều kênh: thoại, email, chat, mạng xã hội, tin nhắn, được hợp nhất trong một giao diện (omni-channel) để nhân viên xử lý thống nhất.
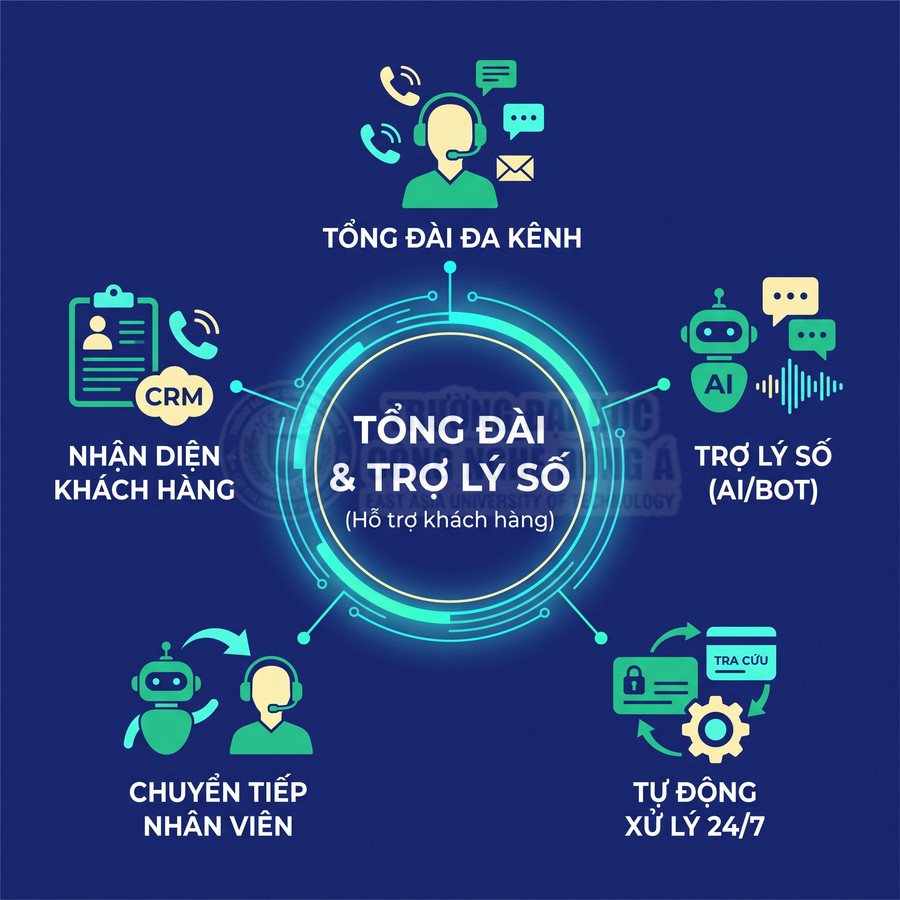
Trong quá trình hỗ trợ, nhân viên có thể tra cứu thông tin tài khoản, hướng dẫn quy trình, ghi nhận yêu cầu tra soát, khóa thẻ, khóa tài khoản, cập nhật thông tin liên hệ, mở yêu cầu dịch vụ mới. Mọi thao tác đều được ghi nhận vào CRM, gắn với hồ sơ khách hàng. Hệ thống tổng đài còn tích hợp chức năng ghi âm cuộc gọi, phân tích chất lượng cuộc gọi, đo lường các chỉ số như thời gian chờ, thời gian xử lý, tỷ lệ giải quyết ngay lần đầu (FCR), hỗ trợ ngân hàng cải thiện chất lượng dịch vụ.
Trợ lý số (Chatbot/Voicebot) sử dụng công nghệ xử lý ngôn ngữ tự nhiên (NLP/NLU) để hiểu câu hỏi của khách hàng, cung cấp câu trả lời tự động cho các câu hỏi thường gặp, hướng dẫn thao tác trên ứng dụng, cung cấp thông tin sản phẩm, tra cứu trạng thái hồ sơ ở mức độ cho phép. Trợ lý số có thể hoạt động trên nhiều kênh: website, ứng dụng di động, mạng xã hội, ứng dụng nhắn tin, giúp khách hàng tiếp cận hỗ trợ 24/7 mà không phụ thuộc vào giờ làm việc của tổng đài viên.
Để đảm bảo an toàn, hệ thống phải xác định rõ giới hạn trả lời và phạm vi giao dịch mà trợ lý số được phép thực hiện. Các tác vụ liên quan đến thông tin nhạy cảm (số dư chi tiết, lịch sử giao dịch, thông tin cá nhân) hoặc giao dịch tài chính (chuyển tiền, thay đổi hạn mức, khóa/mở thẻ) thường yêu cầu bước xác thực bổ sung: mật khẩu, OTP, câu hỏi bảo mật, sinh trắc học. Khi yêu cầu vượt quá phạm vi xử lý tự động, trợ lý số cần nhận diện và chuyển tiếp cuộc trò chuyện kèm theo ngữ cảnh (nội dung trao đổi, thông tin đã xác thực) cho nhân viên tổng đài, tránh yêu cầu khách hàng lặp lại toàn bộ nội dung.
Ở tầng vận hành, ngân hàng theo dõi hiệu quả của trợ lý số thông qua các chỉ số như tỷ lệ nhận diện đúng ý định (intent), tỷ lệ tự động giải quyết thành công, tỷ lệ chuyển sang nhân viên, mức độ hài lòng của khách hàng. Dựa trên dữ liệu này, ngân hàng liên tục huấn luyện, mở rộng tập kịch bản, cải thiện mô hình ngôn ngữ để trợ lý số ngày càng thông minh, hỗ trợ tốt hơn cho tổng đài và nâng cao trải nghiệm khách hàng trên toàn bộ hệ sinh thái ngân hàng số.
Công nghệ thông tin xử lý chuyển tiền và thanh toán như thế nào?
Công nghệ thông tin trong thanh toán hiện đại vận hành như một chuỗi nền tảng liên kết chặt chẽ, từ lúc khởi tạo đến khi tất toán giao dịch. Ở lớp đầu, hệ thống chuyển tiền hoạt động như payment hub, đảm nhiệm kiểm tra dữ liệu, xác thực – ủy quyền, định tuyến giao dịch, giám sát rủi ro và tuân thủ AML, giúp lệnh chuyển tiền được xử lý an toàn, đúng đích, gần như thời gian thực. Song song, hệ thống thẻ và CMS quản lý vòng đời thẻ, hạn mức, trạng thái, kết nối mạng lưới thẻ, cổng thanh toán, loyalty và công cụ chống gian lận. Các phương thức khởi tạo như QR, nút thanh toán, link thanh toán được cổng thanh toán chuẩn hóa, mã hóa và chuyển tiếp đến ngân hàng. Ở tầng quốc tế, chuẩn SWIFT/ISO 20022, sanction screening, quản lý tỷ giá – phí và báo cáo ngoại hối đảm bảo giao dịch xuyên biên giới minh bạch. Cuối cùng, đối soát tự động kết nối dữ liệu từ core banking, thẻ, ví, chuyển mạch, tổ chức thẻ… để phát hiện lệch, trùng, thiếu, hỗ trợ hoàn tiền, điều chỉnh kế toán và đáp ứng yêu cầu kiểm toán.
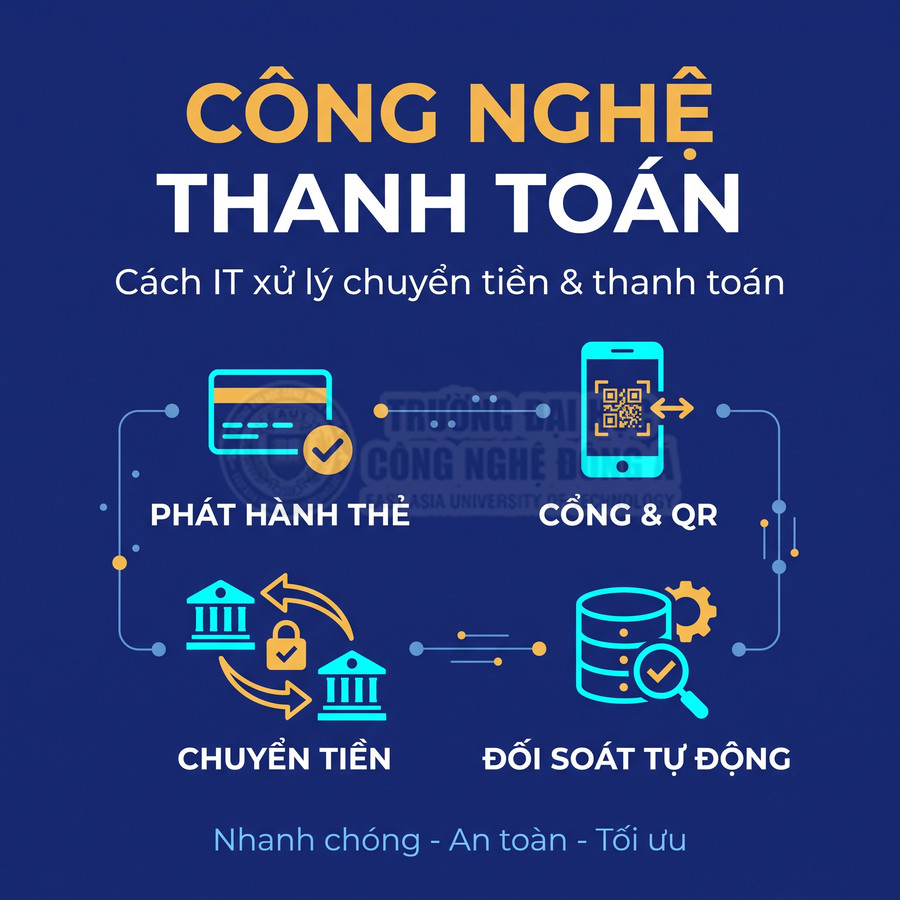
Hệ thống chuyển tiền kiểm tra và định tuyến giao dịch
Trong hoạt động thanh toán hiện đại, hệ thống chuyển tiền không chỉ đơn thuần là “ống dẫn” lệnh chuyển khoản mà là một payment hub với nhiều lớp kiểm soát, định tuyến và giám sát rủi ro. Khi khách hàng khởi tạo lệnh chuyển tiền trên kênh quầy, Internet Banking, Mobile Banking hoặc API doanh nghiệp, yêu cầu được đưa vào hàng đợi (queue) và trải qua chuỗi bước xử lý có cấu trúc.
Trước hết, lớp validation kiểm tra tính đầy đủ và hợp lệ của dữ liệu: định dạng số tài khoản, mã ngân hàng/chi nhánh, loại tiền tệ, số tiền, mã tham chiếu, mã kênh, thông tin người thụ hưởng. Hệ thống có thể kết nối trực tiếp với core banking để kiểm tra trạng thái tài khoản (đang hoạt động, phong tỏa, đóng), hạn mức giao dịch theo ngày/tháng, hạn mức theo kênh, hạn mức theo loại giao dịch (chuyển nhanh, chuyển thường, chuyển quốc tế).
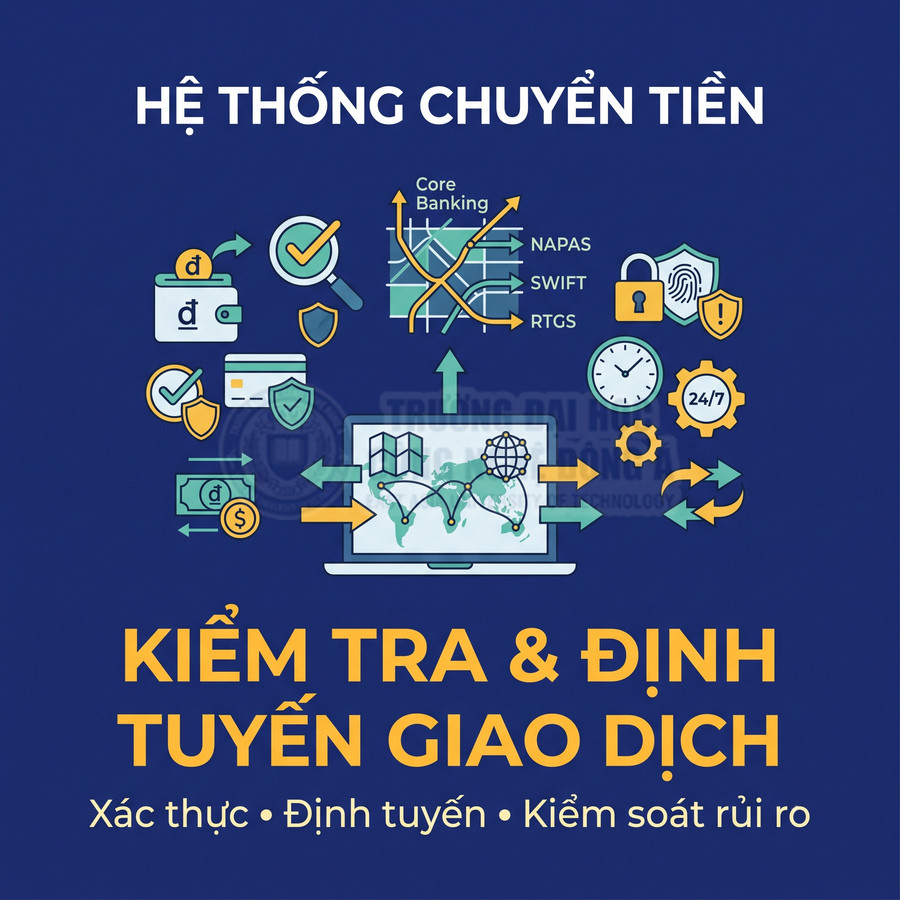
Song song, lớp xác thực và ủy quyền (authentication & authorization) được kích hoạt: OTP qua SMS/soft token, sinh trắc học (vân tay, khuôn mặt), chữ ký số USB token/HSM đối với khách hàng doanh nghiệp, hoặc xác thực đa yếu tố (MFA) cho giao dịch giá trị cao. Các tham số như địa chỉ IP, thiết bị, vị trí địa lý, lịch sử hành vi được hệ thống đánh giá để chấm điểm rủi ro, có thể yêu cầu thêm bước xác thực nếu rủi ro cao.
Sau khi hợp lệ, giao dịch được phân loại và định tuyến đến hệ thống xử lý phù hợp thông qua engine định tuyến (routing engine):
- Chuyển tiền nội bộ trong cùng ngân hàng: gửi trực tiếp đến core banking để ghi nợ/ghi có theo thời gian thực.
- Chuyển tiền liên ngân hàng nội địa: chuyển đến hệ thống thanh toán bù trừ hoặc chuyển mạch (ví dụ NAPAS, RTGS, ACH) tùy theo loại dịch vụ (chuyển nhanh 24/7, chuyển thường theo lô).
- Thanh toán qua thẻ: định tuyến sang hệ thống thẻ hoặc cổng xử lý thẻ.
- Thanh toán quốc tế: chuyển sang hệ thống thanh toán xuyên biên giới, kết nối SWIFT hoặc hệ thống bù trừ ngoại tệ.
Mỗi giao dịch được gắn một mã định danh duy nhất (unique transaction ID) để theo dõi xuyên suốt vòng đời. Hệ thống lưu trạng thái chi tiết: khởi tạo, đang chờ xử lý, đã gửi sang hệ thống ngoài, chờ phản hồi, thành công, thất bại, hủy, hoặc cần kiểm tra (pending investigation). Khi nhận phản hồi từ hệ thống bù trừ, chuyển mạch hoặc ngân hàng đối tác, mã tham chiếu bên ngoài (external reference) được ghi nhận để phục vụ tra soát và đối soát.
Các tình huống sự cố như mất kết nối, giao dịch treo, trùng lệnh, ghi nợ thành công nhưng chưa ghi có, hoặc ghi có nhiều lần được hệ thống giám sát thông qua cơ chế reconciliation online và cảnh báo thời gian thực. Module tra soát (inquiry/claim) cho phép truy vấn theo nhiều tiêu chí: mã giao dịch, số tài khoản, số tiền, thời gian, kênh, đối tác. Quy trình hoàn tiền, điều chỉnh sổ sách, hoặc gửi yêu cầu tra soát sang đối tác được tự động hóa một phần, giảm phụ thuộc thao tác thủ công.
Trong luồng xử lý, các quy tắc phòng chống rửa tiền (AML), kiểm soát giao dịch bất thường (fraud monitoring), kiểm tra danh sách trừng phạt (sanction screening) được tích hợp. Hệ thống có thể:
- So khớp tên người gửi/người nhận với danh sách cấm vận, danh sách cảnh báo nội bộ.
- Phân tích mẫu giao dịch theo thời gian (structuring, smurfing, giao dịch vòng tròn).
- Tự động chặn, tạm giữ hoặc yêu cầu bổ sung hồ sơ đối với giao dịch nghi ngờ.
Các quy tắc này thường được cấu hình linh hoạt, có thể cập nhật theo quy định pháp lý và chính sách rủi ro của ngân hàng, đồng thời ghi log chi tiết để phục vụ kiểm toán và báo cáo cơ quan quản lý.
Hệ thống thẻ hỗ trợ phát hành, sử dụng và quản lý giao dịch
Hệ thống thẻ (Card Management System – CMS) là nền tảng trung tâm quản lý toàn bộ vòng đời thẻ: phát hành, kích hoạt, sử dụng, khóa/mở, gia hạn, thay thế, hủy. Mỗi thẻ được liên kết với tài khoản thanh toán (thẻ ghi nợ) hoặc tài khoản tín dụng (thẻ tín dụng), kèm theo các tham số cấu hình: hạn mức tín dụng, hạn mức rút tiền mặt, hạn mức chi tiêu theo ngày/tháng, hạn mức theo kênh (POS, ATM, online), hạn mức theo quốc gia/khu vực.
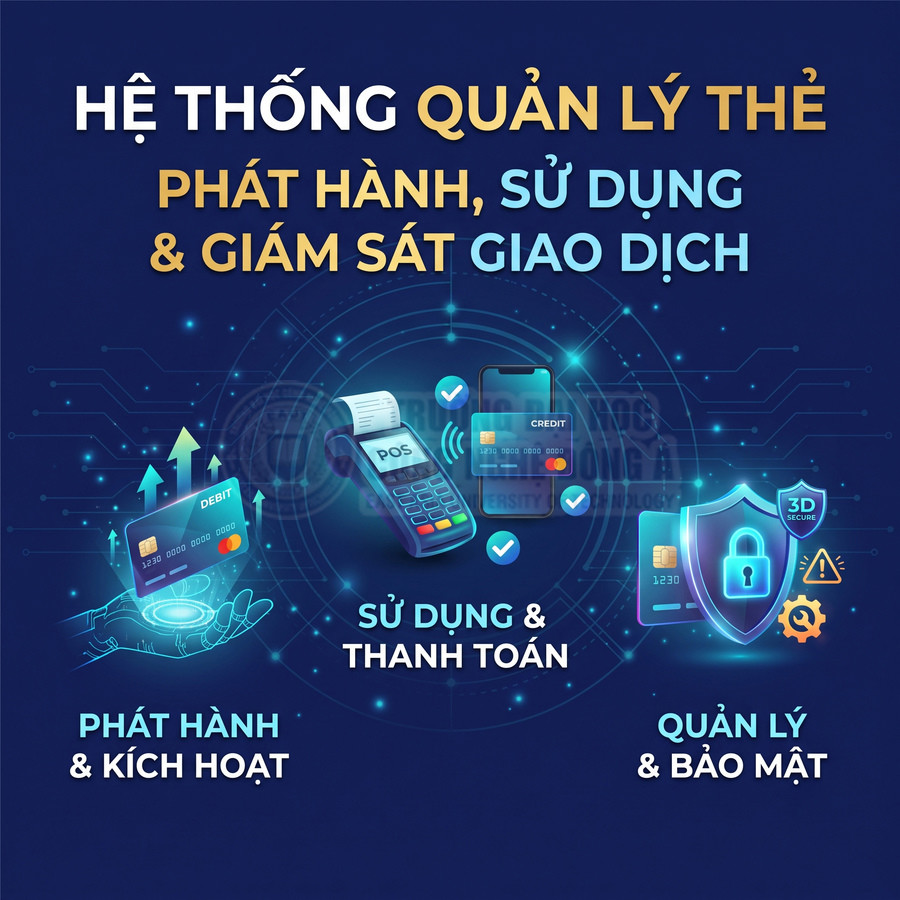
CMS lưu trữ hồ sơ thẻ với nhiều trạng thái: mới phát hành, chờ kích hoạt, đang hoạt động, khóa tạm (temporary block), khóa vĩnh viễn (permanent block), bị thu hồi, hết hạn. Các thay đổi trạng thái được ghi nhận với dấu thời gian, người thực hiện, kênh thực hiện, nhằm đảm bảo truy vết và tuân thủ yêu cầu kiểm toán.
Khi khách hàng thanh toán tại POS, ATM hoặc online, yêu cầu cấp phép (authorization request) được gửi qua mạng lưới thẻ (tổ chức thẻ quốc tế, chuyển mạch nội địa) đến hệ thống thẻ của ngân hàng phát hành. Hệ thống thực hiện chuỗi kiểm tra:
- Xác thực dữ liệu thẻ: số thẻ (PAN), ngày hết hạn, mã CVV/CVC, mã PIN (đối với ATM/POS), dữ liệu EMV từ chip.
- Kiểm tra trạng thái thẻ, trạng thái tài khoản/hạn mức tín dụng, số dư khả dụng, hạn mức theo loại giao dịch.
- Áp dụng các quy tắc rủi ro: quốc gia giao dịch, loại đơn vị chấp nhận thanh toán (MCC), tần suất, giá trị giao dịch, lịch sử gần đây.
Đối với giao dịch online, cơ chế 3D Secure (ví dụ: OTP, mật khẩu một lần, xác thực qua ứng dụng) được kích hoạt để bổ sung lớp bảo mật. Hệ thống có thể sử dụng mô hình chấm điểm rủi ro (risk scoring) theo thời gian thực để quyết định có yêu cầu 3D Secure hay cho phép “frictionless flow” nhằm tối ưu trải nghiệm khách hàng.
CMS kết nối với nhiều thành phần trong hệ sinh thái:
- Đơn vị chấp nhận thanh toán (merchant) và ngân hàng thanh toán (acquirer) thông qua mạng lưới thẻ.
- Cổng thanh toán (payment gateway) cho giao dịch thương mại điện tử.
- Hệ thống loyalty, hoàn tiền (cashback), trả góp, ưu đãi.
Dữ liệu giao dịch được tổng hợp theo thời gian thực và theo lô (batch) để phục vụ đối soát, tính phí, tính lãi, sao kê. Đối với thẻ tín dụng, hệ thống tính toán:
- Dư nợ cuối kỳ, số tiền thanh toán tối thiểu, ngày đến hạn.
- Lãi phải thu theo từng nhóm giao dịch (rút tiền mặt, mua hàng, trả góp).
- Phí phạt trả chậm, phí vượt hạn mức, phí thường niên.
Các công cụ phát hiện gian lận (fraud detection) tích hợp với CMS sử dụng luật (rule-based) kết hợp mô hình học máy để nhận diện mẫu bất thường: giao dịch tại quốc gia chưa từng phát sinh, giao dịch liên tiếp trong thời gian rất ngắn, giao dịch giá trị lớn bất thường, giao dịch tại merchant có rủi ro cao. Khi nghi ngờ, hệ thống có thể:
- Tự động từ chối giao dịch hoặc yêu cầu xác thực bổ sung.
- Tạm khóa thẻ và gửi cảnh báo cho khách hàng qua SMS, email, push notification.
- Ghi nhận case điều tra cho bộ phận quản lý rủi ro.
Quản lý vòng đời thẻ được tích hợp với kênh số, cho phép khách hàng chủ động khóa/mở thẻ, khóa theo kênh (chỉ khóa online, vẫn cho phép POS), đặt hạn mức tạm thời, yêu cầu phát hành lại, đổi PIN. Các thao tác này được đồng bộ thời gian thực với CMS và các hệ thống liên quan (switch, tổ chức thẻ) để đảm bảo hiệu lực ngay lập tức.
Thanh toán bằng mã QR và cổng thanh toán kết nối người mua với người bán
Thanh toán bằng mã QR và cổng thanh toán là hai lớp công nghệ tập trung vào phương thức khởi tạo và kết nối giữa người mua – người bán, trong khi phần “hậu trường” vẫn do hệ thống thanh toán và ngân hàng xử lý. Mã QR chỉ là cách mã hóa thông tin thanh toán theo chuẩn (ví dụ EMVCo, chuẩn QR nội địa), có thể chứa: số tài khoản hoặc ID ví, tên đơn vị chấp nhận, số tiền cố định hoặc để trống, nội dung, mã ngân hàng, mã dịch vụ.
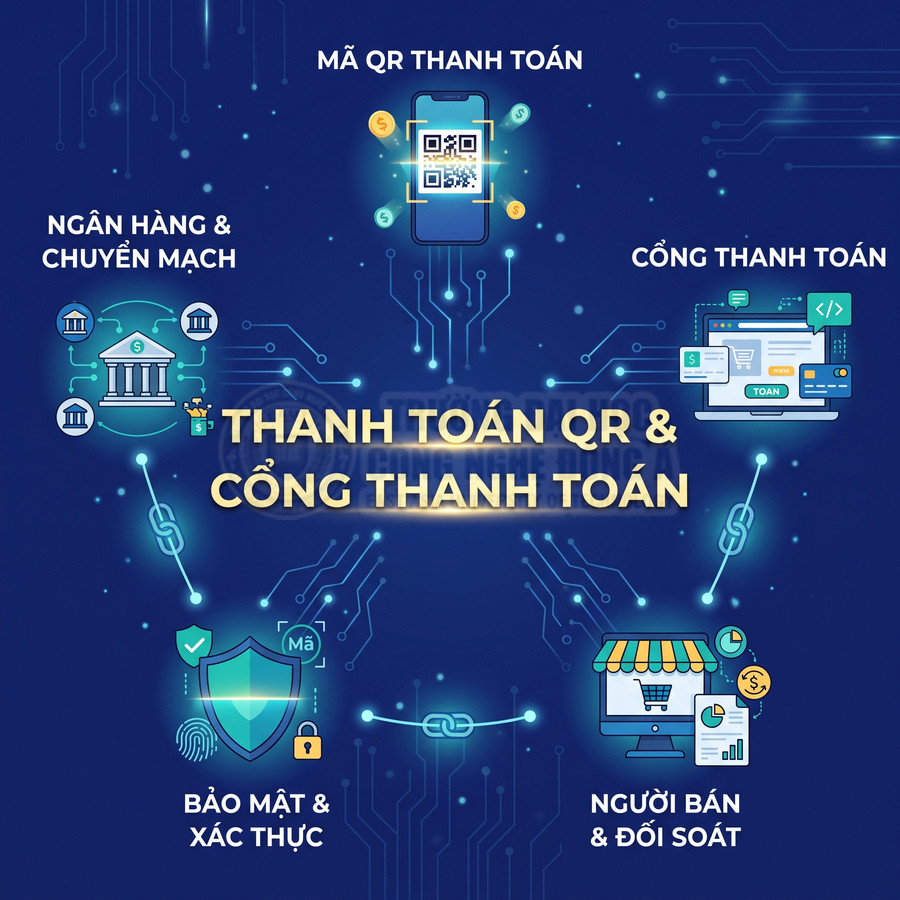
Khi khách hàng quét mã QR bằng ứng dụng ngân hàng hoặc ví điện tử, ứng dụng sẽ:
- Giải mã nội dung QR, kiểm tra chuẩn và tính hợp lệ.
- Hiển thị thông tin người nhận, số tiền, nội dung để khách hàng xác nhận.
- Thực hiện xác thực (PIN, sinh trắc học, OTP) trước khi gửi lệnh chuyển tiền.
Lệnh thanh toán sau đó được chuyển đến hệ thống chuyển tiền hoặc hệ thống thanh toán bán lẻ của ngân hàng, xử lý tương tự như một giao dịch chuyển khoản hoặc thanh toán hóa đơn. Đối với QR liên ngân hàng, hệ thống sẽ định tuyến qua chuyển mạch nội địa hoặc hệ thống thanh toán nhanh, đảm bảo ghi nợ tài khoản người mua và ghi có tài khoản người bán gần như thời gian thực.
Cổng thanh toán trực tuyến (payment gateway) đóng vai trò trung gian kỹ thuật giữa website/ứng dụng của người bán và ngân hàng hoặc tổ chức thẻ. Cổng cung cấp:
- API/SDK để tích hợp nút thanh toán, trang thanh toán (hosted payment page).
- Các phương thức thanh toán: thẻ nội địa, thẻ quốc tế, chuyển khoản online, ví điện tử, QR.
- Cơ chế mã hóa, tokenization dữ liệu thẻ để giảm rủi ro lộ thông tin nhạy cảm.
Khi khách hàng thanh toán, cổng thanh toán tiếp nhận yêu cầu, chuyển tiếp đến ngân hàng phát hành thẻ hoặc ngân hàng của người mua, nhận kết quả (thành công/thất bại) rồi trả về cho hệ thống của người bán thông qua callback/webhook hoặc redirect. Toàn bộ quá trình phải tuân thủ các chuẩn bảo mật như PCI DSS, TLS, chuẩn mã hóa mạnh, và quy định pháp lý về bảo vệ dữ liệu cá nhân.
Cần phân biệt rõ phương thức khởi tạo (QR, nút thanh toán, link thanh toán) với hệ thống xử lý phía sau. Việc ghi nợ tài khoản, ghi có cho người bán, đối soát, hoàn tiền, xử lý tranh chấp vẫn do hệ thống thanh toán của ngân hàng, tổ chức thẻ, chuyển mạch và hệ thống kế toán đảm nhiệm. Cổng thanh toán chủ yếu chịu trách nhiệm:
- Nhận, chuẩn hóa và chuyển tiếp yêu cầu thanh toán.
- Đảm bảo an toàn dữ liệu trong quá trình truyền.
- Ghi nhận log giao dịch, cung cấp báo cáo cho người bán.
Các chức năng như hoàn tiền (refund), hủy giao dịch (void), thanh toán một phần, thanh toán định kỳ (recurring) được cổng thanh toán hỗ trợ thông qua API, nhưng việc thực thi thực tế vẫn dựa trên khả năng của ngân hàng và mạng lưới thanh toán phía sau.
Hệ thống thanh toán xuyên biên giới hỗ trợ trao đổi và theo dõi thông tin
Đối với thanh toán xuyên biên giới, ngân hàng sử dụng các hệ thống kết nối với mạng lưới thanh toán quốc tế như SWIFT, hệ thống thanh toán bù trừ khu vực, hoặc các nền tảng thanh toán tức thời xuyên biên giới. Mỗi giao dịch chuyển tiền quốc tế được biểu diễn bằng thông điệp theo chuẩn (MT, MX/ISO 20022) với nhiều trường dữ liệu: thông tin người gửi, người nhận, ngân hàng trung gian, mục đích thanh toán, mã quốc gia, loại tiền, tỷ giá, phí, mã tuân thủ.
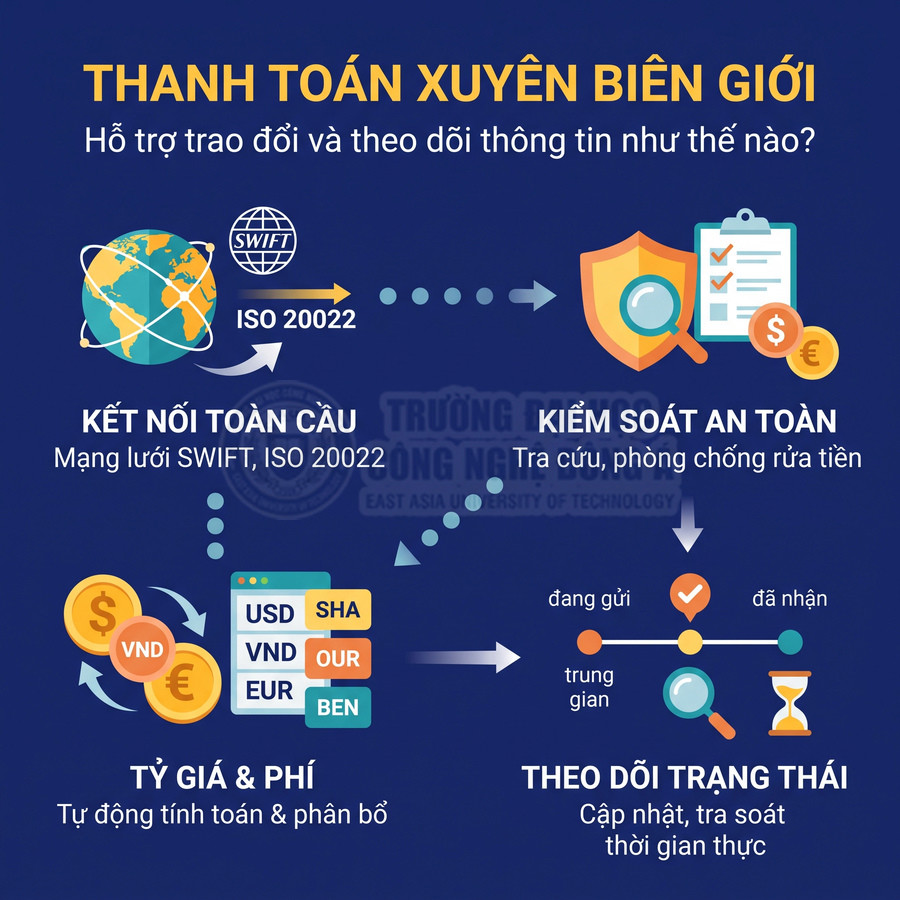
Hệ thống kiểm tra dữ liệu theo chuẩn thông điệp, đối chiếu với danh sách trừng phạt quốc tế, quy định kiểm soát ngoại hối, hạn mức theo khách hàng, theo quốc gia, theo ngành nghề. Các công cụ sanction screening và name matching được tích hợp sâu, có khả năng xử lý ngôn ngữ đa dạng, ký tự đặc biệt, biến thể tên để giảm bỏ sót và giảm cảnh báo giả (false positive).
Trong quá trình xử lý, tỷ giá và phí đóng vai trò quan trọng. Hệ thống xác định:
- Tỷ giá áp dụng: tỷ giá niêm yết, tỷ giá thỏa thuận, thời điểm chốt tỷ giá (tại khởi tạo hoặc tại xử lý).
- Cơ chế phân bổ phí: OUR (người gửi chịu toàn bộ), SHA (chia sẻ), BEN (người nhận chịu).
- Phí ngân hàng trung gian, phí mạng lưới, phí chuyển đổi tiền tệ.
Các yêu cầu về báo cáo giao dịch ngoại hối, kiểm soát mục đích thanh toán (thanh toán hàng hóa, dịch vụ, đầu tư, kiều hối), giới hạn giá trị theo quy định từng quốc gia được tích hợp vào luồng xử lý. Hệ thống có thể yêu cầu bổ sung chứng từ (hợp đồng, hóa đơn, giấy phép) trước khi cho phép thực hiện giao dịch.
Trạng thái giao dịch được cập nhật theo từng bước: đã khởi tạo, đã gửi thông điệp, đang xử lý tại ngân hàng trung gian, đã ghi có cho người nhận, bị từ chối, cần bổ sung thông tin, bị trả lại. Các thông điệp trạng thái (status message) giúp ngân hàng và khách hàng theo dõi tiến độ, giảm thời gian tra soát. Module tra soát quốc tế hỗ trợ truy vấn theo mã tham chiếu SWIFT, mã giao dịch nội bộ, số tiền, ngày giá trị, ngân hàng đối tác.
Đối soát tự động giúp phát hiện giao dịch thiếu hoặc lệch dữ liệu
Hệ thống đối soát tự động là lớp kiểm soát hậu kiểm quan trọng, giúp phát hiện giao dịch thiếu, trùng, lệch dữ liệu giữa ngân hàng, đối tác và các hệ thống nội bộ. Mỗi ngày hoặc theo nhiều khung thời gian (theo giờ, theo phiên), hệ thống thu thập dữ liệu giao dịch từ nhiều nguồn: core banking, hệ thống thẻ, cổng thanh toán, chuyển mạch nội địa, tổ chức thẻ quốc tế, ví điện tử, nhà cung cấp dịch vụ, hệ thống thanh toán quốc tế.
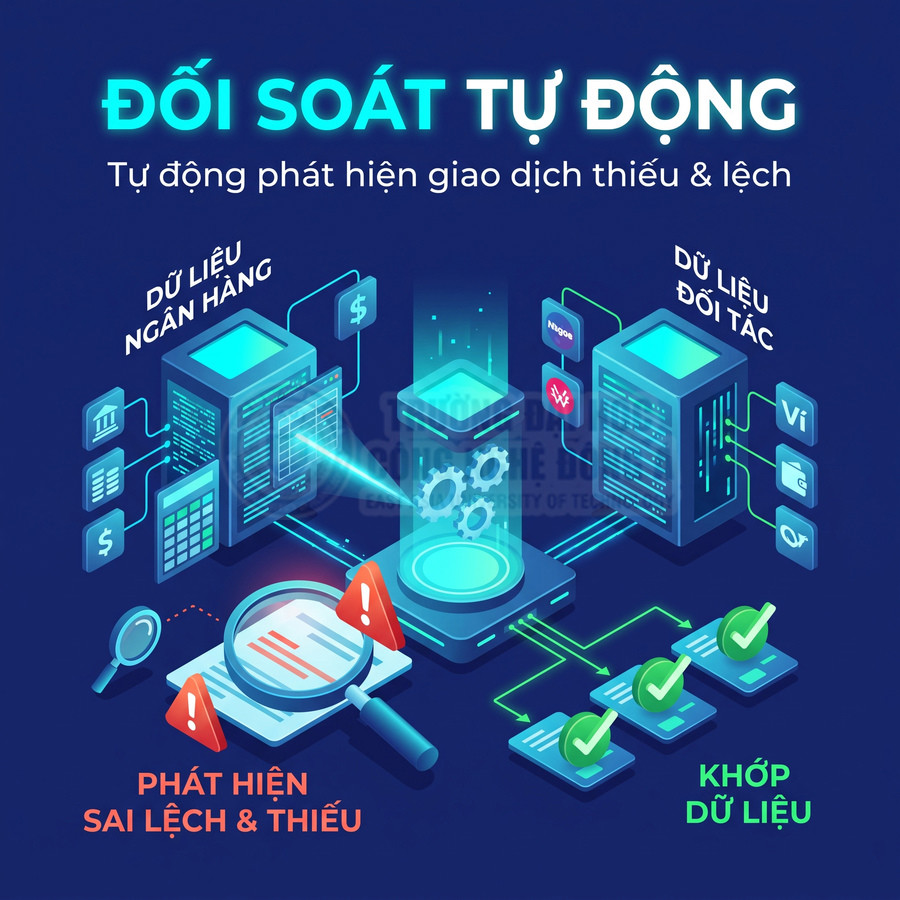
Dữ liệu được chuẩn hóa về cấu trúc, mã loại giao dịch, múi giờ, định dạng số tiền, loại tiền tệ, sau đó đưa vào engine đối soát. Hệ thống so sánh theo các tiêu chí:
- Số tiền, loại tiền, tỷ giá (nếu có chuyển đổi).
- Thời điểm giao dịch, ngày giá trị, phiên xử lý.
- Mã tham chiếu nội bộ, mã tham chiếu đối tác, mã ủy quyền (authorization code).
- Trạng thái giao dịch, loại giao dịch (mua hàng, rút tiền, hoàn tiền, chargeback).
Các tình huống như giao dịch trùng, gián đoạn, chưa xác định kết quả, ghi nợ không ghi có, ghi có không ghi nợ, lệch phí, lệch tỷ giá được phân loại theo nhóm lỗi. Mỗi nhóm lỗi gắn với quy trình xử lý: hoàn tiền cho khách hàng, ghi nhận bổ sung, điều chỉnh sổ sách kế toán, gửi file điều chỉnh cho đối tác, mở case tranh chấp (chargeback/dispute) với tổ chức thẻ hoặc ngân hàng đối tác.
Quy tắc đối soát có thể cấu hình chi tiết theo từng loại dịch vụ, từng đối tác, từng khung thời gian, mức dung sai (tolerance) về số tiền hoặc thời gian. Hệ thống hỗ trợ:
- Đối soát một-một, một-nhiều, nhiều-nhiều.
- Đối soát theo lô (batch) hoặc theo từng giao dịch (transaction-level).
- Tự động tạo bút toán điều chỉnh hoặc đề xuất để người dùng phê duyệt.
Việc tự động hóa đối soát giúp giảm khối lượng công việc thủ công, rút ngắn thời gian khóa sổ, tăng tốc độ phát hiện sai lệch, giảm rủi ro tài chính và cải thiện độ tin cậy của hệ thống thanh toán. Đồng thời, log đối soát, báo cáo sai lệch, lịch sử điều chỉnh được lưu trữ để phục vụ kiểm toán nội bộ, kiểm toán độc lập và thanh tra của cơ quan quản lý.
Định danh điện tử hỗ trợ mở tài khoản và xác minh khách hàng ra sao?
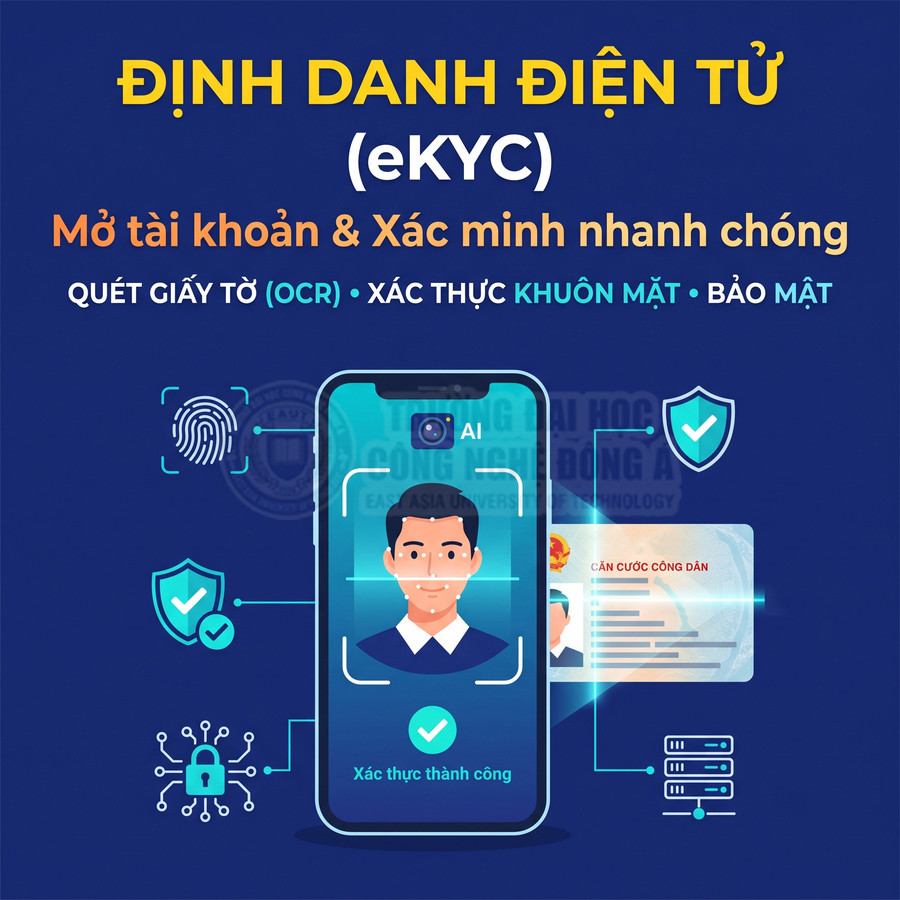
Định danh điện tử trong ngân hàng số vận hành như một chuỗi năng lực liên kết chặt chẽ, từ thu thập dữ liệu, xác minh danh tính đến phê duyệt và quản trị rủi ro. Ở lớp đầu, eKYC đảm nhiệm việc thu thập, chuẩn hóa và kiểm tra thông tin định danh bằng OCR, đối soát với nguồn dữ liệu tin cậy và các cơ chế phát hiện giả mạo tài liệu. Lớp sinh trắc học bổ sung khả năng đối chiếu khuôn mặt, vân tay, giọng nói, kết hợp kiểm tra tính sống để hạn chế gian lận. Trên nền tảng đó, quy trình mở tài khoản trực tuyến được tự động hóa, kết nối với core banking và hệ thống tuân thủ KYC/AML. Toàn bộ hoạt động xác minh phải gắn với khung pháp lý, bảo mật dữ liệu cá nhân và cơ chế quản trị rủi ro bên thứ ba.
eKYC hỗ trợ thu thập và kiểm tra thông tin định danh
Định danh điện tử (eKYC) không chỉ dừng ở việc số hóa quy trình mở tài khoản mà còn là một kiến trúc tổng thể bao gồm: nền tảng thu thập dữ liệu, các mô-đun phân tích – đối soát, lớp tích hợp với hệ thống lõi ngân hàng và các kho dữ liệu bên ngoài (nếu được phép). Về mặt kỹ thuật, eKYC cho phép ngân hàng thu thập, chuẩn hóa, kiểm tra và đánh giá rủi ro đối với thông tin định danh của khách hàng từ xa, đảm bảo vừa tuân thủ pháp lý vừa tối ưu trải nghiệm người dùng.
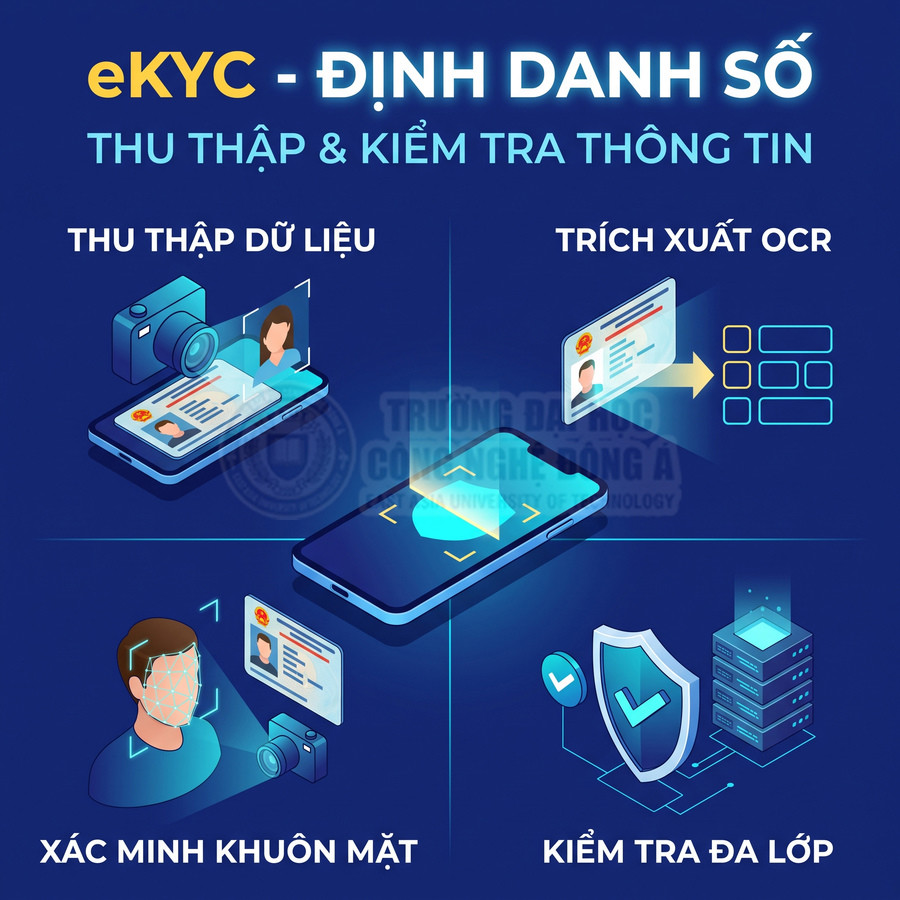
Trong bước thu thập, khách hàng chụp ảnh giấy tờ tùy thân (CMND/CCCD/Hộ chiếu), chụp khuôn mặt, nhập hoặc xác nhận thông tin cơ bản trên ứng dụng/website. Hệ thống sử dụng công nghệ nhận dạng ký tự quang học (OCR) để trích xuất dữ liệu từ hình ảnh, sau đó áp dụng các bước xử lý nâng cao:
- Tiền xử lý ảnh: cân bằng sáng, khử nhiễu, chỉnh thẳng, cắt viền để tối ưu độ chính xác OCR.
- Nhận dạng vùng thông tin: tách riêng các vùng chứa họ tên, ngày sinh, số giấy tờ, ngày cấp, nơi cấp, mã MRZ (đối với hộ chiếu) bằng mô hình thị giác máy tính.
- Chuẩn hóa dữ liệu: chuyển đổi định dạng ngày tháng, chuẩn hóa dấu tiếng Việt, loại bỏ ký tự thừa, chuẩn hóa viết hoa – viết thường để phục vụ so khớp.
Cần phân biệt rõ giữa nhận dạng ký tự (OCR) và xác minh tính hợp lệ của thông tin. OCR chỉ là bước chuyển đổi dữ liệu từ ảnh sang dạng văn bản có cấu trúc; độ chính xác cao nhưng không đảm bảo rằng:
- Giấy tờ là thật, được cơ quan có thẩm quyền cấp.
- Giấy tờ còn hiệu lực, không bị báo mất, báo hủy.
- Thông tin không bị chỉnh sửa, cắt ghép, làm giả tinh vi.
- Chủ thể sử dụng giấy tờ đúng là người được cấp.
Để xác minh tính hợp lệ, hệ thống eKYC thường triển khai nhiều lớp kiểm tra bổ sung:
- So khớp với cơ sở dữ liệu tin cậy (nếu được phép và có kết nối): cơ sở dữ liệu dân cư, danh sách hộ chiếu bị hủy, danh sách cảnh báo nội bộ.
- Kiểm tra đặc điểm bảo mật trên giấy tờ: nhận diện hoa văn, phôi, vị trí và cấu trúc các trường thông tin, mã QR, mã MRZ, font chữ đặc thù; phát hiện dấu hiệu cắt ghép, chỉnh sửa bằng phân tích pixel và mô hình phát hiện giả mạo tài liệu.
- Đối chiếu với ảnh chân dung: so sánh ảnh trên giấy tờ với ảnh selfie hoặc video khuôn mặt thu được trong phiên eKYC.
- Đánh giá rủi ro gian lận: kết hợp thông tin thiết bị, địa chỉ IP, vị trí địa lý, tần suất đăng ký, trùng lặp số giấy tờ để gán điểm rủi ro.
Hệ thống eKYC hiện đại thường áp dụng kiến trúc “multi-layer defense”, kết hợp nhiều mô hình và nguồn dữ liệu để giảm xác suất chấp nhận hồ sơ giả mạo mà vẫn giữ được tỷ lệ chấp nhận khách hàng thật ở mức cao. Các tham số như ngưỡng so khớp, quy tắc cảnh báo, danh sách chặn được cấu hình linh hoạt theo khẩu vị rủi ro và quy định của từng ngân hàng.
Công nghệ sinh trắc học hỗ trợ đối chiếu danh tính
Công nghệ sinh trắc học đóng vai trò là “lớp xác thực gắn với con người”, khó bị chia sẻ hoặc sao chép hơn so với mật khẩu hay OTP. Trong bối cảnh eKYC, sinh trắc học được dùng ở hai giai đoạn chính: (1) đối chiếu danh tính khi khách hàng đăng ký mới; (2) xác thực khi đăng nhập, phê duyệt giao dịch có rủi ro cao.
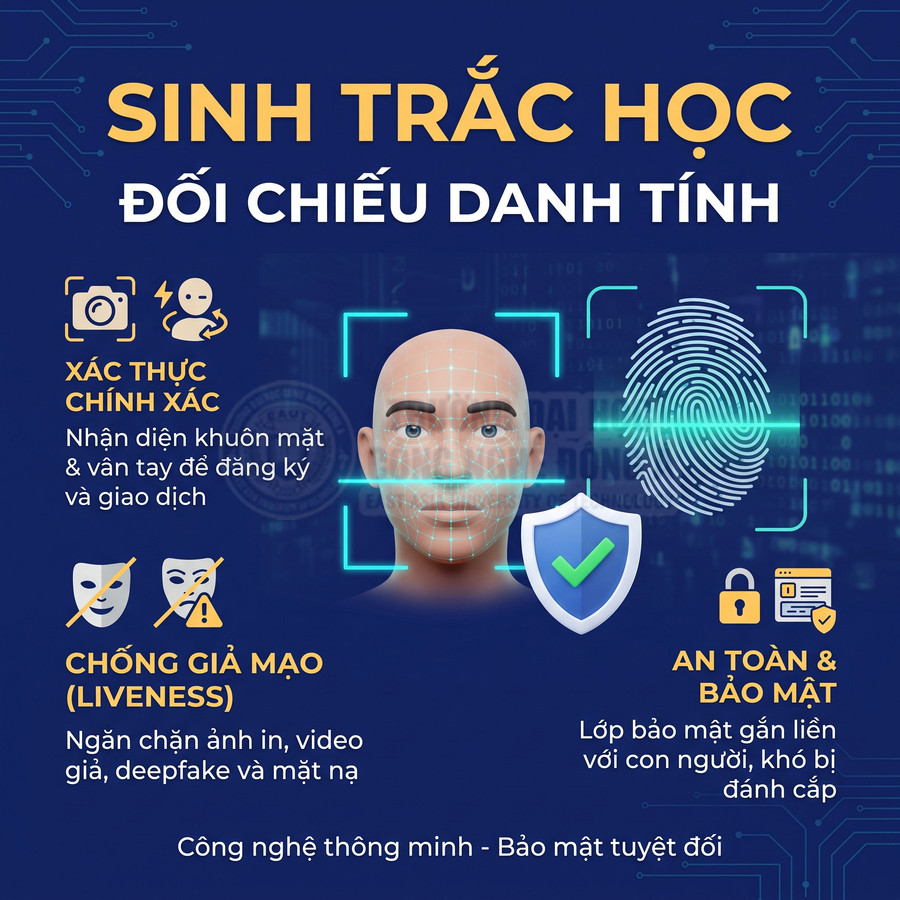
Đối với khuôn mặt, quy trình thường bao gồm:
- Thu thập ảnh hoặc video khuôn mặt với hướng dẫn cụ thể (quay trái, quay phải, chớp mắt) để hỗ trợ kiểm tra tính sống.
- Trích xuất đặc trưng khuôn mặt (face embedding) bằng mạng nơ-ron sâu, tạo ra một vector đặc trưng duy nhất cho mỗi khách hàng.
- So khớp vector đặc trưng này với:
- Ảnh trên giấy tờ tùy thân (face-on-document matching).
- Ảnh hoặc mẫu sinh trắc học đã lưu trong hồ sơ trước đó (face-on-face matching).
- Áp dụng kiểm tra tính sống (liveness detection) để phát hiện:
- Ảnh in, ảnh hiển thị trên màn hình.
- Video ghi sẵn, deepfake, mặt nạ silicon hoặc 3D mask.
Đối với vân tay và giọng nói, tùy chiến lược từng ngân hàng, có thể được dùng như yếu tố bổ sung trong các kịch bản rủi ro cao (ví dụ: thay đổi thông tin nhạy cảm, khôi phục tài khoản). Các mô hình sinh trắc học đánh giá độ tương đồng giữa mẫu mới và mẫu đã lưu, so với một ngưỡng cấu hình. Ngưỡng này được thiết kế để cân bằng giữa:
- Tỷ lệ từ chối sai (FRR – từ chối khách hàng thật).
- Tỷ lệ chấp nhận sai (FAR – chấp nhận người giả mạo).
Trong thực tế, ngân hàng cần đánh giá chất lượng dữ liệu đầu vào, khả năng giả mạo và xác định các trường hợp cần kiểm tra thêm. Một số yếu tố ảnh hưởng mạnh đến độ chính xác:
- Hình ảnh mờ, rung, thiếu sáng hoặc ngược sáng.
- Góc chụp quá nghiêng, khuôn mặt bị che khuất bởi khẩu trang, kính râm, tóc.
- Thiết bị có camera chất lượng thấp hoặc kết nối mạng không ổn định.
Các kỹ thuật tấn công như in ảnh, đeo mặt nạ, sử dụng deepfake ngày càng tinh vi, buộc hệ thống phải liên tục cập nhật:
- Mô hình phát hiện tấn công trình diễn (presentation attack detection – PAD).
- Các chỉ báo bất thường trong chuyển động khuôn mặt, phản xạ ánh sáng, kết cấu da.
- Phân tích metadata của luồng video, phát hiện dấu hiệu xử lý hậu kỳ.
Khi kết quả đối chiếu không đạt ngưỡng tin cậy, hệ thống có thể:
- Yêu cầu khách hàng thực hiện lại bước chụp với hướng dẫn chi tiết hơn.
- Chuyển hồ sơ sang quy trình kiểm tra thủ công (manual review) để nhân viên xem xét.
- Kích hoạt các bước xác minh bổ sung như gọi video trực tiếp, yêu cầu cung cấp thêm giấy tờ.
Quy trình mở tài khoản trực tuyến kết nối định danh với phê duyệt
Quy trình mở tài khoản trực tuyến hiện đại được thiết kế như một “luồng nghiệp vụ số” kết nối chặt chẽ giữa bước định danh (eKYC), đánh giá rủi ro, phê duyệt và kích hoạt dịch vụ. Mục tiêu là rút ngắn thời gian mở tài khoản xuống vài phút nhưng vẫn đảm bảo tuân thủ chuẩn KYC/AML.
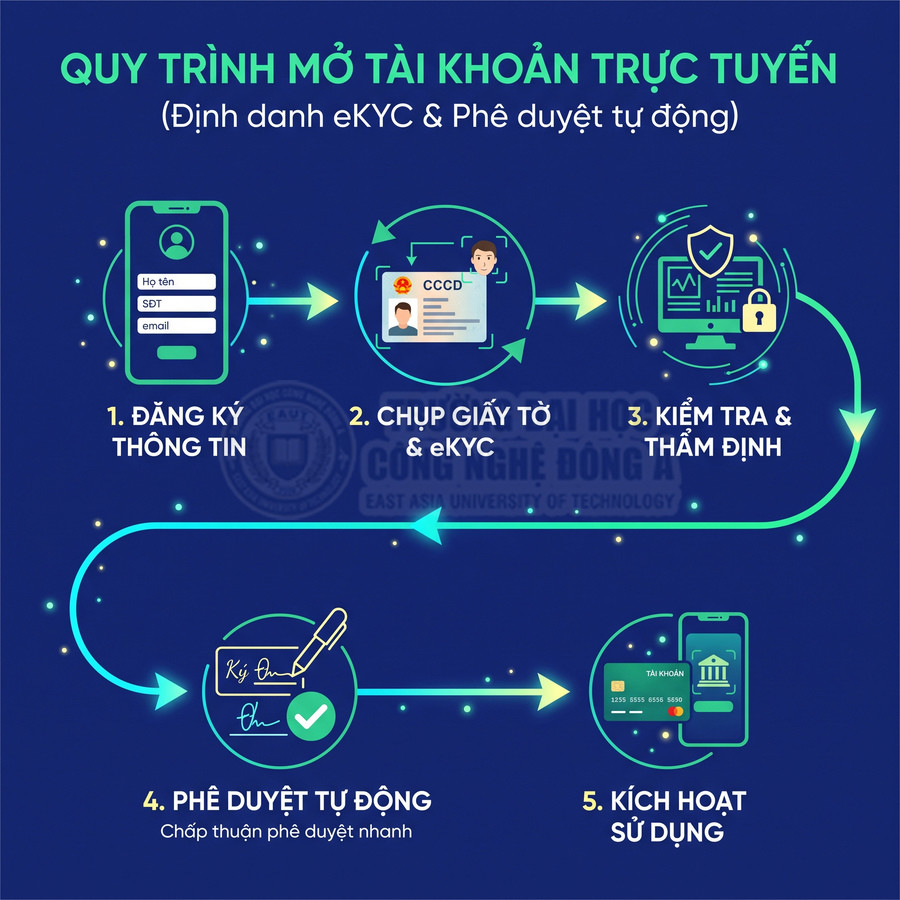
Thông thường, khách hàng đi qua các bước:
- Đăng ký thông tin cơ bản: số điện thoại, email, lựa chọn loại tài khoản/sản phẩm.
- Chụp giấy tờ tùy thân: mặt trước, mặt sau, hoặc trang thông tin hộ chiếu.
- Chụp khuôn mặt hoặc quay video ngắn để phục vụ so khớp và kiểm tra tính sống.
- Xác nhận điều khoản, điều kiện sử dụng, chính sách bảo vệ dữ liệu cá nhân.
- Lựa chọn sản phẩm, gói tài khoản, hạn mức, dịch vụ đi kèm (thẻ, ngân hàng số).
- Thiết lập mật khẩu/PIN, đăng ký kênh số (mobile banking, internet banking).
Ở tầng xử lý phía sau, hệ thống thực hiện đồng thời nhiều tác vụ:
- Kiểm tra tính đầy đủ, hợp lệ của dữ liệu thu thập được.
- Đối chiếu với danh sách cảnh báo: danh sách trừng phạt, PEP, danh sách nội bộ rủi ro cao.
- Chấm điểm rủi ro khách hàng (customer risk rating) dựa trên:
- Loại giấy tờ, quốc tịch, khu vực địa lý.
- Lịch sử quan hệ với ngân hàng (nếu có).
- Hành vi đăng ký, thiết bị, tần suất thử lại.
- Quyết định chấp thuận tự động, yêu cầu bổ sung thông tin, hoặc chuyển hồ sơ cho nhân viên phê duyệt.
Ngân hàng cần theo dõi sát các hồ sơ chưa hoàn tất và có cơ chế chuyển xử lý thủ công khi cần. Một số khách hàng dừng giữa chừng do:
- Kết nối mạng kém, ứng dụng bị thoát đột ngột.
- Thiếu giấy tờ, không hiểu hướng dẫn chụp ảnh.
- Lo ngại về bảo mật, chưa tin tưởng cung cấp dữ liệu sinh trắc học.
Hệ thống nên ghi nhận trạng thái hồ sơ (pending, abandoned, rejected, under review) để:
- Gửi nhắc nhở, hướng dẫn bổ sung qua SMS, email, thông báo trong ứng dụng.
- Cho phép khách hàng tiếp tục từ bước đã dừng, không phải làm lại toàn bộ.
- Xóa hoặc ẩn danh dữ liệu theo chính sách nếu khách hàng không hoàn tất trong thời gian quy định.
Các trường hợp nghi ngờ gian lận, thông tin không nhất quán, trùng lặp với hồ sơ rủi ro cao được chuyển sang quy trình thẩm định bổ sung, có thể bao gồm:
- Kiểm tra chéo với các hệ thống nội bộ khác (tín dụng, nợ xấu, lịch sử giao dịch).
- Yêu cầu khách hàng xác minh qua video call với nhân viên.
- Áp dụng hạn mức giao dịch thấp hơn cho đến khi hoàn tất thẩm định nâng cao.
Việc kết nối mượt mà giữa nền tảng eKYC, core banking, CRM và các kênh số giúp:
- Giảm thời gian mở tài khoản và kích hoạt dịch vụ.
- Đảm bảo dữ liệu khách hàng được đồng bộ, tránh trùng lặp hồ sơ.
- Tạo nền tảng cho các hoạt động bán chéo, chăm sóc khách hàng, quản trị rủi ro xuyên suốt vòng đời khách hàng.
Xác minh khách hàng cần đáp ứng điều kiện bảo mật và pháp lý nào?
Hoạt động xác minh khách hàng là một phần cốt lõi của khung tuân thủ về phòng, chống rửa tiền (AML), tài trợ khủng bố (CFT), bảo vệ dữ liệu cá nhân và các quy định chuyên ngành ngân hàng. Ngân hàng phải đối chiếu yêu cầu hiện hành từ cơ quan quản lý với quy trình nội bộ, đảm bảo:
- Phạm vi dữ liệu thu thập phù hợp với mục đích (mở tài khoản, cung cấp dịch vụ, quản trị rủi ro), không thu thập quá mức cần thiết.
- Có thông báo rõ ràng, dễ hiểu cho khách hàng về:
- Mục đích sử dụng dữ liệu.
- Loại dữ liệu được thu thập (định danh, sinh trắc học, dữ liệu hành vi).
- Thời hạn lưu trữ, điều kiện chia sẻ với bên thứ ba (nếu có).
- Quyền truy cập, chỉnh sửa, yêu cầu xóa hoặc hạn chế xử lý dữ liệu.
- Có cơ chế ghi nhận và lưu trữ bằng chứng về việc khách hàng đã đồng ý (consent) với các điều khoản liên quan đến dữ liệu cá nhân.
Về bảo mật, hệ thống phải kiểm soát chặt chẽ mục đích thu thập, quyền truy cập và thời hạn lưu dữ liệu. Một số nguyên tắc kỹ thuật và tổ chức thường được áp dụng:
- Mã hóa dữ liệu định danh, sinh trắc học, hồ sơ KYC khi lưu trữ (at rest) và khi truyền tải (in transit) bằng các thuật toán mạnh.
- Phân quyền truy cập theo nguyên tắc “tối thiểu cần thiết” (least privilege), chỉ cho phép những bộ phận có thẩm quyền truy cập đúng phần dữ liệu phục vụ công việc.
- Áp dụng cơ chế xác thực mạnh (MFA) cho người dùng nội bộ truy cập hệ thống KYC.
- Ghi nhận đầy đủ nhật ký truy cập (audit log) để phục vụ kiểm tra, điều tra khi có dấu hiệu lạm dụng hoặc rò rỉ dữ liệu.
- Định kỳ rà soát, đánh giá lỗ hổng bảo mật, kiểm thử xâm nhập đối với các hệ thống xử lý dữ liệu KYC/eKYC.
Khi hết thời hạn lưu trữ theo quy định hoặc khi dữ liệu không còn cần thiết cho mục đích đã thông báo, ngân hàng phải có quy trình xóa, hủy hoặc ẩn danh dữ liệu với các bước kiểm soát rõ ràng:
- Xác định chính xác loại dữ liệu, phạm vi hệ thống, bản sao lưu liên quan.
- Thực hiện xóa/ẩn danh theo chuẩn kỹ thuật, đảm bảo không thể khôi phục trái phép.
- Lưu lại bằng chứng và nhật ký về việc xóa/ẩn danh để phục vụ kiểm toán, thanh tra.
Song song, ngân hàng cần xây dựng cơ chế quản trị rủi ro bên thứ ba (third-party risk management) nếu sử dụng nhà cung cấp dịch vụ eKYC, OCR, sinh trắc học bên ngoài, đảm bảo các đối tác này cũng tuân thủ chuẩn bảo mật và pháp lý tương đương, có cam kết hợp đồng rõ ràng về phạm vi xử lý và bảo vệ dữ liệu khách hàng.
Dữ liệu và trí tuệ nhân tạo hỗ trợ quản trị rủi ro ngân hàng như thế nào?
Dữ liệu và trí tuệ nhân tạo đang trở thành nền tảng cốt lõi giúp ngân hàng nâng cao năng lực quản trị rủi ro trên toàn chuỗi giá trị. Từ kho dữ liệu tập trung, chuẩn hóa và được quản trị chặt chẽ, ngân hàng có thể xây dựng các mô hình chấm điểm tín dụng, mô hình rủi ro danh mục và hệ thống phân tích giao dịch để phát hiện bất thường, gian lận, vi phạm tuân thủ. Các hệ thống giám sát AML, phân tích hành vi giao dịch và cảnh báo kỹ thuật được kết nối, tạo nên bức tranh rủi ro tổng thể theo hướng risk-based. Trên lớp đó, ngân hàng triển khai khung quản trị mô hình và quản trị AI, kiểm soát thiên lệch, đảm bảo khả năng giải thích, tuân thủ pháp lý và chuẩn mực đạo đức, đồng thời vẫn tối ưu trải nghiệm khách hàng.
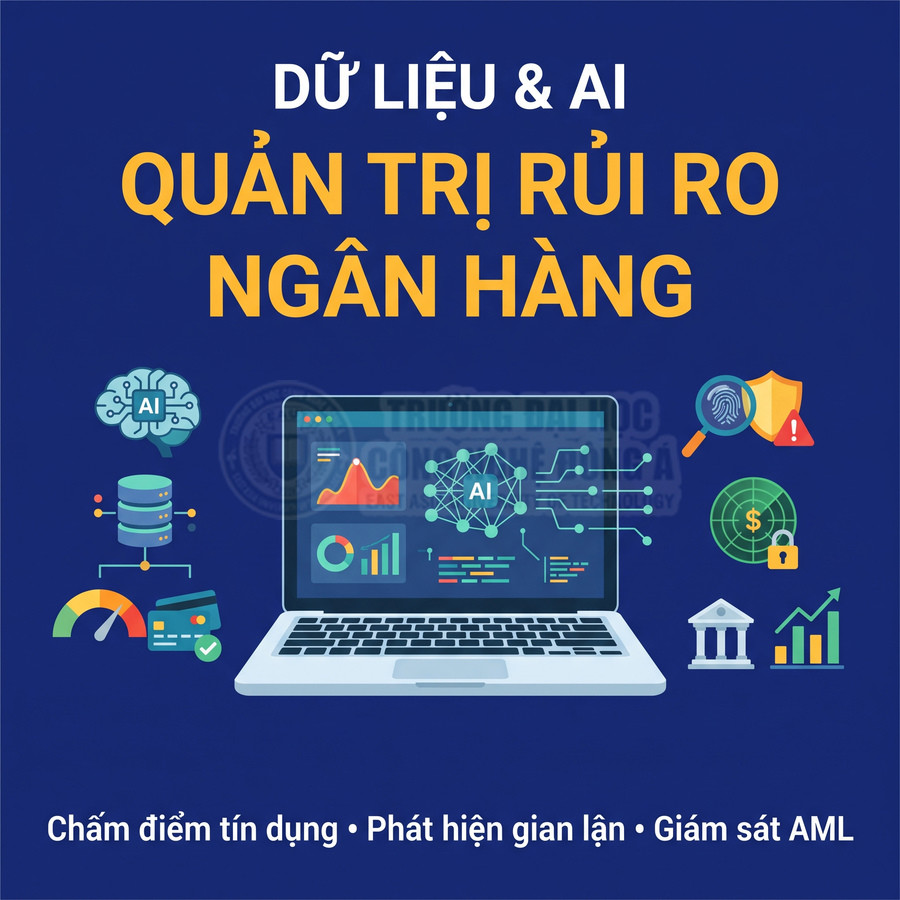
Kho dữ liệu tập hợp thông tin phục vụ phân tích và báo cáo
Kho dữ liệu trong ngân hàng hiện đại không chỉ là nơi lưu trữ mà là một hạ tầng dữ liệu chiến lược, được thiết kế theo kiến trúc Data Warehouse, Data Lake hoặc Data Lakehouse để phục vụ đồng thời nhu cầu báo cáo, phân tích nâng cao và mô hình hóa rủi ro. Dữ liệu được tập hợp từ nhiều hệ thống nguồn: core banking, thẻ, thanh toán, treasury, CRM, eKYC, ngân hàng số, hệ thống kế toán, HR, hệ thống quản lý tài sản bảo đảm… và được tích hợp thông qua các lớp ETL/ELT có kiểm soát.
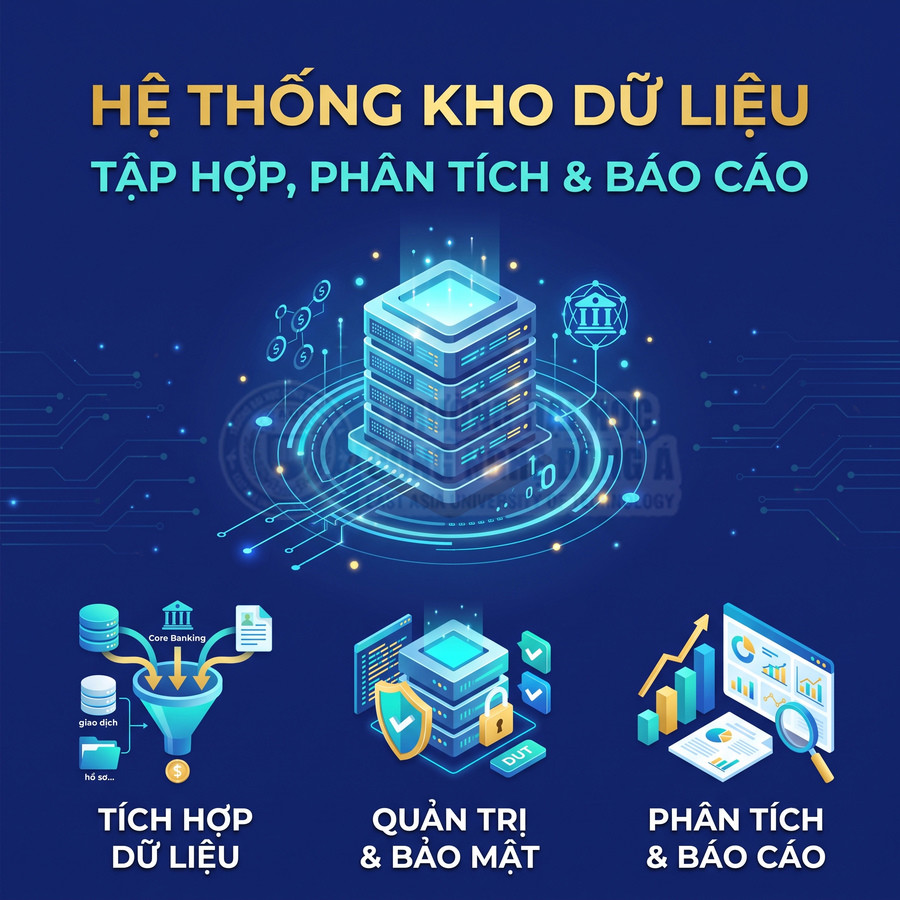
Trong quá trình tích hợp, ngân hàng xây dựng mô hình dữ liệu doanh nghiệp (Enterprise Data Model) với các thực thể chuẩn như Khách hàng, Tài khoản, Hợp đồng tín dụng, Giao dịch, Tài sản bảo đảm, Sản phẩm, Kênh giao dịch. Mỗi thực thể được chuẩn hóa về:
- Tên trường, kiểu dữ liệu, độ dài, định dạng ngày giờ, đơn vị tiền tệ
- Hệ thống mã hóa thống nhất (mã sản phẩm, mã chi nhánh, mã ngành nghề, mã phân khúc khách hàng)
- Chuẩn hóa định danh khách hàng (CIF, số giấy tờ, mã định danh thuế, mã nhóm khách hàng liên quan)
Để đảm bảo tính tin cậy cho các mô hình rủi ro, ngân hàng triển khai khung quản trị dữ liệu (Data Governance) với các thành phần:
- Xác định hệ thống nguồn gốc (System of Record) cho từng loại dữ liệu, làm single source of truth
- Quy trình kiểm soát chất lượng dữ liệu (Data Quality): phát hiện dữ liệu thiếu, sai định dạng, trùng lặp, giá trị ngoại lai, dữ liệu không nhất quán giữa các hệ thống
- Chỉ số chất lượng dữ liệu (Data Quality KPI): tỷ lệ bản ghi lỗi, tỷ lệ dữ liệu thiếu, thời gian khắc phục lỗi
- Cơ chế phê duyệt thay đổi cấu trúc dữ liệu, thay đổi quy tắc mã hóa, thay đổi luồng ETL
Quyền truy cập dữ liệu được phân tầng theo nguyên tắc “need-to-know” và “least privilege”. Người dùng nghiệp vụ thường chỉ truy cập các báo cáo đã chuẩn hóa; nhà phân tích dữ liệu có thể truy cập mức chi tiết hơn để xây dựng dashboard, phân tích xu hướng; bộ phận rủi ro và mô hình có quyền truy cập dữ liệu lịch sử dài hạn, dữ liệu chi tiết giao dịch để huấn luyện mô hình; kiểm toán nội bộ và kiểm toán độc lập có quyền truy cập phục vụ kiểm tra, nhưng vẫn phải tuân thủ phân quyền và ẩn/mã hóa thông tin nhạy cảm.
Kho dữ liệu còn phải hỗ trợ truy vết nguồn gốc dữ liệu (data lineage), cho phép biết một chỉ tiêu rủi ro (ví dụ: tỷ lệ nợ xấu, PD, LGD) được tính từ những bảng nào, qua những bước xử lý nào. Điều này rất quan trọng khi giải trình với cơ quan quản lý, kiểm toán hoặc khi điều tra sai lệch trong mô hình rủi ro.
Mô hình phân tích hỗ trợ đánh giá và chấm điểm tín dụng
Các mô hình chấm điểm tín dụng trong ngân hàng thường được phân thành: mô hình chấm điểm ứng dụng (Application Score), mô hình chấm điểm hành vi (Behavioral Score) và mô hình rủi ro danh mục (Portfolio/IRB models). Mỗi loại mô hình sử dụng tập biến đầu vào khác nhau, nhưng đều dựa trên dữ liệu lịch sử đã được chuẩn hóa trong kho dữ liệu.
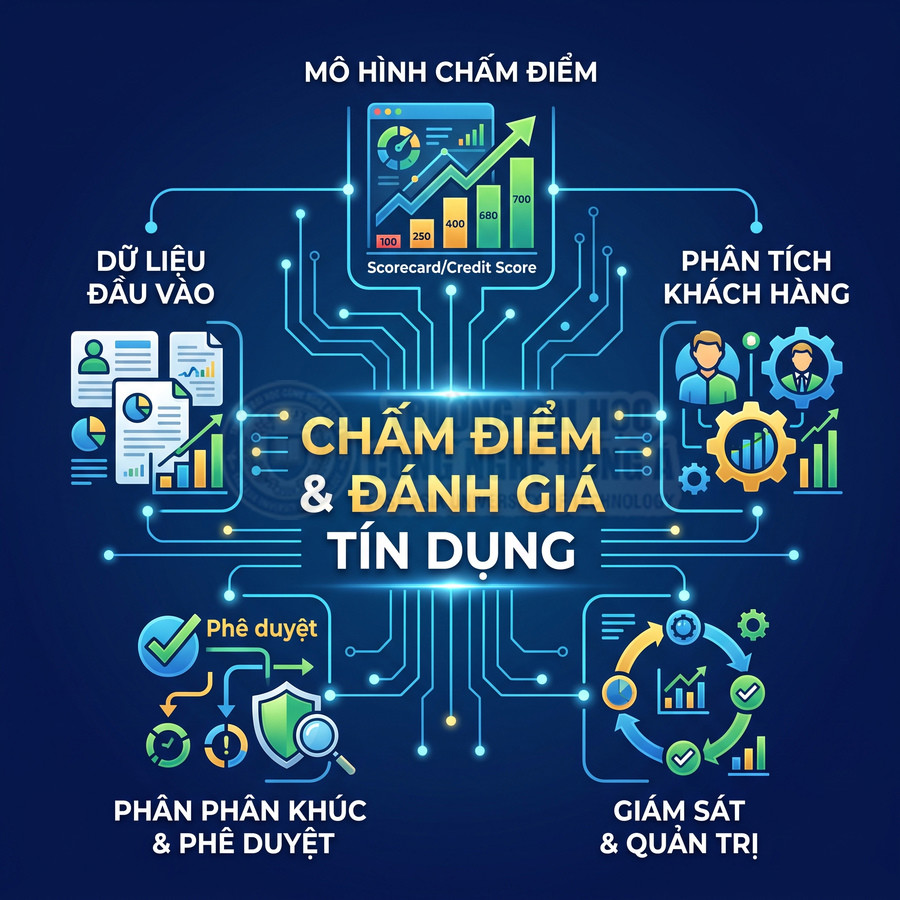
Đối với khách hàng cá nhân, mô hình có thể sử dụng:
- Thông tin nhân khẩu học: độ tuổi, tình trạng hôn nhân, nghề nghiệp, trình độ học vấn, khu vực sinh sống
- Thông tin tài chính: thu nhập, chi phí ước tính, lịch sử nợ, tỷ lệ nợ trên thu nhập (DTI), tài sản sở hữu
- Hành vi tài khoản: số lượng giao dịch, biến động số dư, tần suất sử dụng thẻ, tỷ lệ sử dụng hạn mức thẻ tín dụng
- Lịch sử tín dụng nội bộ và từ CIC/credit bureau (nếu được phép): số lượng khoản vay, tình trạng quá hạn, lịch sử cơ cấu nợ
Đối với khách hàng doanh nghiệp, mô hình thường phức tạp hơn, kết hợp phân tích báo cáo tài chính (đòn bẩy tài chính, khả năng thanh toán, hiệu quả hoạt động), thông tin ngành nghề, quy mô, lịch sử quan hệ với ngân hàng, chất lượng tài sản bảo đảm, cùng với các yếu tố định tính do chuyên viên thẩm định đánh giá.
Về mặt kỹ thuật, ngân hàng có thể sử dụng từ các mô hình thống kê truyền thống (logistic regression, scorecard) đến các mô hình học máy (gradient boosting, random forest, XGBoost, mạng nơ-ron). Tuy nhiên, trong quản trị rủi ro, yếu tố khả năng giải thích và tuân thủ quy định thường khiến các ngân hàng ưu tiên mô hình có cấu trúc rõ ràng, dễ giải thích, hoặc kết hợp mô hình phức tạp với các kỹ thuật giải thích như SHAP, LIME.
Vai trò của mô hình được xác định rõ trong chính sách tín dụng và khung quản trị rủi ro:
- Phân loại các phân khúc được phép phê duyệt tự động (straight-through processing) dựa trên điểm số và các điều kiện ràng buộc
- Quy định ngưỡng điểm cần chuyển hồ sơ sang chuyên viên thẩm định, hoặc cần phê duyệt ở cấp cao hơn
- Quy định trường hợp bắt buộc can thiệp thủ công, ví dụ: khoản vay giá trị lớn, ngành nghề rủi ro cao, khách hàng có lịch sử tranh chấp pháp lý
Ngân hàng thiết lập quy trình quản trị vòng đời mô hình: phát triển, kiểm định độc lập (model validation), phê duyệt, triển khai, giám sát định kỳ (model monitoring), hiệu chỉnh (recalibration) hoặc thay thế. Các chỉ số như tỷ lệ nợ xấu theo phân hạng, độ phân biệt (Gini, AUC), độ ổn định phân phối (PSI) được theo dõi để phát hiện suy giảm hiệu quả mô hình, đặc biệt khi môi trường kinh tế thay đổi.
Phân tích giao dịch hỗ trợ phát hiện dấu hiệu bất thường
Hệ thống phân tích giao dịch phục vụ quản trị rủi ro hoạt động, rủi ro gian lận và rủi ro tuân thủ, sử dụng kết hợp quy tắc nghiệp vụ (rule-based) và mô hình học máy. Các quy tắc có thể bao phủ những tình huống đã biết, ví dụ:
- Giao dịch vượt ngưỡng giá trị hoặc tần suất trong một khoảng thời gian ngắn
- Giao dịch tại quốc gia, khu vực, merchant category có rủi ro cao
- Mô hình chuyển tiền vòng tròn giữa các tài khoản liên quan
- Giao dịch không phù hợp với hồ sơ thu nhập, ngành nghề, lịch sử giao dịch của khách hàng
Các mô hình học máy có thể áp dụng kỹ thuật anomaly detection (phát hiện bất thường) như isolation forest, autoencoder, clustering để nhận diện các mẫu giao dịch khác biệt so với hành vi thông thường của chính khách hàng hoặc so với nhóm khách hàng tương đồng. Một số ngân hàng xây dựng hồ sơ hành vi (behavioral profile) cho từng khách hàng, bao gồm khung giờ giao dịch thường xuyên, địa điểm, thiết bị, loại giao dịch, từ đó phát hiện lệch chuẩn.
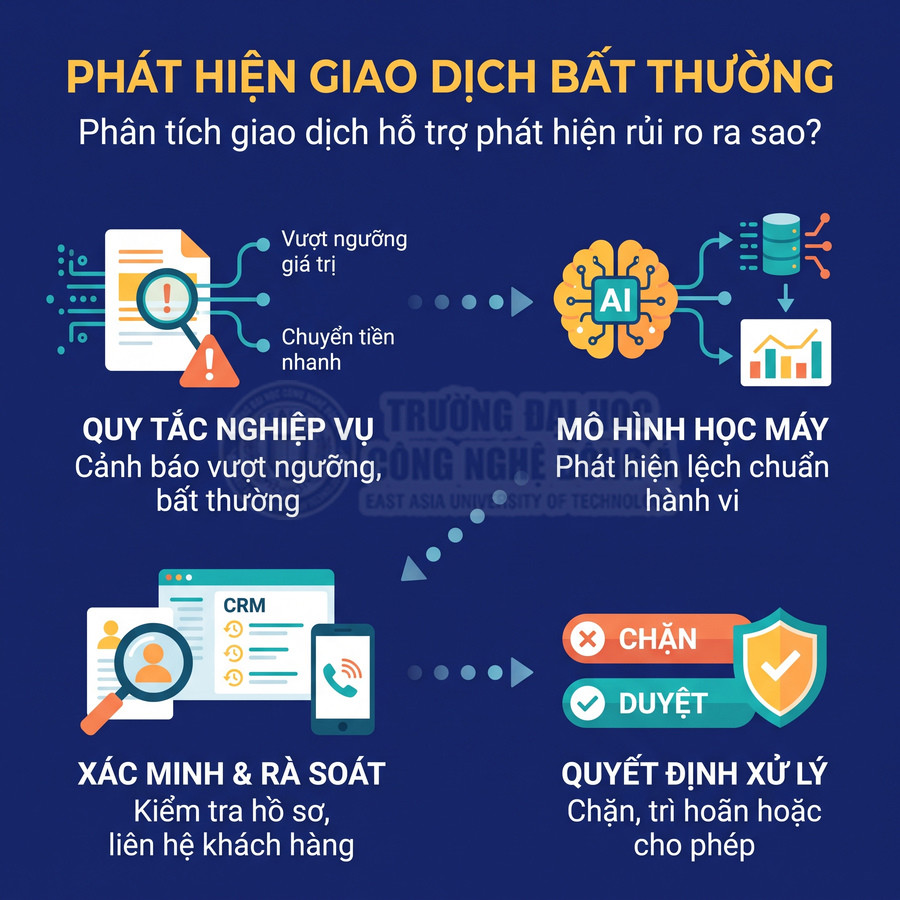
Cảnh báo do hệ thống tạo ra chỉ là cảnh báo kỹ thuật, chưa phải kết luận. Bộ phận kiểm soát, tuân thủ, phòng chống gian lận sẽ:
- Rà soát chi tiết lịch sử giao dịch, hồ sơ khách hàng, thông tin từ các hệ thống khác (CRM, AML, khiếu nại)
- Liên hệ khách hàng để xác minh trong trường hợp nghi ngờ gian lận thẻ, chiếm đoạt tài khoản, giao dịch bất thường
- Quyết định chặn, trì hoãn, hoặc cho phép giao dịch; cập nhật kết quả xử lý vào hệ thống
Chất lượng cảnh báo được đánh giá qua các chỉ số như tỷ lệ cảnh báo đúng (precision), tỷ lệ bỏ sót (recall), số lượng cảnh báo giả (false positive) và thời gian xử lý trung bình. Các chỉ số này là đầu vào để tinh chỉnh ngưỡng, quy tắc, hoặc tái huấn luyện mô hình, nhằm cân bằng giữa an toàn và trải nghiệm khách hàng (tránh chặn nhầm quá nhiều giao dịch hợp lệ).
Hệ thống giám sát hỗ trợ quy trình phòng, chống rửa tiền
Hệ thống giám sát AML trong ngân hàng thường bao gồm các chức năng: sàng lọc khách hàng (name screening), giám sát giao dịch (transaction monitoring), quản lý hồ sơ cảnh báo và báo cáo. Khi mở tài khoản hoặc thực hiện giao dịch, thông tin khách hàng và đối tác giao dịch được so khớp với danh sách trừng phạt, danh sách cảnh báo, danh sách PEP do cơ quan quản lý hoặc nhà cung cấp dữ liệu bên ngoài cung cấp.
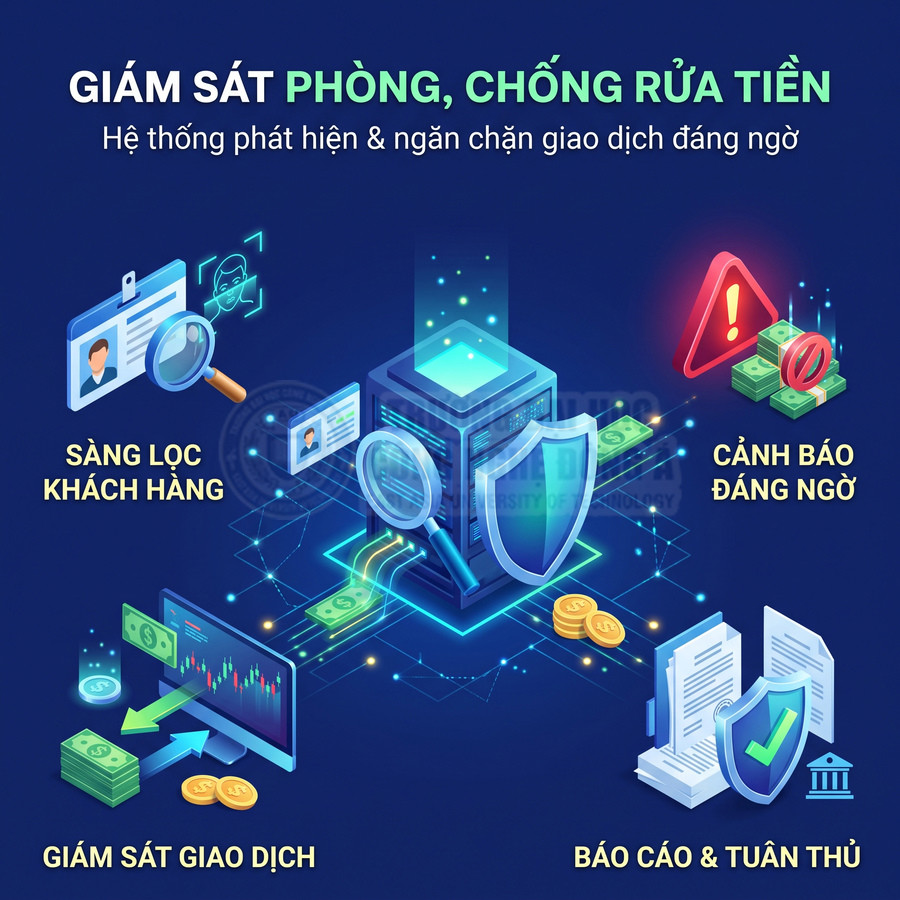
Trong giám sát giao dịch, hệ thống áp dụng các kịch bản AML được cấu hình theo quy định pháp lý và khẩu vị rủi ro của ngân hàng, ví dụ:
- Giao dịch tiền mặt lớn, giao dịch có cấu trúc nhằm né ngưỡng báo cáo
- Giao dịch xuyên biên giới với quốc gia/vùng lãnh thổ rủi ro cao
- Chuỗi giao dịch qua nhiều tài khoản trung gian không có mục đích kinh tế rõ ràng
- Giao dịch không phù hợp với hồ sơ kinh doanh, quy mô doanh thu của khách hàng
Khi phát hiện dấu hiệu, hệ thống tạo hồ sơ cảnh báo (case), gán cho cán bộ AML phụ trách, ghi nhận toàn bộ quá trình xử lý: thu thập thông tin bổ sung, trao đổi nội bộ, liên hệ khách hàng, đánh giá rủi ro, quyết định có báo cáo giao dịch đáng ngờ (STR) hay không. Tất cả bằng chứng, tài liệu, log xử lý được lưu trữ để phục vụ kiểm toán và thanh tra.
Ngân hàng phải đảm bảo quy trình AML tuân thủ đầy đủ yêu cầu pháp lý về:
- Thời hạn báo cáo giao dịch đáng ngờ, giao dịch lớn, giao dịch tiền mặt
- Quy định về lưu trữ hồ sơ, thời gian lưu trữ, bảo mật thông tin
- Quy trình phê duyệt nội bộ trước khi gửi báo cáo cho cơ quan chức năng
Việc kết nối hệ thống AML với kho dữ liệu, hệ thống phân tích giao dịch và CRM giúp nâng cao khả năng risk-based approach: đánh giá rủi ro tổng thể của khách hàng dựa trên lịch sử quan hệ, sản phẩm sử dụng, hành vi giao dịch, thông tin bên ngoài; từ đó điều chỉnh mức độ giám sát, tần suất rà soát định kỳ (periodic review) và ngưỡng cảnh báo phù hợp.
Quản trị mô hình AI giúp kiểm soát sai lệch và khả năng giải thích
Khi áp dụng mô hình AI trong chấm điểm tín dụng, phát hiện gian lận, gợi ý sản phẩm, ngân hàng cần một khung quản trị mô hình (Model Risk Management) rõ ràng, bao gồm cả mô hình thống kê truyền thống và mô hình học máy phức tạp. Khung này quy định:
- Tiêu chuẩn dữ liệu đầu vào: nguồn dữ liệu, thời gian quan sát, xử lý dữ liệu thiếu, ngoại lai, mã hóa biến
- Yêu cầu về kiểm định độc lập: bộ phận khác với nhóm phát triển thực hiện kiểm định, đánh giá độ ổn định, độ nhạy, rủi ro thiên lệch
- Tiêu chí phê duyệt: ngưỡng hiệu quả tối thiểu, yêu cầu về khả năng giải thích, tuân thủ quy định pháp lý và đạo đức
- Cơ chế giám sát sau triển khai: theo dõi drift dữ liệu, drift mô hình, so sánh hiệu quả thực tế với kỳ vọng
Ngân hàng phải chỉ định rõ chủ sở hữu mô hình (model owner), bộ phận kiểm định (model validation), bộ phận vận hành (model operations) và cơ chế báo cáo lên Ủy ban rủi ro hoặc Hội đồng quản trị đối với các mô hình quan trọng. Điều kiện ngừng sử dụng hoặc giảm vai trò mô hình được xác định trước, ví dụ: hiệu quả giảm dưới ngưỡng, phát hiện thiên lệch nghiêm trọng, thay đổi lớn trong môi trường kinh tế hoặc khung pháp lý.
Các rủi ro đặc thù của AI cần được xem xét:
- Thiên lệch (bias) đối với nhóm khách hàng theo độ tuổi, giới tính, khu vực, ngành nghề nếu dữ liệu lịch sử phản ánh sự phân biệt hoặc không đầy đủ
- Mô hình hoạt động kém khi thị trường thay đổi (ví dụ: khủng hoảng kinh tế, đại dịch), dẫn đến đánh giá sai rủi ro
- Nguy cơ mô hình bị khai thác: khách hàng hoặc đối tượng gian lận tìm cách “học” quy tắc của mô hình để lách
Khả năng giải thích là yêu cầu then chốt, đặc biệt với các quyết định ảnh hưởng lớn như từ chối tín dụng, giảm hạn mức, chấm dứt quan hệ. Ngân hàng có thể sử dụng:
- Các mô hình vốn đã dễ giải thích (scorecard, logistic regression) cho các quyết định chịu ràng buộc pháp lý chặt
- Các kỹ thuật giải thích mô hình phức tạp (SHAP, LIME, feature importance) để cung cấp lý do định lượng cho từng quyết định
- Cơ chế ghi lại “dấu vết quyết định” (decision log) cho phép truy xuất các biến quan trọng, giá trị biến, điểm số và ngưỡng tại thời điểm ra quyết định
Song song, ngân hàng cần xây dựng chính sách đạo đức AI, quy định những trường hợp không được sử dụng AI, yêu cầu đánh giá tác động đối với khách hàng, và cơ chế khiếu nại/giải trình khi khách hàng không đồng ý với quyết định dựa trên mô hình. Điều này giúp cân bằng giữa hiệu quả quản trị rủi ro và bảo vệ quyền lợi, niềm tin của khách hàng.
Công nghệ thông tin bảo vệ tài khoản và duy trì dịch vụ ngân hàng như thế nào?
Công nghệ thông tin trong ngân hàng tạo thành một hệ sinh thái bảo mật nhiều lớp nhằm bảo vệ tài khoản và đảm bảo dịch vụ luôn sẵn sàng. Ở lớp truy cập, hệ thống IAM, xác thực đa yếu tố và phân quyền chi tiết giúp kiểm soát chặt chẽ người dùng, nhân viên và các kết nối API, đồng thời quản lý chặt vòng đời tài khoản và lưu vết đầy đủ mọi thay đổi. Ở lớp dữ liệu, ngân hàng áp dụng mã hóa khi truyền và khi lưu trữ, kết hợp KMS/HSM, chính sách xoay vòng và kiểm soát sử dụng khóa. Lớp giám sát an toàn thông tin với SIEM/SOC phát hiện sớm tấn công, phối hợp với hệ thống cảnh báo giao dịch gần thời gian thực để khách hàng nhận biết bất thường. Cuối cùng, cơ chế sao lưu, dự phòng và BCP bảo đảm khả năng khôi phục dịch vụ khi xảy ra sự cố nghiêm trọng.
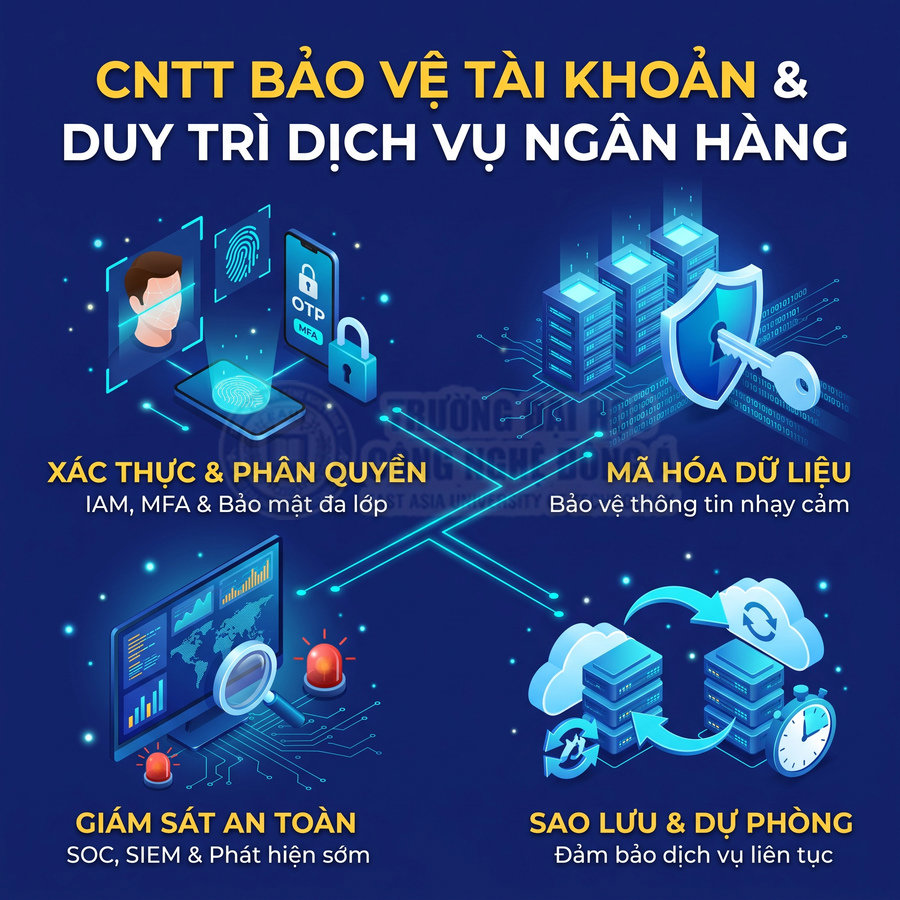
Xác thực và phân quyền kiểm soát người được phép giao dịch
Trong các hệ thống ngân hàng hiện đại, lớp bảo vệ đầu tiên là xác thực danh tính và phân quyền chi tiết. Về mặt kỹ thuật, ngân hàng triển khai kiến trúc IAM (Identity & Access Management) kết hợp nhiều cơ chế:
- Xác thực khách hàng:
- Mật khẩu được lưu dưới dạng hash (PBKDF2, bcrypt, scrypt, Argon2) kèm salt, áp dụng chính sách độ mạnh, thời gian hết hạn, lịch sử mật khẩu.
- OTP qua SMS/ứng dụng sử dụng chuẩn TOTP/HOTP, giới hạn thời gian hiệu lực, số lần nhập sai, ràng buộc với thiết bị và ngữ cảnh giao dịch.
- Thiết bị token phần cứng sinh mã dựa trên khóa bí mật được lưu trong phần cứng an toàn, chống sao chép.
- Sinh trắc học (vân tay, khuôn mặt) thường được xử lý ở phía thiết bị, ngân hàng chỉ nhận kết quả xác thực đã được hệ điều hành bảo vệ.
- Chữ ký số áp dụng chuẩn PKI, sử dụng cặp khóa bất đối xứng, chứng thư số do CA tin cậy cấp, ràng buộc với danh tính pháp lý.
- Xác thực và phân quyền cho nhân viên:
- Đăng nhập một lần (SSO) dựa trên SAML, OAuth2/OIDC hoặc Kerberos, giảm rủi ro dùng nhiều mật khẩu và hỗ trợ kiểm soát tập trung.
- Xác thực đa yếu tố (MFA) kết hợp mật khẩu nội bộ, token, ứng dụng xác thực, thẻ thông minh hoặc chứng thư số nội bộ.
- Phân quyền theo mô hình RBAC/ABAC: quyền được gán theo vai trò, đơn vị, vị trí công việc, điều kiện nghiệp vụ; hạn chế gán quyền trực tiếp cho từng cá nhân.
- Áp dụng nguyên tắc least privilege, chỉ cấp đúng và đủ quyền cần thiết cho nhiệm vụ, có thời hạn đối với quyền đặc biệt.
- Kiểm soát truy cập hệ thống kết nối qua API:
- Sử dụng khóa truy cập (API key), OAuth2 client credential, chứng thư số TLS mutual authentication để xác thực hệ thống với hệ thống.
- Giới hạn phạm vi (scope) dữ liệu, phương thức được phép gọi, IP được phép truy cập, tần suất (rate limiting, throttling) để giảm nguy cơ lạm dụng.
- Áp dụng cơ chế ký số payload (HMAC, JWS) để đảm bảo tính toàn vẹn và chống giả mạo yêu cầu.
Quản lý vòng đời tài khoản được thực hiện thông qua quy trình tự động và kiểm soát chéo:
- Tạo mới tài khoản gắn với hồ sơ nhân sự hoặc hồ sơ khách hàng đã được KYC, yêu cầu phê duyệt nhiều cấp đối với quyền nhạy cảm.
- Thay đổi quyền khi nhân viên luân chuyển vị trí, thay đổi nhiệm vụ; hệ thống IGA (Identity Governance & Administration) hỗ trợ rà soát định kỳ quyền truy cập.
- Tạm khóa hoặc chấm dứt tài khoản ngay khi nhân viên nghỉ việc, bị đình chỉ, hoặc khi phát hiện dấu hiệu rủi ro; tài khoản khách hàng bị khóa khi có nghi ngờ gian lận hoặc vi phạm điều khoản.
- Áp dụng segregation of duties: tách biệt các chức năng phê duyệt – thực hiện – kiểm soát, không cho một cá nhân nắm toàn bộ chuỗi thao tác quan trọng.
Hệ thống ghi nhận đầy đủ nhật ký truy cập và thay đổi quyền:
- Log đăng nhập, đăng xuất, thất bại đăng nhập, thay đổi mật khẩu, kích hoạt/khóa tài khoản.
- Log thay đổi cấu hình quyền, gán/bỏ vai trò, phê duyệt quyền đặc biệt, truy cập dữ liệu nhạy cảm.
- Nhật ký được ký số, lưu trữ tập trung, phân quyền truy cập log, giữ theo thời hạn tuân thủ quy định pháp lý và chuẩn an ninh (ví dụ ISO 27001, PCI DSS).
Mã hóa và quản lý khóa bảo vệ dữ liệu trong quá trình lưu trữ, truyền tải
Để bảo vệ dữ liệu nhạy cảm, ngân hàng triển khai mã hóa nhiều lớp kết hợp với hệ thống quản lý khóa chuyên dụng:
- Mã hóa khi truyền tải:
- Sử dụng TLS phiên bản mới (TLS 1.2 trở lên, ưu tiên TLS 1.3), vô hiệu hóa các thuật toán yếu, bắt buộc HSTS cho kênh web.
- Mã hóa kết nối giữa các hệ thống nội bộ (service-to-service) bằng mTLS, VPN hoặc IPsec, tránh truyền dữ liệu thuần văn bản trên mạng nội bộ.
- Đối với kết nối với đối tác (cổng thanh toán, tổ chức thẻ, hệ thống thanh toán liên ngân hàng), áp dụng chuẩn mã hóa và ký số theo yêu cầu của từng mạng lưới.
- Mã hóa dữ liệu lưu trữ:
- Mã hóa toàn bộ ổ đĩa hoặc phân vùng (full disk encryption) cho máy chủ, thiết bị lưu trữ, laptop nhân viên xử lý dữ liệu nhạy cảm.
- Mã hóa ở mức cơ sở dữ liệu (TDE – Transparent Data Encryption) cho các hệ thống core banking, thẻ, CRM, kho dữ liệu.
- Mã hóa ở mức trường dữ liệu (field-level encryption) cho thông tin định danh, số tài khoản, số thẻ, dữ liệu sinh trắc học, khóa mật mã thứ cấp.
- Mã hóa bản sao lưu, file log, file xuất báo cáo, đặc biệt khi lưu trữ trên băng từ, đám mây hoặc vận chuyển ra khỏi trung tâm dữ liệu.
- Quản lý khóa (KMS/HSM):
- Khóa gốc và khóa mã hóa dữ liệu (DEK, KEK) được tạo và lưu trong HSM đạt chuẩn FIPS 140-2/3, hạn chế tối đa việc xuất khóa ra ngoài.
- Thiết lập chính sách xoay vòng khóa định kỳ, phân tách khóa theo hệ thống, theo môi trường (dev, test, prod) và theo mục đích sử dụng.
- Áp dụng cơ chế dual control và split knowledge cho các thao tác nhạy cảm với khóa: cần ít nhất hai người, mỗi người chỉ nắm một phần thông tin.
- Quy định chặt chẽ việc sao lưu khóa, quy trình khôi phục khóa khi HSM gặp sự cố, đảm bảo vừa an toàn vừa không mất khả năng giải mã dữ liệu hợp pháp.
Quyền sử dụng khóa được kiểm soát ở mức chi tiết:
- Chỉ các dịch vụ, ứng dụng được định danh rõ ràng mới có thể yêu cầu HSM/KMS thực hiện thao tác mã hóa/giải mã, ký số, xác thực.
- Mọi hoạt động như tạo khóa, kích hoạt, vô hiệu hóa, xoay vòng, hủy khóa, truy vấn trạng thái đều được ghi log, giám sát và cảnh báo khi có hành vi bất thường.
- Tránh lưu khóa trong mã nguồn, file cấu hình không được bảo vệ, hoặc chia sẻ khóa giữa nhiều hệ thống; sử dụng cơ chế secret management tập trung.
Kiến trúc mã hóa được thiết kế để cân bằng giữa bảo mật, hiệu năng và khả năng khôi phục:
- Tối ưu vị trí mã hóa (ứng dụng, middleware, cơ sở dữ liệu, thiết bị lưu trữ) để giảm độ trễ nhưng vẫn đảm bảo dữ liệu không xuất hiện ở dạng rõ ràng ngoài phạm vi kiểm soát.
- Thiết kế quy trình giải mã có kiểm soát, chỉ cho phép giải mã khi có lý do nghiệp vụ hợp lệ, được ghi nhận và phê duyệt.
- Đảm bảo có kế hoạch khôi phục dữ liệu khi thay đổi thuật toán, chuẩn mã hóa hoặc khi cần di chuyển hệ thống sang nền tảng mới.
Giám sát an toàn thông tin hỗ trợ phát hiện và xử lý sự cố
Ngân hàng vận hành hệ thống SIEM và SOC như một trung tâm thần kinh cho hoạt động giám sát an toàn thông tin:
- Thu thập log từ tường lửa, IDS/IPS, WAF, hệ điều hành, ứng dụng, cơ sở dữ liệu, thiết bị mạng, endpoint, kênh giao dịch số.
- Chuẩn hóa, tương quan sự kiện theo thời gian, địa chỉ IP, tài khoản, thiết bị, vị trí địa lý để phát hiện chuỗi tấn công phức tạp.
- Áp dụng rule-based detection kết hợp với machine learning/UEBA để nhận diện hành vi bất thường như:
- Thử đăng nhập hàng loạt, brute force, credential stuffing.
- Truy cập trái phép vào hệ thống quản trị, cơ sở dữ liệu nhạy cảm.
- Mã độc, C2 traffic, lưu lượng bất thường giữa các vùng mạng.
- Hành vi lạ của tài khoản nội bộ: truy cập ngoài giờ, từ vị trí bất thường, tải lượng dữ liệu lớn.
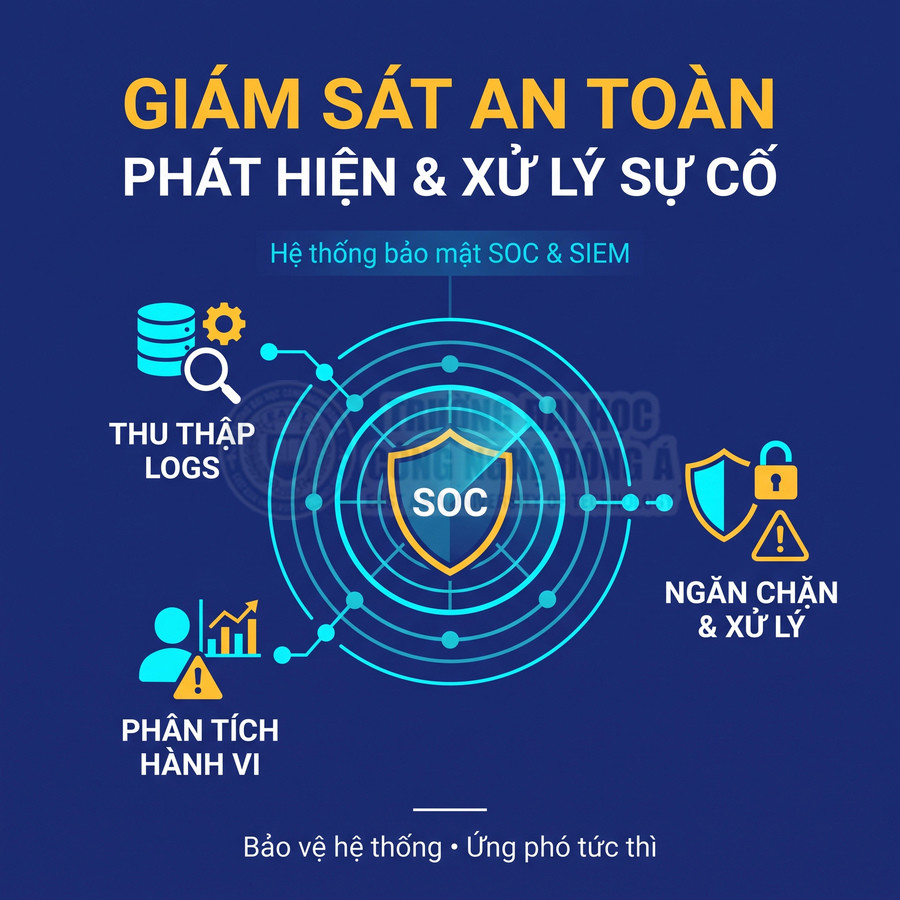
Hoạt động của SOC được tổ chức theo quy trình:
- Tiếp nhận cảnh báo, phân loại mức độ nghiêm trọng, ưu tiên xử lý.
- Phân tích chi tiết, thu thập bằng chứng, xác định phạm vi ảnh hưởng, hệ thống và tài khoản liên quan.
- Điều phối phản ứng: cô lập máy trạm, chặn IP, khóa tài khoản, thay đổi rule tường lửa, kích hoạt quy trình ứng phó sự cố.
- Ghi nhận toàn bộ quá trình xử lý, thời gian phản hồi, kết quả, bài học kinh nghiệm để cải thiện quy trình và công cụ.
Phân biệt bảo vệ hệ thống với phát hiện gian lận nghiệp vụ là yêu cầu quan trọng:
- An toàn thông tin tập trung vào lớp kỹ thuật: hạ tầng, hệ điều hành, mạng, ứng dụng, dữ liệu, thiết bị người dùng.
- Gian lận nghiệp vụ tập trung vào mô hình giao dịch, hành vi khách hàng, sản phẩm, quy trình phê duyệt, kênh phân phối.
- Hai mảng phối hợp thông qua chia sẻ dữ liệu:
- Thông tin về tấn công kỹ thuật (phishing, malware, takeover tài khoản) hỗ trợ hệ thống chống gian lận nhận diện giao dịch rủi ro.
- Mẫu gian lận (pattern chuyển tiền, sử dụng thẻ, đăng ký sản phẩm) gợi ý lỗ hổng kỹ thuật hoặc quy trình cần được gia cố.
Quy trình ứng phó sự cố bao gồm các bước: phát hiện, đánh giá, cô lập, khắc phục, phục hồi, thông báo cho các bên liên quan và cập nhật biện pháp phòng ngừa. Ngân hàng định kỳ diễn tập kịch bản tấn công mạng, rò rỉ dữ liệu, chiếm quyền tài khoản để kiểm tra khả năng phối hợp giữa SOC, đội vận hành hệ thống, đội nghiệp vụ và truyền thông.
Cảnh báo giao dịch hỗ trợ khách hàng nhận biết hoạt động bất thường
Hệ thống cảnh báo giao dịch theo thời gian gần thực là lớp bảo vệ kết hợp giữa công nghệ và người dùng cuối:
- Gửi thông báo khi:
- Đăng nhập từ thiết bị mới, trình duyệt mới, vị trí địa lý bất thường.
- Thay đổi mật khẩu, số điện thoại, email, thiết bị nhận OTP, hạn mức giao dịch.
- Thêm hoặc sửa người thụ hưởng, đăng ký dịch vụ mới, kích hoạt thẻ.
- Phát sinh giao dịch giá trị lớn, giao dịch quốc tế, giao dịch vào khung giờ bất thường.
- Kênh cảnh báo đa dạng: SMS, email, push notification trên ứng dụng, cuộc gọi tự động cho các giao dịch rủi ro cao.
- Nội dung cảnh báo đủ chi tiết (thời gian, số tiền, tài khoản nguồn/đích rút gọn, kênh thực hiện) để khách hàng dễ nhận diện.
Ngân hàng thiết kế cơ chế phản hồi nhanh cho khách hàng khi nghi ngờ gian lận:
- Cung cấp số hotline khẩn cấp, chức năng khóa tài khoản/thẻ ngay trên ứng dụng, kênh chat an toàn.
- Quy trình xác minh danh tính khách hàng khi báo cáo sự cố, tránh kẻ gian lợi dụng để khóa tài khoản hợp pháp.
- Hệ thống ghi nhận thời điểm khách hàng báo cáo, tự động đánh dấu giao dịch liên quan, kích hoạt quy trình tra soát và tạm dừng các giao dịch tiếp theo nếu cần.
Thiết kế cảnh báo cần cân bằng giữa tính hữu ích và tránh gây phiền toái:
- Cho phép khách hàng tùy chỉnh một số ngưỡng cảnh báo, loại giao dịch muốn nhận thông báo, nhưng vẫn giữ bắt buộc với các sự kiện rủi ro cao.
- Áp dụng phân tích hành vi để giảm cảnh báo giả, tập trung vào các bất thường so với thói quen giao dịch của từng khách hàng.
Sao lưu và dự phòng giúp khôi phục dịch vụ khi gián đoạn
Để duy trì dịch vụ ngân hàng liên tục, kiến trúc hạ tầng được thiết kế với nhiều lớp sao lưu và dự phòng:
- Xác định RPO (Recovery Point Objective) và RTO (Recovery Time Objective) cho từng hệ thống:
- Core banking, hệ thống thanh toán thời gian thực, kênh số thường yêu cầu RPO gần bằng 0 và RTO rất thấp.
- Các hệ thống hỗ trợ như CRM, báo cáo có thể chấp nhận RPO, RTO dài hơn.
- Sao lưu dữ liệu:
- Sao lưu toàn bộ và sao lưu gia tăng theo lịch, lưu trữ trên nhiều phương tiện và nhiều vị trí địa lý.
- Mã hóa bản sao lưu, kiểm tra định kỳ khả năng khôi phục, tránh tình trạng “có backup nhưng không restore được”.
- Quản lý vòng đời bản sao lưu, xóa an toàn khi hết hạn để giảm rủi ro rò rỉ dữ liệu lịch sử.
- Hạ tầng dự phòng:
- Site dự phòng nóng, ấm hoặc lạnh tùy theo yêu cầu RTO/RPO, với kiến trúc active-active hoặc active-passive.
- Máy chủ, thiết bị lưu trữ, thiết bị mạng, đường truyền dự phòng, nguồn điện dự phòng (UPS, máy phát điện) cho trung tâm dữ liệu.
- Cơ chế tự động chuyển đổi (failover) hoặc chuyển đổi có kiểm soát (switchover) khi site chính gặp sự cố.
Kiểm thử khôi phục là phần không thể thiếu của kế hoạch:
- Diễn tập chuyển đổi sang hệ thống dự phòng theo nhiều kịch bản: mất điện, cháy nổ, thiên tai, tấn công mạng, lỗi phần cứng, lỗi phần mềm, lỗi cấu hình.
- Đo thời gian khôi phục, kiểm tra tính toàn vẹn dữ liệu, khả năng xử lý giao dịch, hiệu năng hệ thống trong trạng thái dự phòng.
- Cập nhật tài liệu quy trình, hướng dẫn vận hành, đào tạo nhân sự dựa trên kết quả kiểm thử; điều chỉnh kiến trúc nếu phát hiện điểm nghẽn.
Ngân hàng cũng xây dựng kế hoạch duy trì hoạt động (BCP – Business Continuity Plan) ở cấp độ nghiệp vụ: xác định quy trình ưu tiên, phương án làm việc thay thế khi hệ thống CNTT bị gián đoạn, kênh thông tin với khách hàng và cơ quan quản lý, đảm bảo dịch vụ thiết yếu vẫn được duy trì ở mức tối thiểu chấp nhận được.
Công nghệ thông tin hỗ trợ vận hành và kiểm soát nội bộ ngân hàng ra sao?
Công nghệ thông tin trong ngân hàng tạo nên một hạ tầng vận hành số hóa, nơi dữ liệu, quy trình và kiểm soát nội bộ được gắn kết chặt chẽ. Các hệ thống quản lý hồ sơ điện tử, tự động hóa quy trình, quản trị nội bộ, nhật ký hệ thống và báo cáo quản lý cùng nhau hình thành “xương sống” kiểm soát. Hồ sơ, giao dịch và quyết định được số hóa, gắn metadata, có dấu vết và phân quyền chi tiết, giúp giảm phụ thuộc giấy tờ, hạn chế gian lận và sai sót thủ công. Đồng thời, công cụ báo cáo và phân tích dữ liệu cung cấp cái nhìn tức thời về rủi ro, hiệu quả và mức độ tuân thủ, hỗ trợ ban lãnh đạo ra quyết định dựa trên dữ liệu, thay vì cảm tính.
Quản lý hồ sơ điện tử giúp luân chuyển và tra cứu tài liệu
Hệ thống quản lý hồ sơ điện tử (DMS/ECM) trong ngân hàng không chỉ dừng ở việc lưu trữ tài liệu dạng số, mà còn đóng vai trò như một nền tảng quản trị vòng đời tài liệu (Document Lifecycle Management). Mỗi hồ sơ khách hàng, hợp đồng, chứng từ tín dụng, chứng từ kế toán, biên bản kiểm tra… được gắn với metadata chi tiết: mã khách hàng (CIF), mã hợp đồng, loại sản phẩm, chi nhánh/phòng giao dịch, trạng thái xử lý, cấp độ bảo mật, thời hạn lưu trữ theo quy định của Ngân hàng Nhà nước và chuẩn mực kế toán.
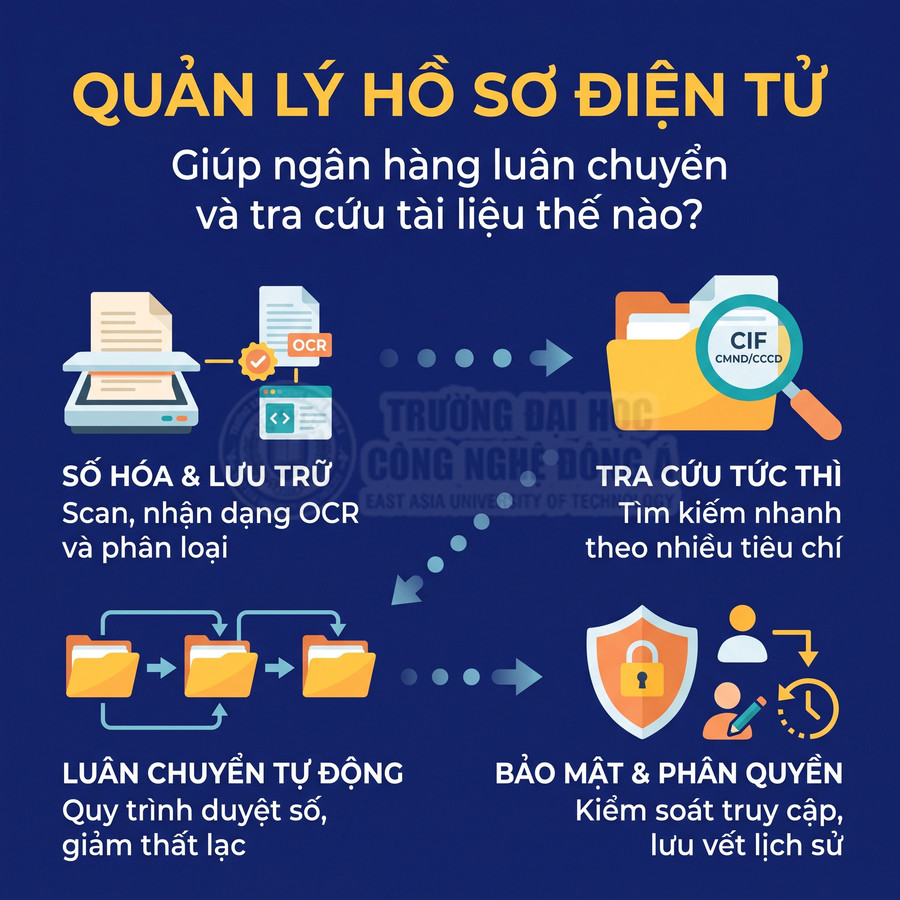
Quy trình số hóa hồ sơ giấy thường bao gồm các bước: tiếp nhận – phân loại – quét (scan) – nhận dạng ký tự quang học (OCR) – kiểm tra chất lượng – gắn metadata – lưu trữ. Ở các ngân hàng lớn, quy trình này được chuẩn hóa bằng SOP và tích hợp với hệ thống core banking, LOS (Loan Origination System), CRM để đảm bảo hồ sơ số luôn đồng bộ với hồ sơ nghiệp vụ. Nhờ đó, cán bộ tín dụng, thẩm định, pháp chế, kế toán có thể tra cứu hồ sơ theo nhiều tiêu chí: số CMND/CCCD, mã khoản vay, biển số tài sản bảo đảm, ngày giải ngân, trạng thái nợ… thay vì phải tìm kiếm thủ công trong kho lưu trữ giấy.
Luân chuyển hồ sơ giữa các bộ phận được tự động hóa thông qua workflow trong DMS/ECM. Khi một hồ sơ tín dụng được tạo, hệ thống tự động tạo “hồ sơ điện tử” và đẩy qua các bước: nhập liệu – thẩm định – phê duyệt – giải ngân – lưu trữ. Mỗi bước đều có người chịu trách nhiệm, thời hạn xử lý, điều kiện chuyển bước và các điểm kiểm soát (control points). Việc này giúp giảm phụ thuộc vào chuyển phát giấy tờ nội bộ, hạn chế thất lạc hồ sơ, đồng thời tạo dấu vết điện tử phục vụ kiểm toán.
Hệ thống hỗ trợ quản lý phiên bản, thời hạn lưu và quyền sử dụng tài liệu ở mức chi tiết. Khi tài liệu được chỉnh sửa (ví dụ: phụ lục hợp đồng, cập nhật thông tin khách hàng, điều chỉnh hạn mức), hệ thống lưu lại toàn bộ phiên bản cũ, ghi nhận người thực hiện, thời điểm, nội dung thay đổi, lý do chỉnh sửa. Cơ chế này giúp bộ phận kiểm soát nội bộ và kiểm toán có thể so sánh trước–sau, phát hiện các chỉnh sửa bất thường, từ đó giảm rủi ro gian lận.
Thời hạn lưu trữ được cấu hình theo loại tài liệu (hồ sơ tín dụng, hồ sơ KYC, chứng từ kế toán, báo cáo nội bộ…) và theo quy định pháp lý. Khi hết hạn, tài liệu có thể được chuyển sang lưu trữ lạnh (cold storage), ẩn danh (anonymization/pseudonymization) hoặc xóa vĩnh viễn, nhưng luôn phải có cơ chế phê duyệt và ghi nhận nhật ký. Điều này vừa đáp ứng yêu cầu tuân thủ, vừa hỗ trợ ngân hàng thực hiện các nguyên tắc bảo vệ dữ liệu cá nhân.
Quyền truy cập được phân theo vai trò (role-based access control – RBAC), đơn vị, loại hồ sơ, mức độ nhạy cảm. Ví dụ: cán bộ quan hệ khách hàng chỉ xem được hồ sơ khách hàng thuộc danh mục được phân công; bộ phận thu hồi nợ chỉ truy cập các hồ sơ nợ xấu; bộ phận kiểm toán nội bộ có quyền xem nhưng không chỉnh sửa. Một số ngân hàng áp dụng thêm attribute-based access control (ABAC) để kiểm soát theo thuộc tính như khu vực, thời gian truy cập, loại thiết bị, giúp giảm nguy cơ lộ lọt thông tin.
Tự động hóa quy trình hỗ trợ giảm thao tác nhập liệu lặp lại
Các công cụ tự động hóa quy trình (RPA/BPM) được triển khai sâu trong nhiều mảng nghiệp vụ: vận hành tín dụng, kế toán, kho quỹ, thanh toán quốc tế, ngân hàng số, báo cáo quản lý. Robot phần mềm (RPA) có thể đăng nhập vào hệ thống core banking, hệ thống kế toán, internet banking, cổng thanh toán… để thực hiện các thao tác lặp lại như: nhập dữ liệu từ file Excel vào hệ thống, đối chiếu sao kê, kiểm tra điều kiện giải ngân, gửi email/SMS thông báo, tạo báo cáo định kỳ.
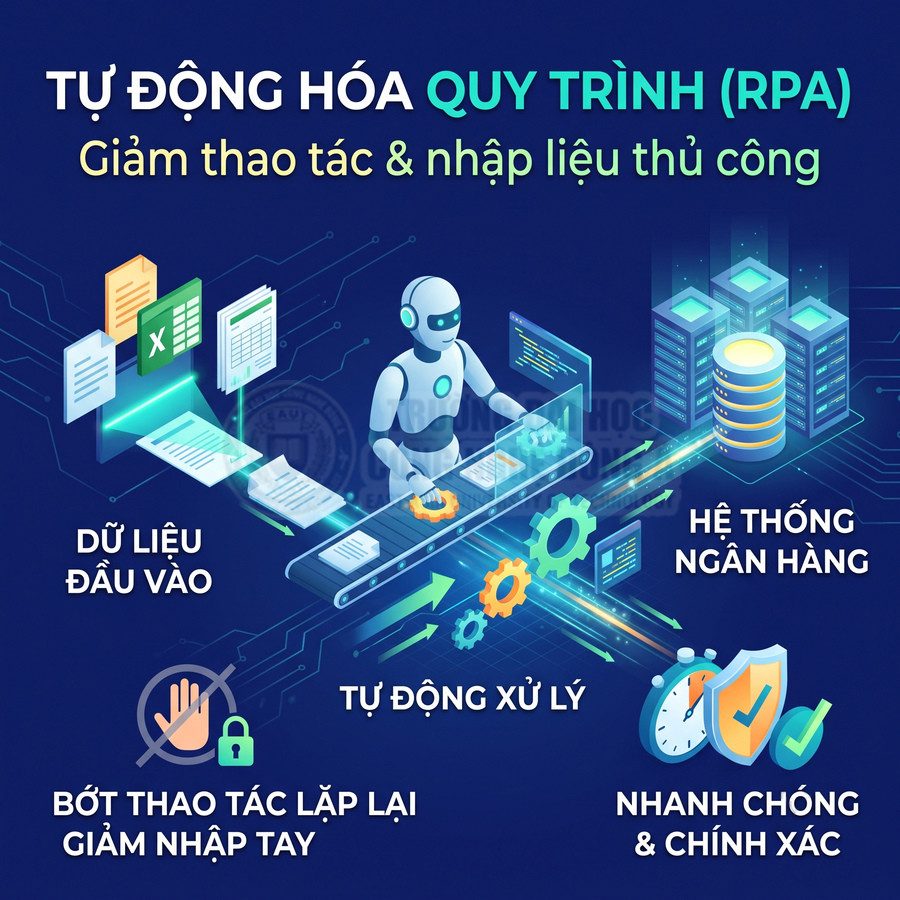
Trong các quy trình có quy tắc rõ ràng, RPA giúp giảm đáng kể thời gian xử lý và sai sót do nhập liệu thủ công. Ví dụ:
- Đối chiếu giao dịch thẻ giữa hệ thống thẻ, hệ thống kế toán và báo cáo từ tổ chức thẻ quốc tế.
- Đối chiếu số dư tài khoản thanh toán tại các ngân hàng đối tác.
- Tự động kiểm tra danh sách khách hàng với danh sách trừng phạt, danh sách cảnh báo AML.
- Tự động tổng hợp dữ liệu giao dịch để lập báo cáo cho cơ quan quản lý.
Cần phân biệt tự động hóa thao tác với kết nối dữ liệu trực tiếp giữa hệ thống. RPA phù hợp khi hệ thống cũ không hỗ trợ API, hoặc chi phí tích hợp quá cao trong ngắn hạn. Tuy nhiên, về lâu dài, tích hợp dữ liệu trực tiếp qua API, ESB hoặc nền tảng tích hợp (iPaaS) sẽ ổn định, an toàn và dễ kiểm soát hơn. Do đó, RPA thường được xem là giải pháp “cầu nối” hoặc “tạm thời chiến lược” trong lộ trình hiện đại hóa hệ thống.
Trước khi tự động hóa, ngân hàng cần tái thiết kế quy trình (process re-engineering): loại bỏ bước không cần thiết, chuẩn hóa biểu mẫu, chuẩn hóa mã sản phẩm, mã giao dịch, xác định rõ các điểm kiểm soát (control points) và điểm phê duyệt (approval points). Nếu tự động hóa một quy trình đang sai hoặc rối, ngân hàng chỉ làm cho sai sót diễn ra nhanh hơn và trên quy mô lớn hơn.
Việc quản lý robot, giám sát hoạt động, xử lý ngoại lệ là một phần quan trọng của quản trị vận hành. Ngân hàng thường thiết lập:
- Trung tâm điều phối RPA để quản lý lịch chạy, ưu tiên tài nguyên, phân quyền cho từng robot.
- Cơ chế exception handling để khi robot gặp lỗi (thiếu dữ liệu, hệ thống đích không phản hồi, dữ liệu không khớp), hồ sơ được chuyển sang hàng đợi cho nhân viên xử lý thủ công.
- Báo cáo hiệu suất robot: số lượng giao dịch xử lý, tỷ lệ lỗi, thời gian xử lý, so sánh với xử lý thủ công.
Ở cấp độ cao hơn, các nền tảng BPM/Workflow được sử dụng để mô hình hóa toàn bộ quy trình nghiệp vụ, tích hợp với nhiều hệ thống, gắn kèm các quy tắc nghiệp vụ (business rules). Điều này giúp ban lãnh đạo dễ dàng thay đổi quy trình khi có yêu cầu mới về sản phẩm, rủi ro, tuân thủ mà không phải chỉnh sửa sâu trong từng hệ thống lõi.
Công cụ quản trị nội bộ hỗ trợ nhân sự, tài sản và công việc
Ngân hàng sử dụng nhiều công cụ quản trị nội bộ để hỗ trợ quản lý nhân sự, tài sản, công việc và chi phí vận hành. Hệ thống nhân sự (HRM) quản lý toàn bộ vòng đời nhân viên: tuyển dụng, thử việc, đánh giá hiệu suất (KPI/OKR), đào tạo, lộ trình nghề nghiệp, khen thưởng/kỷ luật, nghỉ việc. Dữ liệu này liên kết với hệ thống phân quyền truy cập, đảm bảo khi nhân viên luân chuyển vị trí hoặc nghỉ việc, quyền truy cập hệ thống được cập nhật kịp thời.
Hệ thống quản lý tài sản (Asset Management) theo dõi vòng đời tài sản từ khi mua sắm, bàn giao, sử dụng, bảo trì, điều chuyển đến thanh lý. Mỗi tài sản (máy ATM, POS, máy chủ, thiết bị mạng, máy tính, két sắt…) được gắn mã tài sản, vị trí, đơn vị quản lý, tình trạng, lịch sử bảo trì, chi phí khấu hao. Điều này giúp bộ phận vận hành và tài chính kiểm soát tốt chi phí đầu tư, lập kế hoạch nâng cấp hạ tầng, giảm rủi ro gián đoạn dịch vụ do thiết bị hỏng hóc.
Hệ thống quản lý mua sắm hỗ trợ quy trình đề xuất – phê duyệt – đấu thầu – ký hợp đồng – nghiệm thu – thanh toán. Các bước phê duyệt được cấu hình theo hạn mức, loại hàng hóa/dịch vụ, đơn vị đề xuất. Việc số hóa quy trình mua sắm giúp tăng tính minh bạch, giảm nguy cơ thông đồng, gian lận, đồng thời cung cấp dữ liệu để đàm phán với nhà cung cấp dựa trên lịch sử giao dịch.
Hệ thống quản lý dự án và quản lý công việc giúp theo dõi trách nhiệm, thời hạn và trạng thái xử lý của từng hạng mục. Mỗi dự án chuyển đổi số, triển khai sản phẩm mới, nâng cấp hệ thống đều có kế hoạch, mốc thời gian, ngân sách, nguồn lực, rủi ro. Công cụ báo cáo, bảng điều khiển (dashboard) cung cấp cái nhìn tổng quan về khối lượng công việc, mức độ hoàn thành, rủi ro chậm tiến độ, giúp ban lãnh đạo kịp thời điều chỉnh nguồn lực.
Dữ liệu từ các hệ thống nội bộ này được sử dụng để đánh giá hiệu quả hoạt động (operational efficiency), đo lường năng suất theo đơn vị, phòng ban, cá nhân, từ đó hỗ trợ lập kế hoạch nhân sự, kế hoạch đào tạo, kế hoạch đầu tư hạ tầng. Khi kết hợp với dữ liệu tài chính và dữ liệu rủi ro, ngân hàng có thể phân tích sâu hơn về chi phí trên giao dịch, chi phí trên khách hàng, chi phí trên sản phẩm, làm cơ sở cho quyết định chiến lược.
Nhật ký hệ thống hỗ trợ kiểm toán và truy vết giao dịch
Hệ thống ngân hàng ghi nhận nhật ký hệ thống (audit log) trên hầu hết các ứng dụng quan trọng: core banking, kế toán, kênh số (internet banking, mobile banking), CRM, DMS, hệ thống giao dịch tại quầy, hệ thống thẻ, hệ thống thanh toán. Nhật ký bao gồm thông tin đăng nhập, địa chỉ IP, thiết bị, thao tác truy vấn, thêm, sửa, xóa dữ liệu, thay đổi cấu hình, phê duyệt giao dịch, thay đổi hạn mức, cấp quyền người dùng.
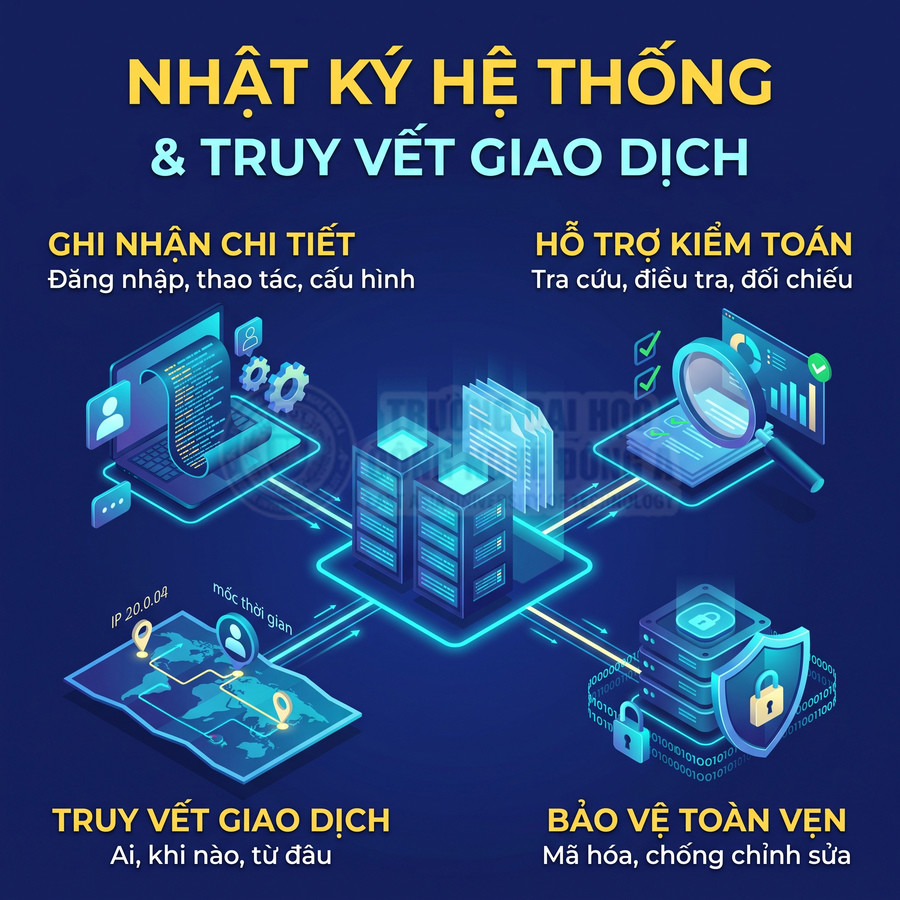
Đây là nguồn bằng chứng quan trọng cho kiểm toán nội bộ, kiểm toán độc lập và điều tra khi có sự cố gian lận, tranh chấp với khách hàng, hoặc sự cố an ninh mạng. Khi có giao dịch bất thường, bộ phận an ninh thông tin và kiểm soát nội bộ có thể truy vết: ai đã thực hiện, từ đâu, vào thời điểm nào, qua kênh nào, có được phê duyệt đúng thẩm quyền hay không.
Ngân hàng phải bảo vệ tính toàn vẹn và khả năng tra cứu bằng chứng trong nhật ký. Nhật ký cần được lưu trữ an toàn, tách biệt với hệ thống vận hành, tránh bị chỉnh sửa hoặc xóa trái phép. Một số kỹ thuật thường được áp dụng:
- Ký số và băm (hash) từng bản ghi hoặc từng lô nhật ký để phát hiện chỉnh sửa.
- Lưu trữ trên hệ thống lưu trữ bất biến (WORM storage) hoặc nền tảng log tập trung có cơ chế chống sửa đổi.
- Phân quyền chặt chẽ: chỉ một số ít tài khoản kỹ thuật có quyền quản trị hệ thống log, nhưng không thể xóa/sửa bản ghi.
Thời hạn lưu trữ nhật ký được xác định theo quy định pháp lý, chính sách nội bộ và yêu cầu của từng loại hệ thống. Với các hệ thống trọng yếu, thời hạn lưu có thể kéo dài nhiều năm để phục vụ điều tra, tranh chấp. Công cụ tìm kiếm, lọc, phân tích nhật ký (SIEM, log analytics) giúp rút ngắn thời gian điều tra, phát hiện mẫu bất thường trong hành vi người dùng, như đăng nhập từ vị trí lạ, truy vấn dữ liệu vượt phạm vi công việc, thao tác ngoài giờ làm việc.
Hệ thống báo cáo hỗ trợ quản lý và giám sát tuân thủ
Hệ thống báo cáo quản lý và tuân thủ thường được xây dựng trên nền tảng kho dữ liệu (Data Warehouse) hoặc hồ dữ liệu (Data Lake), tổng hợp dữ liệu từ nhiều nguồn: core banking, thẻ, tín dụng, ngoại hối, ngân hàng số, kế toán, HRM, hệ thống rủi ro. Dữ liệu được chuẩn hóa, làm sạch, đối chiếu trước khi đưa vào mô hình dữ liệu phục vụ báo cáo.
Hệ thống này hỗ trợ tổng hợp theo biểu mẫu và phạm vi báo cáo: báo cáo tài chính, báo cáo rủi ro tín dụng, rủi ro thị trường, rủi ro hoạt động, báo cáo thanh khoản, báo cáo nợ xấu, báo cáo phòng chống rửa tiền (AML), báo cáo cho Ngân hàng Nhà nước và các cơ quan quản lý khác. Các biểu mẫu được cấu hình sẵn, cập nhật khi có thay đổi quy định, giúp giảm công sức lập báo cáo thủ công và hạn chế sai sót do thao tác Excel.
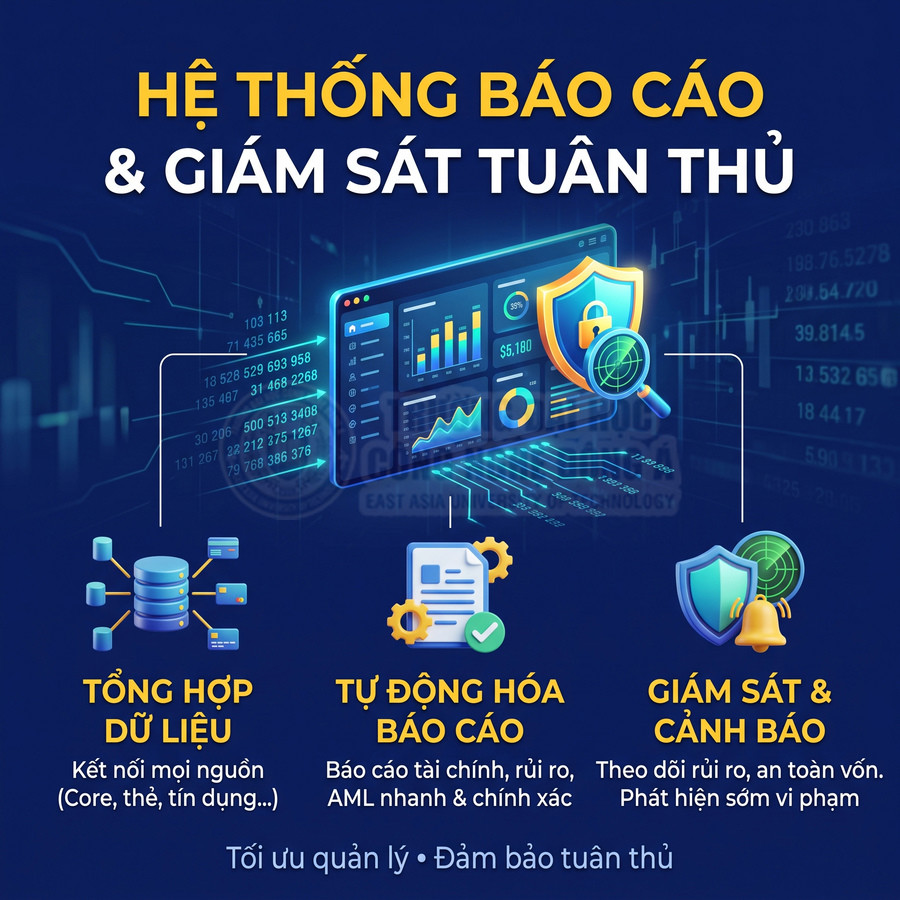
Hệ thống hỗ trợ kiểm tra tính đầy đủ, nhất quán và nguồn gốc số liệu thông qua cơ chế data lineage và data dictionary. Mỗi chỉ tiêu báo cáo được gắn với định nghĩa rõ ràng, nguồn dữ liệu, công thức tính, phạm vi lọc, tần suất cập nhật. Khi phát hiện chênh lệch giữa các báo cáo hoặc giữa báo cáo và sổ sách, ngân hàng có thể truy ngược về dữ liệu gốc, xem lại các bước xử lý (ETL), từ đó xác định nguyên nhân và điều chỉnh kịp thời.
Việc tự động hóa báo cáo giúp tăng tốc độ cung cấp thông tin cho ban lãnh đạo và cơ quan quản lý, đồng thời tạo điều kiện để triển khai các công cụ phân tích nâng cao (BI, dashboard tương tác). Ban lãnh đạo có thể theo dõi theo thời gian gần thực (near real-time) các chỉ số quan trọng: tăng trưởng tín dụng, huy động, tỷ lệ nợ xấu, tỷ lệ an toàn vốn, trạng thái thanh khoản, mức độ tập trung rủi ro theo ngành, khu vực, nhóm khách hàng.
Khi kết hợp với các mô hình cảnh báo sớm (early warning), hệ thống báo cáo còn hỗ trợ giám sát tuân thủ theo thời gian, phát hiện sớm các vi phạm hạn mức, vi phạm chính sách tín dụng, giao dịch đáng ngờ về rửa tiền, từ đó kích hoạt quy trình kiểm soát và xử lý phù hợp.
Ngân hàng triển khai và kết nối các hệ thống công nghệ thông tin theo lộ trình nào?
Ngân hàng xây dựng lộ trình triển khai CNTT theo chu trình khép kín, bắt đầu từ khảo sát nghiệp vụ để nhận diện ưu tiên số hóa, phạm vi dự án và tiêu chí nghiệm thu rõ ràng. Trên nền đó, kiến trúc tích hợp được thiết kế xoay quanh lớp dịch vụ trung gian và API chuẩn hóa, bảo đảm kết nối thời gian thực giữa Core Banking, kênh số, hệ thống vệ tinh và đối tác, đồng thời tuân thủ chặt chẽ yêu cầu bảo mật, quản lý consent trong mô hình ngân hàng mở. Hạ tầng được lựa chọn theo hướng on-premises, cloud hoặc hybrid, chú trọng khả năng mở rộng, an toàn dữ liệu và tính sẵn sàng cao. Khi chuyển đổi hệ thống cũ, ngân hàng ưu tiên chất lượng dữ liệu, tính liên tục giao dịch và kịch bản quay lui an toàn. Toàn bộ lộ trình được lượng hóa bằng phân tích chi phí – lợi ích, bao gồm TCO dài hạn.
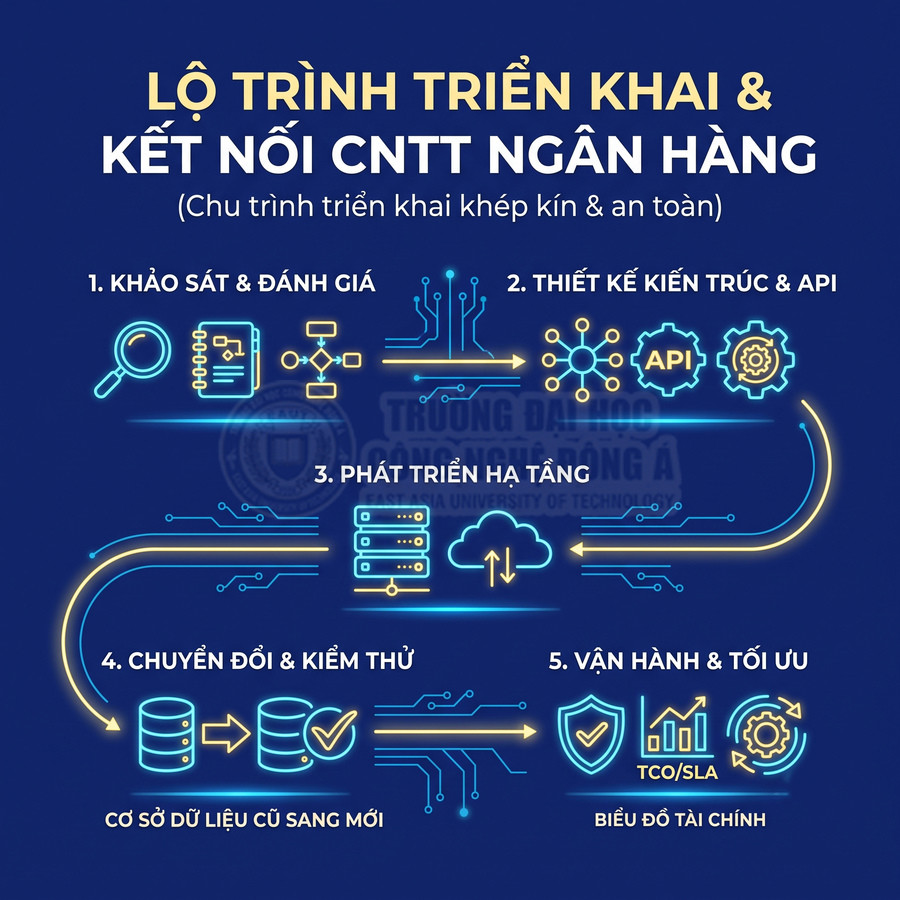
Khảo sát nghiệp vụ giúp xác định hệ thống và quy trình ưu tiên
Trước khi triển khai hệ thống mới hoặc nâng cấp, ngân hàng thực hiện khảo sát nghiệp vụ chuyên sâu để đánh giá toàn diện điểm nghẽn, rủi ro, chi phí vận hành và nhu cầu khách hàng. Hoạt động này thường bao gồm phỏng vấn chi tiết các bộ phận, quan sát trực tiếp quy trình, phân tích log hệ thống, thống kê thời gian xử lý và tỷ lệ lỗi. Các phòng ban nghiệp vụ, công nghệ, rủi ro, tuân thủ, kế toán, vận hành cùng phân tích quy trình hiện tại: bước nào mất thời gian, dễ sai sót, phụ thuộc giấy tờ, trùng lặp kiểm soát, gây phiền hà cho khách hàng hoặc tạo rủi ro tuân thủ.
Ngân hàng thường lập bản đồ quy trình (process mapping) và mô hình hóa luồng dữ liệu (data flow) cho từng nghiệp vụ: mở tài khoản, cho vay, thanh toán, quản lý tài sản bảo đảm, xử lý nợ, quản lý hạn mức, KYC/AML. Từ đó, ngân hàng xác định các use case ưu tiên số hóa, các điểm tích hợp bắt buộc với hệ thống lõi (Core Banking), hệ thống thẻ, treasury, quản lý rủi ro, báo cáo quản lý và báo cáo cơ quan quản lý nhà nước.
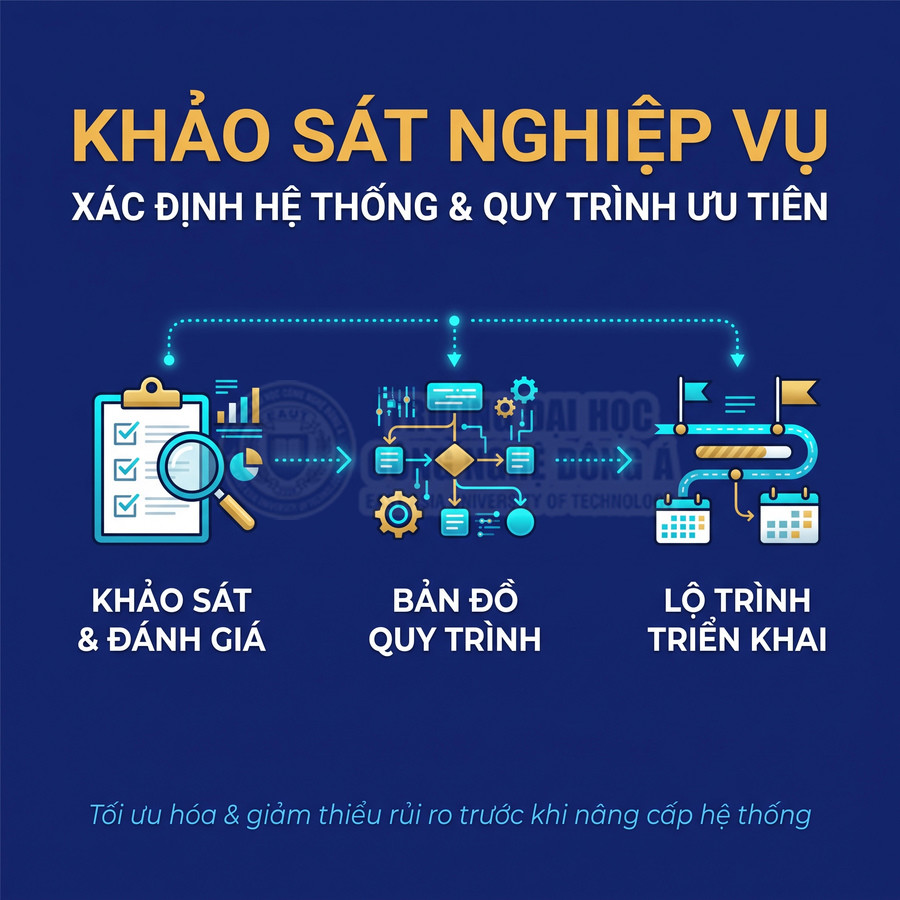
Trong giai đoạn này, ngân hàng xác định phạm vi, chủ sở hữu nghiệp vụ và tiêu chí nghiệm thu chi tiết cho từng dự án hoặc từng giai đoạn (phase). Phạm vi bao gồm:
- Nhóm chức năng nghiệp vụ (onboarding, giao dịch, hậu kiểm, báo cáo).
- Các kênh áp dụng: chi nhánh, Internet Banking, Mobile Banking, Contact Center, kênh đối tác.
- Nhóm khách hàng: cá nhân, SME, doanh nghiệp lớn, khách hàng ưu tiên.
- Các sản phẩm liên quan: tiền gửi, tín dụng, thẻ, bảo lãnh, ngoại hối, ngân hàng giao dịch.
Chủ sở hữu nghiệp vụ (Business Owner/Product Owner) chịu trách nhiệm định nghĩa yêu cầu chi tiết (BRD, User Story), tham gia thiết kế giải pháp, phê duyệt nguyên tắc dữ liệu, kiểm thử nghiệp vụ (UAT), chấp nhận kết quả và chịu trách nhiệm về chỉ số hiệu quả sau triển khai. Tiêu chí nghiệm thu được mô tả cụ thể và đo lường được: chức năng phải hoạt động như thế nào, thời gian xử lý tối đa, tỷ lệ lỗi cho phép, mức độ ổn định (SLA, SLO), chỉ số hiệu quả cần đạt (giảm thời gian xử lý, giảm số bước, tăng tỷ lệ tự động hóa, giảm chi phí).
Đồng thời, ngân hàng thiết lập lộ trình triển khai theo từng giai đoạn (roadmap) dựa trên mức độ ưu tiên, độ phức tạp tích hợp, tác động đến khách hàng và rủi ro vận hành. Các dự án có tác động lớn đến Core Banking hoặc hệ thống thanh toán thời gian thực thường được chia nhỏ thành nhiều đợt, có giai đoạn chạy song song (parallel run) để giảm rủi ro.
API hỗ trợ kết nối hệ thống nội bộ và đối tác như thế nào?
Các API (giao diện lập trình ứng dụng) là công cụ chính để trao đổi dữ liệu thời gian thực giữa ngân hàng lõi, kênh số, hệ thống vệ tinh và dịch vụ đối tác. Thay vì kết nối điểm - điểm phức tạp, khó bảo trì, ngân hàng xây dựng lớp dịch vụ trung gian (Enterprise Service Bus, API Gateway, Service Mesh), cung cấp API chuẩn hóa cho các hệ thống nội bộ và đối tác. Các nhóm API thường gặp:
- API tra cứu: tra cứu số dư, lịch sử giao dịch, hạn mức, trạng thái khoản vay, trạng thái hồ sơ.
- API giao dịch: khởi tạo giao dịch thanh toán, chuyển khoản, nộp/rút tiền, giải ngân, phong tỏa.
- API quản lý khách hàng: tạo/sửa hồ sơ khách hàng, cập nhật KYC, quản lý đồng ý chia sẻ dữ liệu.
- API hỗ trợ tuân thủ: kiểm tra danh sách cấm vận, danh sách đen, chấm điểm rủi ro, cảnh báo AML.
Các API này được thiết kế theo chuẩn REST/JSON hoặc gRPC, có mô tả bằng OpenAPI/Swagger để dễ tích hợp và kiểm thử. Việc chuẩn hóa cấu trúc dữ liệu, mã lỗi, cơ chế idempotency (tránh xử lý trùng giao dịch) giúp giảm phụ thuộc vào từng hệ thống, tăng khả năng mở rộng và tái sử dụng, đồng thời hỗ trợ giám sát tập trung.
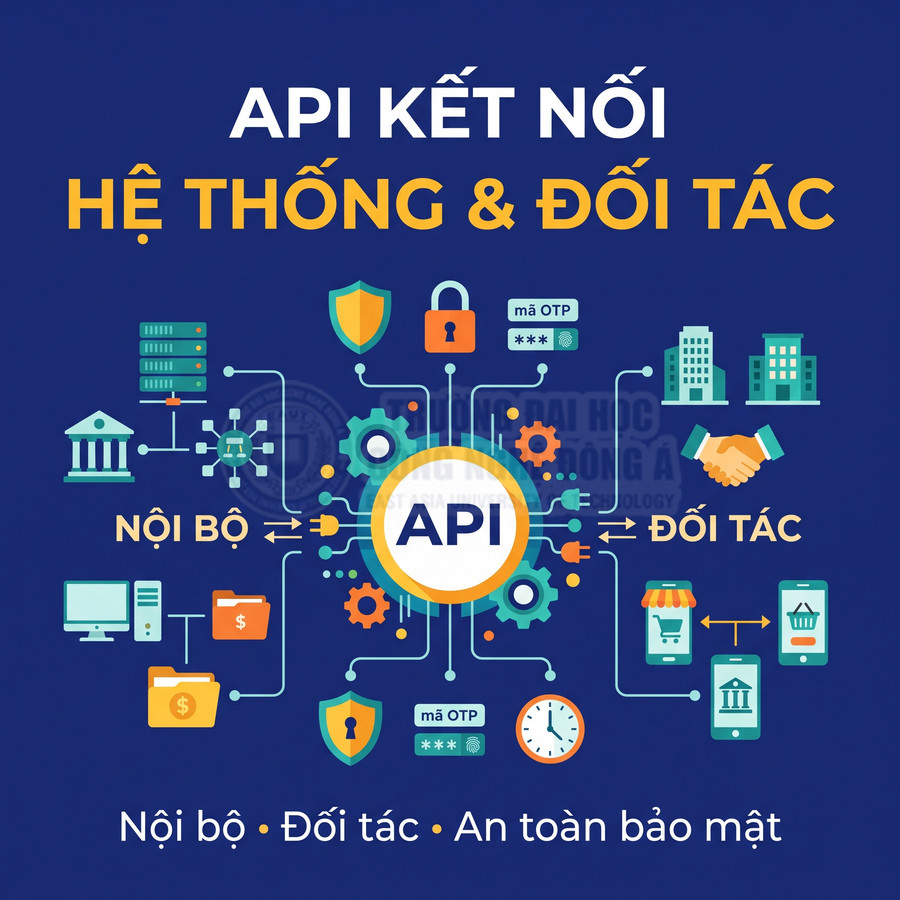
Ngân hàng phải kiểm soát chặt chẽ quyền truy cập, giới hạn sử dụng và trách nhiệm các bên khi mở API cho đối tác hoặc hệ sinh thái. Các cơ chế quan trọng bao gồm:
- Xác thực và ủy quyền: OAuth2/OpenID Connect, chứng thư số, mTLS, chữ ký số trên payload.
- Giới hạn tần suất (rate limiting), quota theo đối tác, theo loại dịch vụ, theo thời gian.
- Phạm vi dữ liệu (scopes) được phép truy cập, phân tách rõ dữ liệu nhạy cảm và dữ liệu công khai.
- Ghi nhận nhật ký gọi API (audit log), lưu vết đầy đủ để phục vụ điều tra, đối soát, tuân thủ.
Trong mô hình ngân hàng mở (Open Banking), phạm vi chia sẻ dữ liệu được quy định rõ theo luật và chính sách nội bộ: dữ liệu nào có thể chia sẻ với sự đồng ý rõ ràng của khách hàng (consent), dữ liệu nào chỉ dùng nội bộ, dữ liệu nào phải ẩn danh hoặc tổng hợp. Cơ chế quản lý consent phải cho phép khách hàng xem, thu hồi, giới hạn thời gian và phạm vi chia sẻ. Trách nhiệm bảo mật, xử lý sự cố, thông báo vi phạm dữ liệu, bồi thường khi vi phạm được quy định chi tiết trong hợp đồng, SLA và chính sách quản trị rủi ro bên thứ ba.
Lựa chọn hạ tầng cần cân nhắc khả năng mở rộng và yêu cầu kiểm soát
Khi lựa chọn hạ tầng, ngân hàng cân nhắc giữa hạ tầng tại chỗ (on-premises), đám mây (cloud) hoặc mô hình kết hợp (hybrid), dựa trên yêu cầu pháp lý, chiến lược số hóa, ngân sách và năng lực vận hành. Hạ tầng tại chỗ cho phép kiểm soát trực tiếp phần cứng, mạng, dữ liệu, phù hợp với yêu cầu lưu trữ dữ liệu trong nước, kiểm soát truy cập vật lý, nhưng đòi hỏi đầu tư CAPEX lớn, chu kỳ nâng cấp dài, khó mở rộng nhanh khi nhu cầu tăng đột biến.
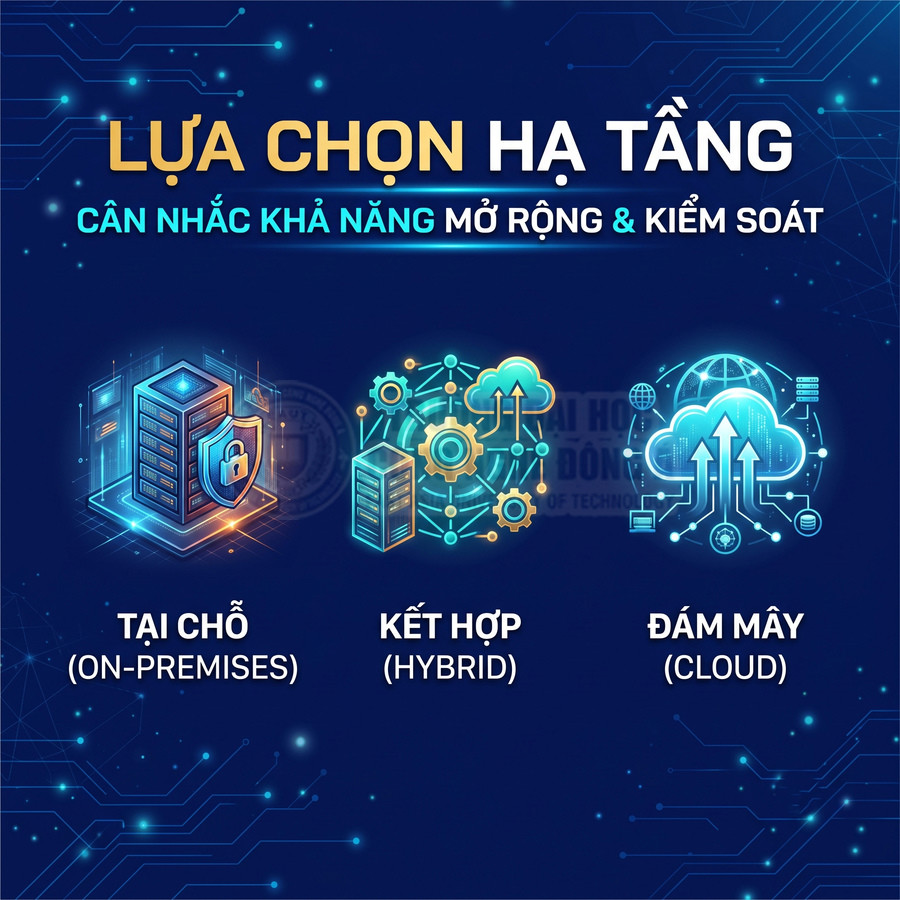
Đám mây (public hoặc private cloud) cung cấp khả năng mở rộng linh hoạt, triển khai nhanh, tự động hóa cao (Infrastructure as Code, CI/CD), dễ dàng áp dụng các công nghệ mới như container, microservices, big data, AI/ML. Tuy nhiên, ngân hàng cần đánh giá kỹ:
- Yêu cầu về vị trí dữ liệu (data residency) và luồng dữ liệu xuyên biên giới.
- Cơ chế bảo mật: mã hóa dữ liệu khi lưu trữ và khi truyền, quản lý khóa, phân quyền chi tiết.
- Cơ chế giám sát, nhật ký, cảnh báo, đáp ứng yêu cầu kiểm toán và thanh tra.
- Quyền truy cập và can thiệp của nhà cung cấp hạ tầng, kịch bản xử lý khi xảy ra sự cố diện rộng.
Ngân hàng đánh giá năng lực xử lý, độ sẵn sàng và điều kiện sử dụng dữ liệu của từng lựa chọn. Các yếu tố được xem xét gồm:
- Khả năng chịu tải đột biến (cao điểm giao dịch, chiến dịch marketing, ngày lễ).
- Thời gian gián đoạn chấp nhận được (RTO), mức độ mất dữ liệu tối đa cho phép (RPO).
- Phương án dự phòng: site DR, multi-region, multi-availability zone.
- Cơ chế mã hóa, phân vùng dữ liệu theo khu vực, theo loại khách hàng, theo mức độ nhạy cảm.
- Các chứng nhận an ninh của nhà cung cấp: ISO 27001, PCI DSS, SOC 2, tiêu chuẩn ngành ngân hàng.
Mô hình kết hợp (hybrid) cho phép giữ các hệ thống nhạy cảm, dữ liệu cốt lõi tại chỗ (Core Banking, hệ thống kế toán, hệ thống thanh toán thời gian thực), trong khi tận dụng đám mây cho các dịch vụ ít nhạy cảm hơn như kênh số, phân tích dữ liệu, môi trường thử nghiệm, sandbox cho đối tác. Kiến trúc hybrid yêu cầu thiết kế mạng, bảo mật, đồng bộ dữ liệu và giám sát thống nhất để tránh tạo ra các “đảo công nghệ” khó quản lý.
Chuyển đổi hệ thống cũ cần kiểm tra dữ liệu và tính liên tục của giao dịch
Khi chuyển đổi hệ thống cũ (legacy) sang hệ thống mới, ngân hàng phải thực hiện làm sạch, ánh xạ, đối chiếu và kiểm thử dữ liệu theo quy trình chặt chẽ. Dữ liệu lịch sử thường chứa lỗi, trùng lặp, thiếu thông tin, định dạng không thống nhất, mã sản phẩm/mã khách hàng thay đổi theo thời gian; cần được chuẩn hóa trước khi nạp vào hệ thống mới. Các quy tắc làm sạch (data cleansing rules) được định nghĩa rõ và kiểm soát bằng công cụ ETL/ELT.
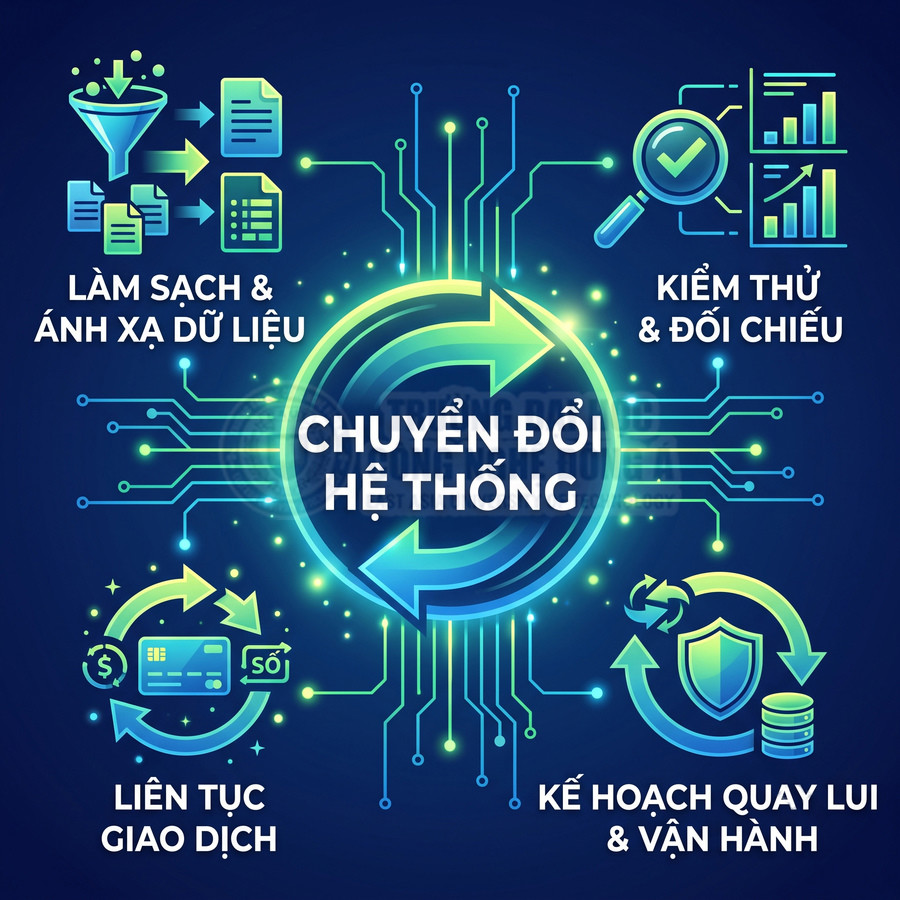
Ánh xạ dữ liệu (data mapping) xác định cách chuyển từng trường dữ liệu từ cấu trúc cũ sang cấu trúc mới, bao gồm chuyển đổi kiểu dữ liệu, chuẩn hóa mã, tách/gộp trường, xử lý các trường đã ngừng sử dụng. Việc này phải đảm bảo không mất ý nghĩa nghiệp vụ, không làm sai lệch số dư, lịch sử giao dịch, trạng thái hợp đồng. Ngân hàng thường thực hiện nhiều vòng nạp thử (trial migration), đối chiếu số liệu giữa hệ thống cũ và mới, so sánh báo cáo tài chính, báo cáo quản lý, báo cáo cơ quan quản lý.
Ngân hàng chuẩn bị kế hoạch chuyển đổi, quay lui và hỗ trợ vận hành chi tiết theo từng bước:
- Xác định thời điểm dừng hệ thống cũ (cutover), phạm vi chức năng tạm ngừng, kênh bị ảnh hưởng.
- Lập lịch chuyển dữ liệu, thứ tự các bảng/đối tượng, xử lý giao dịch đang chờ (pending).
- Thực hiện kiểm tra sau chuyển đổi: đối chiếu số dư, hạn mức, trạng thái hợp đồng, báo cáo.
- Thời điểm mở lại dịch vụ, kịch bản xử lý nếu phát sinh lỗi nghiêm trọng.
Kịch bản quay lui (rollback) được xây dựng để có thể trở lại hệ thống cũ nếu phát hiện lỗi nghiêm trọng không thể khắc phục trong thời gian cho phép. Trong giai đoạn đầu vận hành hệ thống mới, ngân hàng tăng cường giám sát giao dịch thời gian thực, thiết lập ngưỡng cảnh báo, bố trí đội hỗ trợ người dùng tại chi nhánh và trung tâm liên lạc, xử lý nhanh các lỗi phát sinh. Việc đảm bảo tính liên tục của giao dịch, tránh mất dữ liệu hoặc xử lý trùng, tránh ghi nhận sai số dư là ưu tiên hàng đầu, đặc biệt với các giao dịch thanh toán liên ngân hàng, thẻ, chuyển tiền quốc tế.
Tổng chi phí triển khai gồm những khoản nào?
Khi đánh giá tổng chi phí triển khai hệ thống công nghệ thông tin, ngân hàng cần tính đến nhiều khoản chi phí trực tiếp và gián tiếp: hạ tầng, bản quyền, tích hợp, bảo mật và chuyển dữ liệu. Hạ tầng bao gồm máy chủ vật lý hoặc máy chủ ảo, lưu trữ, mạng, thiết bị bảo mật, trung tâm dữ liệu chính và dự phòng, chi phí điện, làm mát, không gian. Bản quyền phần mềm bao gồm hệ điều hành, cơ sở dữ liệu, phần mềm trung gian (middleware, ESB, API Gateway), ứng dụng nghiệp vụ, công cụ giám sát, sao lưu, bảo mật.
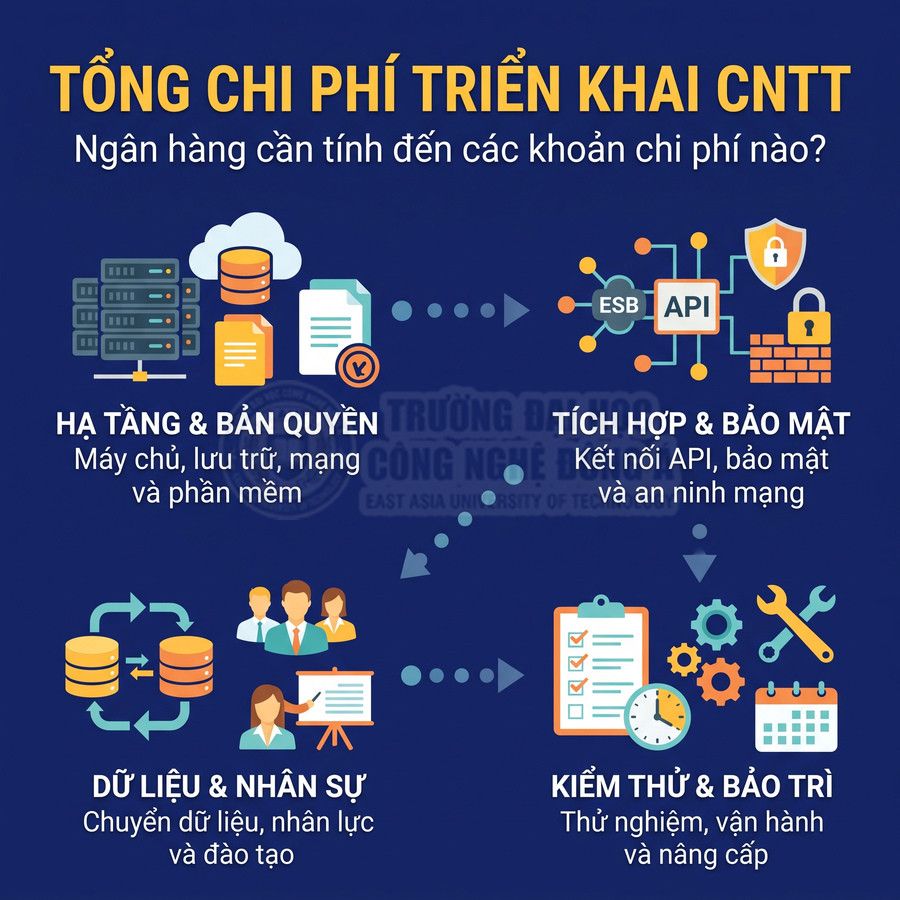
Chi phí tích hợp liên quan đến phân tích giao diện, phát triển API, kết nối với hệ thống hiện có, xây dựng adapter cho hệ thống legacy, thử nghiệm tích hợp đầu cuối (E2E). Bảo mật bao gồm giải pháp mã hóa, tường lửa, WAF, DDoS protection, giám sát an ninh (SIEM, SOC), kiểm thử xâm nhập, đánh giá lỗ hổng, giải pháp quản lý định danh và truy cập (IAM), quản lý khóa (KMS). Chuyển dữ liệu bao gồm làm sạch, ánh xạ, nạp dữ liệu, kiểm tra, công cụ ETL, môi trường thử nghiệm dữ liệu lớn.
Bên cạnh đó, ngân hàng phải tính đến nhân sự, đào tạo, kiểm thử, bảo trì và nâng cấp. Nhân sự bao gồm đội ngũ nội bộ (IT, nghiệp vụ, rủi ro, tuân thủ, vận hành) và tư vấn bên ngoài (nhà cung cấp giải pháp, tư vấn triển khai, kiểm toán hệ thống), chi phí quản lý dự án, phân tích nghiệp vụ, kiến trúc sư giải pháp, phát triển, kiểm thử, vận hành 24/7. Đào tạo bao gồm đào tạo người dùng cuối, đào tạo quản trị hệ thống, tài liệu hướng dẫn, video, hỗ trợ tại chỗ trong giai đoạn đầu.
Kiểm thử bao gồm kiểm thử chức năng, kiểm thử tích hợp, kiểm thử hiệu năng (load, stress, volume), kiểm thử bảo mật, kiểm thử người dùng (UAT), kiểm thử khôi phục sau thảm họa (DR test). Bảo trì và nâng cấp là chi phí dài hạn để duy trì hệ thống, cập nhật phiên bản, vá lỗi bảo mật, mở rộng chức năng, điều chỉnh theo quy định pháp lý mới, tối ưu hiệu năng. Ngân hàng thường phải lập kế hoạch chi phí vòng đời (TCO) cho 5–10 năm, không chỉ chi phí ban đầu.
Ngân hàng cũng cần đánh giá rủi ro phụ thuộc nhà cung cấp và khả năng tiếp quản hệ thống. Phụ thuộc quá nhiều vào một nhà cung cấp (vendor lock-in) có thể gây rủi ro khi nhà cung cấp thay đổi chiến lược, tăng giá, dừng hỗ trợ, bị sáp nhập hoặc gặp sự cố an ninh. Khả năng tiếp quản hệ thống bao gồm: có tài liệu đầy đủ, mã nguồn (nếu được cấp), quyền truy cập môi trường, công cụ cấu hình, quy trình vận hành chuẩn, đội ngũ nội bộ hiểu hệ thống và có thể tự vận hành hoặc chuyển giao cho nhà cung cấp khác khi cần. Việc thiết kế kiến trúc mở, sử dụng chuẩn công nghiệp, tách biệt lớp tích hợp và lớp nghiệp vụ giúp giảm rủi ro bị khóa chặt vào một giải pháp khó thay thế.
Hiệu quả ứng dụng công nghệ thông tin trong ngân hàng được đánh giá bằng gì?
Hiệu quả ứng dụng công nghệ thông tin trong ngân hàng được nhìn nhận trên nhiều trục đo lường gắn với mục tiêu kinh doanh và quản trị rủi ro. Về phục vụ khách hàng, ngân hàng theo dõi thời gian xử lý từng bước giao dịch, tỷ lệ hoàn tất và mức độ dễ sử dụng của các hành trình số, đặc biệt trong giai đoạn cao điểm để đánh giá khả năng mở rộng hệ thống. Về vận hành, hiệu quả thể hiện ở chi phí trên mỗi giao dịch, mức độ tự động hóa, tỷ lệ sai sót và khả năng xử lý khối lượng lớn mà không cần tăng tương ứng nhân sự. Chất lượng dịch vụ số được đo bằng độ ổn định kỹ thuật, hiệu năng ứng dụng và mức độ gắn bó thực tế của người dùng. Trong kiểm soát rủi ro, các chỉ số cảnh báo đúng, thời gian phản ứng, thiệt hại tài chính và khả năng khôi phục là thước đo quan trọng. Cuối cùng, phân tích ứng dụng thực tế tại ngân hàng Việt Nam phải dựa trên số liệu kiểm chứng, so sánh trước–sau triển khai và phân biệt rõ giữa tính năng được quảng bá với hiệu quả đã được chứng minh.
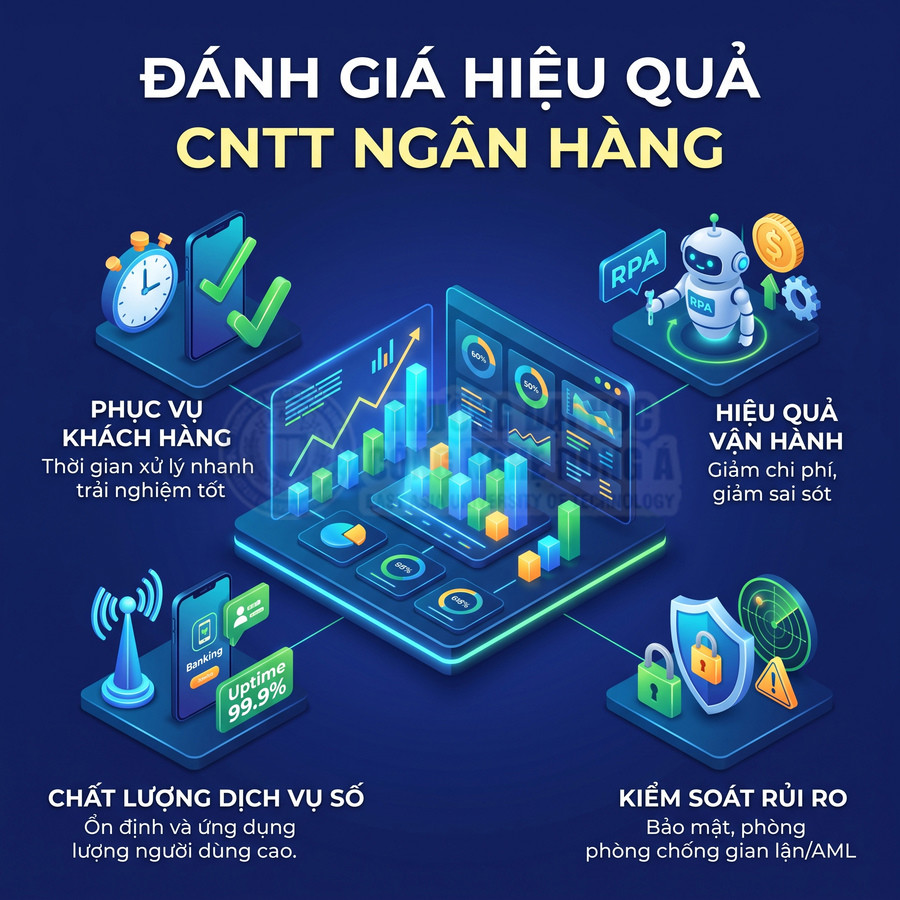
Hiệu quả phục vụ được đo bằng thời gian và tỷ lệ hoàn tất giao dịch
Trong đánh giá hiệu quả phục vụ, các ngân hàng hiện đại không chỉ dừng ở việc đo thời gian xử lý và tỷ lệ thành công, mà còn phân rã quy trình giao dịch thành nhiều bước chi tiết để xác định chính xác “nút thắt cổ chai”. Thời gian xử lý được tách thành:
- Thời gian khởi tạo giao dịch (từ lúc khách hàng bắt đầu nhập thông tin đến khi gửi yêu cầu).
- Thời gian xử lý trên hệ thống trung gian (middleware, ESB, API gateway).
- Thời gian xử lý trên hệ thống lõi (core banking, thẻ, tín dụng, thanh toán).
- Thời gian phản hồi và hiển thị kết quả cho khách hàng.
Các chỉ số thường dùng gồm:
- Average Handling Time (AHT) cho giao dịch tại quầy, call center.
- End-to-End Processing Time cho giao dịch trên kênh số.
- Service Level (ví dụ: 95% giao dịch chuyển tiền trong nước hoàn tất < 30 giây).
Tỷ lệ thành công được đo theo từng kênh (quầy, ATM, Internet Banking, Mobile Banking, POS, API/Open Banking) và từng loại giao dịch (chuyển tiền nội bộ, liên ngân hàng, thanh toán hóa đơn, nạp ví, mở tài khoản eKYC, đăng ký thẻ, đăng ký khoản vay trực tuyến). Ngân hàng thường phân loại:
- Tỷ lệ giao dịch thành công ngay lần đầu (First Pass Yield).
- Tỷ lệ giao dịch phải can thiệp thủ công hoặc xử lý bổ sung.
- Tỷ lệ giao dịch bị từ chối do lỗi hệ thống, lỗi kết nối, lỗi quy trình.
Số lượng yêu cầu cần hỗ trợ (gọi tổng đài, chat, email, tra soát, khiếu nại) được gắn với từng loại giao dịch và từng phiên bản hệ thống để đánh giá tác động của thay đổi công nghệ. Một số ngân hàng thiết lập Customer Effort Score cho từng hành trình (journey) như mở tài khoản, chuyển tiền, đăng ký sản phẩm, để đo mức độ “dễ sử dụng” của kênh số.
Đối chiếu theo khung thời gian (giờ cao điểm, cuối ngày, cuối tháng, mùa cao điểm như Tết, kỳ nộp học phí, kỳ thanh toán thuế) giúp nhận diện khả năng mở rộng (scalability) của hệ thống. Nếu thời gian xử lý tăng đột biến hoặc tỷ lệ thành công giảm mạnh trong các giai đoạn này, đó là dấu hiệu hạn chế về kiến trúc hoặc năng lực hạ tầng.
Hiệu quả vận hành được đo bằng chi phí, sai sót và khối lượng xử lý
Hiệu quả vận hành được lượng hóa thông qua các chỉ số chi phí, sai sót và năng lực xử lý. Về chi phí, ngân hàng thường tính:
- Cost per Transaction cho từng kênh (quầy, ATM, kênh số, call center).
- Chi phí nhân sự cho các khâu nhập liệu, kiểm soát, đối soát, xử lý hồ sơ thủ công.
- Chi phí vận hành hệ thống (hạ tầng, bản quyền, bảo trì, thuê ngoài) phân bổ cho từng nhóm dịch vụ.
So sánh chi phí trước và sau khi triển khai hệ thống mới (core banking, LOS, LMS, ECM, RPA, BPM) cho phép đánh giá mức độ tự động hóa. Khi triển khai RPA hoặc workflow, ngân hàng thường đo:
- Tỷ lệ quy trình được tự động hóa hoàn toàn (STP – Straight Through Processing).
- Số giờ công lao động được tiết kiệm mỗi tháng.
- Mức giảm chi phí vận hành trên mỗi hồ sơ hoặc mỗi giao dịch.
Về sai sót, các chỉ số chuyên môn bao gồm:
- Tỷ lệ phải xử lý lại (rework rate) trên tổng số giao dịch/hồ sơ.
- Số lỗi nhập liệu, lỗi hạch toán, lỗi đối soát theo từng sản phẩm và kênh.
- Số bút toán điều chỉnh (adjustment entries) phát sinh do lỗi hệ thống hoặc lỗi quy trình.
Ngân hàng thường phân tích nguyên nhân gốc (root cause analysis) để tách bạch lỗi do con người, lỗi do thiết kế quy trình, lỗi do hệ thống hoặc lỗi do tích hợp. Mức độ giảm dần của các lỗi này sau khi cải tiến công nghệ là bằng chứng trực tiếp về hiệu quả ứng dụng CNTT.
Khối lượng xử lý được đo bằng số giao dịch/ngày, số hồ sơ/ngày, số khách hàng phục vụ/ngày trên từng kênh và từng hệ thống. Khi khối lượng tăng mạnh nhưng:
- Chi phí biên (marginal cost) cho mỗi giao dịch tăng rất ít hoặc giữ nguyên.
- Tỷ lệ sai sót không tăng, thậm chí giảm.
- Không cần tăng tương ứng số lượng nhân sự vận hành.
thì có thể xem đó là minh chứng rõ ràng cho hiệu quả của việc đầu tư công nghệ. Để đảm bảo so sánh chính xác, ngân hàng phải giữ nhất quán phạm vi đo, đồng thời điều chỉnh các chỉ số khi có thay đổi về danh mục sản phẩm, phân khúc khách hàng, mô hình tổ chức hoặc quy định pháp lý.
Chất lượng dịch vụ số được đánh giá qua độ ổn định và trải nghiệm sử dụng
Chất lượng dịch vụ số được đánh giá trên hai trụ cột: chỉ số kỹ thuật và trải nghiệm người dùng. Về kỹ thuật, các ngân hàng thường theo dõi:
- Thời gian phản hồi trung bình (Average Response Time) cho từng API và từng chức năng trên ứng dụng.
- Tỷ lệ lỗi giao dịch (Error Rate) phân loại theo lỗi ứng dụng, lỗi mạng, lỗi hệ thống đối tác.
- Thời gian gián đoạn dịch vụ (downtime), số lần gián đoạn ngoài kế hoạch.
- Số lần bảo trì có ảnh hưởng đến khách hàng, thời gian bảo trì trung bình.
Các chỉ số như uptime (ví dụ 99,9% hay 99,99%) được gắn với thỏa thuận mức dịch vụ (SLA) nội bộ và với đối tác (cổng thanh toán, ví điện tử, hệ thống chuyển mạch). Ngân hàng cũng theo dõi hiệu năng khi phát hành phiên bản mới của ứng dụng Mobile Banking, bao gồm tỷ lệ crash, thời gian khởi động ứng dụng, dung lượng cài đặt, mức tiêu thụ dữ liệu.
Về trải nghiệm, ngoài khảo sát mức độ hài lòng (CSAT), mức độ sẵn sàng giới thiệu (NPS), ngân hàng còn phân tích:
- Hành vi sử dụng thực tế: số phiên đăng nhập/ngày, số tính năng được sử dụng trên mỗi người dùng.
- Tỷ lệ hoàn tất hành trình (completion rate) cho các quy trình như mở tài khoản eKYC, đăng ký thẻ, đăng ký khoản vay online.
- Tỷ lệ rời bỏ giữa chừng (drop-off rate) tại từng bước trong quy trình.
Đánh giá mức sử dụng thực tế quan trọng hơn nhiều so với số lượt đăng ký. Một ứng dụng có hàng triệu tài khoản đăng ký nhưng Monthly Active Users (MAU) thấp, tỷ lệ giao dịch trên kênh số so với tổng giao dịch không cao, hoặc khách hàng chỉ dùng để tra cứu số dư mà không sử dụng các tính năng giá trị gia tăng (đầu tư, bảo hiểm, tiết kiệm trực tuyến, quản lý tài chính cá nhân) cho thấy hiệu quả ứng dụng CNTT còn hạn chế.
Các chỉ số như:
- Số giao dịch/người dùng hoạt động/tháng.
- Tỷ lệ giao dịch thực hiện trên kênh số so với quầy và ATM.
- Thời gian khách hàng gắn bó với ứng dụng (retention, churn rate).
giúp ngân hàng đánh giá mức độ “số hóa thực chất” thay vì chỉ “số hóa hình thức”. Phản hồi trên kho ứng dụng (App Store, Google Play), số lượng và nội dung khiếu nại liên quan đến kênh số cũng là nguồn dữ liệu định tính quan trọng để điều chỉnh thiết kế giao diện, luồng thao tác và chính sách sản phẩm.
Hiệu quả kiểm soát rủi ro được đo bằng chất lượng cảnh báo và xử lý
Trong lĩnh vực kiểm soát rủi ro, các hệ thống CNTT (fraud detection, AML, credit scoring, hệ thống giám sát an toàn thông tin, SIEM, SOAR) được đánh giá dựa trên khả năng phát hiện đúng và xử lý kịp thời. Các chỉ số cốt lõi gồm:
- Tỷ lệ cảnh báo đúng (true positive rate) – số cảnh báo dẫn đến vụ việc rủi ro thực sự.
- Tỷ lệ cảnh báo nhầm (false positive rate) – số cảnh báo không có rủi ro nhưng vẫn phải xử lý.
- Thời gian từ khi phát sinh giao dịch bất thường đến khi hệ thống phát cảnh báo.
- Thời gian từ khi cảnh báo đến khi hoàn tất xử lý (investigation, khóa tài khoản, phong tỏa giao dịch).
- Số vụ việc rủi ro bị bỏ sót (false negative) được phát hiện sau này qua tra soát, kiểm toán, khiếu nại.
Đối với AML, ngân hàng còn theo dõi số lượng giao dịch bị chặn, số báo cáo giao dịch đáng ngờ (STR) gửi cơ quan quản lý, mức độ phù hợp với khung pháp lý. Với chấm điểm tín dụng, các chỉ số như tỷ lệ nợ xấu theo từng nhóm điểm, tỷ lệ phê duyệt tự động, thời gian phê duyệt khoản vay, mức độ phân biệt rủi ro giữa các nhóm khách hàng là thước đo hiệu quả mô hình.
Ngân hàng cũng đánh giá kết quả kiểm thử, sự cố và khả năng khôi phục thông qua:
- Kiểm thử định kỳ các kịch bản gian lận (social engineering, takeover tài khoản, giao dịch bất thường), tấn công mạng (DDoS, phishing, malware), sự cố hệ thống (mất điện, lỗi trung tâm dữ liệu).
- Số lượng, mức độ nghiêm trọng (severity) của sự cố thực tế liên quan đến an ninh thông tin, gián đoạn dịch vụ, mất mát dữ liệu.
- Thời gian khôi phục dịch vụ (RTO), mức độ mất dữ liệu cho phép (RPO) so với mục tiêu đặt ra.
- Thiệt hại tài chính trực tiếp, chi phí khắc phục, bồi thường khách hàng, tác động đến uy tín thương hiệu.
Việc cải thiện liên tục mô hình, quy tắc cảnh báo, quy trình xử lý và hạ tầng bảo mật dựa trên kết quả đo lường là yếu tố then chốt. Các ngân hàng tiên tiến áp dụng cơ chế model validation, back-testing, stress testing cho mô hình rủi ro, đồng thời cập nhật thường xuyên theo hành vi gian lận mới và thay đổi môi trường kinh doanh.
Phân tích ứng dụng thực tế tại ngân hàng Việt Nam cần những bằng chứng nào?
Khi phân tích ứng dụng thực tế của CNTT tại các ngân hàng Việt Nam, cần dựa trên các nguồn thông tin có thể kiểm chứng, bao gồm:
- Báo cáo thường niên, báo cáo tài chính, báo cáo phát triển bền vững, báo cáo quản trị công ty.
- Tài liệu, thông tư, báo cáo tổng kết của cơ quan quản lý, hiệp hội ngành, tổ chức xếp hạng.
- Các công bố chính thức của ngân hàng về chiến lược số hóa, dự án công nghệ lớn, hợp tác với đối tác công nghệ.
Phân tích cần nêu rõ hệ thống, phạm vi triển khai, thời điểm và phương pháp đo kết quả. Ví dụ, với một dự án core banking mới, cần làm rõ:
- Triển khai toàn hệ thống hay theo từng cụm chi nhánh, từng phân khúc sản phẩm.
- Những sản phẩm, dịch vụ nào đã chuyển sang hệ thống mới, sản phẩm nào vẫn trên hệ thống cũ.
- Thời điểm go-live, lộ trình chuyển đổi dữ liệu, thời gian chạy song song (parallel run).
- Các chỉ số trước và sau triển khai: thời gian xử lý giao dịch, tỷ lệ lỗi, tỷ lệ STP, mức độ hài lòng của khách hàng và nhân viên.
Đối với kênh số, cần xem xét:
- Số người dùng hoạt động hàng tháng/quý, phân tách theo phân khúc (bán lẻ, SME, doanh nghiệp lớn).
- Tỷ lệ giao dịch trên kênh số so với tổng giao dịch, theo từng loại sản phẩm.
- Phản hồi khách hàng, điểm đánh giá ứng dụng, số lượng và loại sự cố kỹ thuật đã xảy ra.
Cần phân biệt tính năng được công bố với hiệu quả đã được kiểm chứng. Danh sách dài các tính năng (mở tài khoản online, đầu tư, bảo hiểm, QR, thanh toán học phí, nộp thuế, quản lý tài chính cá nhân, tích hợp hệ sinh thái) không đồng nghĩa với hiệu quả nếu:
- Tỷ lệ khách hàng thực sự sử dụng từng tính năng rất thấp.
- Không có bằng chứng về việc tăng doanh thu phí dịch vụ, tăng số dư huy động, tăng dư nợ hoặc giảm chi phí phục vụ.
- Không có số liệu về cải thiện trải nghiệm (giảm thời gian giao dịch, giảm khiếu nại, tăng mức độ hài lòng).
Cách tiếp cận dựa trên bằng chứng yêu cầu đối chiếu thông tin marketing với số liệu sử dụng thực tế, chỉ số hiệu quả vận hành, chỉ số rủi ro và phản hồi khách hàng. Chỉ khi đó mới có thể hình thành cái nhìn khách quan, chuyên sâu về mức độ ứng dụng và hiệu quả thực sự của công nghệ thông tin trong ngành ngân hàng.
ĐĂNG KÝ XÉT TUYỂN
Ngành công nghệ thông tin học những môn gì?
Công nghệ thông tin gồm những ngành nào?
Ngành công nghệ thông tin học khối gì?
Ngành công nghệ thông tin học trường nào ở TP.HCM?
Trường đại học đào tạo ngành Công nghệ thông tin tốt nhất hiện tại
Các chuyên ngành Công nghệ thông tin phổ biến hiện nay
Ngành Công nghệ thông tin thi những môn gì?
Điểm chuẩn ngành Công nghệ thông tin là bao nhiêu?
Các trường có ngành Công nghệ thông tin tại Việt Nam
Các công ty tuyển dụng ngành Công nghệ thông tin
- Điểm thi THPT Quốc gia từ 26 điểm trở lên;
- Đạt Học sinh giỏi cấp tỉnh/thành phố
- Điểm IELTS từ 6.5 trở lên
Trường Đại học Công nghệ Đông Á là trường đại học tiên phong với mô hình Active Learning - Thực hành ứng dụng. Hiện nay, Trường đang đào tạo 34 ngành đại học chính quy trong đó khối ngành sức khoẻ trường đào tạo 2 ngành Dược học và Điều dưỡng, hãy cùng tìm hiểu về các ngành khối sức khoẻ của EAUT tại đây nhé:
| TÊN NGÀNH | MÃ NGÀNH | TỔ HỢP XÉT TUYỂN | THỜI GIAN ĐÀO TẠO |
| Dược học | 7720201 | A00, A02, A03, B00, B01, B02, B03, B04, B08, D07 | 9 Kỳ học (4,5 năm) |
| Điều dưỡng |
7720301 |
||
| 8 Kỳ học (4 năm) |
Trường Đại học Công nghệ Đông Á tuyển sinh theo 4 phương thức:
- Phương thức 1: Xét tuyển học bạ THPT
- Phương thức 2: Xét tuyển kết quả điểm thi tốt nghiệp THPT QG.
- Phương thức 3: Xét kết hợp giữa điểm thi tốt nghiệp và học bạ
- Phương thức 4: Sử dụng kết quả của các kỳ thi: Đánh giá năng lực (HSA), Đánh giá tư duy (TSA) và Kỳ thi SPT
Trường Đại học Công nghệ Đông Á là trường đại học tiên phong với mô hình Active Learning - Thực hành ứng dụng. Hiện nay, Trường đang đào tạo 34 ngành đại học chính quy, trong đó khối kinh tế xã hội có 16 ngành học được rất nhiều thí sinh và phụ huynh quan tâm, hãy cùng tìm hiểu về các ngành học của EAUT tại đây nhé:
| TÊN NGÀNH | MÃ NGÀNH | TỔ HỢP XÉT TUYỂN | THỜI GIAN ĐÀO TẠO |
| Quản trị Kinh doanh | 7340101 |
A00, A01, A03, A05, A06, A07, A08, A09, A10, A11, C01, C02, C03, C04, C14, D01, D10. |
7 - 8 Kỳ học (Từ 3 - 4 năm) |
| CN Quản trị Kinh doanh thời trang | |||
| Marketing | 7340115 | ||
| Quản trị Nhân lực | 7340404 | ||
| Logistics và Quản lý chuỗi cung ứng | 7510605 | ||
| Tài chính Ngân hàng | 7340201 | ||
| Công nghệ Tài chính | 7340205 | ||
| Kế toán | 7340301 | ||
| Kế toán định hướng ACCA | |||
| Luật | 7380101 | ||
| Ngôn ngữ Anh | 7220201 | C00, C01, C02, C03, C04, C14, C19, C20, D01, D04, D06, D14, D15, D66, D78, D83 | |
| Ngôn ngữ Hàn Quốc | 7220210 | ||
| Ngôn ngữ Trung Quốc | 7220204 | ||
| Ngôn ngữ Nhật Bản | 7220209 | ||
| Quản trị Khách sạn | 7810201 | ||
| Quản trị Dịch vụ du lịch và Lữ hành | 7810103 |
Trường Đại học Công nghệ Đông Á tuyển sinh theo 4 phương thức:
- Phương thức 1: Xét tuyển học bạ THPT
- Phương thức 2: Xét tuyển kết quả điểm thi tốt nghiệp THPT QG.
- Phương thức 3: Xét kết hợp giữa điểm thi tốt nghiệp và học bạ
- Phương thức 4: Sử dụng kết quả của các kỳ thi: Đánh giá năng lực (HSA), Đánh giá tư duy (TSA) và Kỳ thi SPT
Trường Đại học Công nghệ Đông Á là trường đại học tiên phong với mô hình Active Learning - Thực hành ứng dụng, đào tạo đa ngành với các hệ: Đại học và Sau đại học. Hiện nay, Trường đang đào tạo 34 ngành đại học chính quy, hãy cùng tìm hiểu về các ngành học của EAUT tại đây nhé:
| TÊN NGÀNH | MÃ NGÀNH | TỔ HỢP XÉT TUYỂN | THỜI GIAN ĐÀO TẠO |
| Công nghệ Thông tin | 7480201 |
A00, A01, A02, A03, A05, A06, A07, A08, A09, A10, A11, C01, C02, C03, C14, D01, D07 * Áp dụng xét thêm các tổ hợp sau với các ngành: – Công nghệ Thực phẩm: (B00, D08) – Thiết kế đồ hoạ số, Kiến trúc, Kiến trúc nội thất: Các tổ hợp H,V |
8 - 9 Kỳ học (Từ 4 - 4,5 năm) |
| CN Trí tuệ nhân tạo và ứng dụng | |||
| CN Thiết kế đồ hoạ số | |||
| Công nghệ Chế tạo máy | 7510202 | ||
| CN Cơ điện tử | |||
| Công nghệ Kỹ thuật Ô tô | 7510205 | ||
| Công nghệ Kỹ thuật Nhiệt (Nhiệt - Điện lạnh) | 7510206 | ||
| CN Điện lạnh và điều hoà không khí | |||
| Công nghệ Kỹ thuật Môi trường (Công nghệ Nước) | 7510406 | ||
| Công nghệ Kỹ thuật Điều khiển - Tự động hóa | 7510303 | ||
| Công nghệ Kỹ thuật Điện - Điện tử | 7510301 | ||
| CN Công nghệ Kỹ thuật Bán dẫn | |||
| Công nghệ Xây dựng | 7580201 | ||
| Kiến trúc | 7580101 | ||
| CN Kiến trúc Nội thất | |||
| Công nghệ Thực phẩm | 7540101 |
Trường Đại học Công nghệ Đông Á tuyển sinh theo 4 phương thức:
- Phương thức 1: Xét tuyển học bạ THPT
- Phương thức 2: Xét tuyển kết quả điểm thi tốt nghiệp THPT QG.
- Phương thức 3: Xét kết hợp giữa điểm thi tốt nghiệp và học bạ
- Phương thức 4: Sử dụng kết quả của các kỳ thi: Đánh giá năng lực (HSA), Đánh giá tư duy (TSA) và Kỳ thi SPT
.webp)

Tìm hiểu cách công nghệ thông tin được ứng dụng trong ngân hàng: số hóa giao dịch, Internet/Mobile Banking, bảo mật dữ liệu, tự động hóa quy trình, phân tích dữ liệu khách hàng và xu hướng chuyển đổi số giúp giao dịch nhanh, an toàn, tiện lợi hơn.
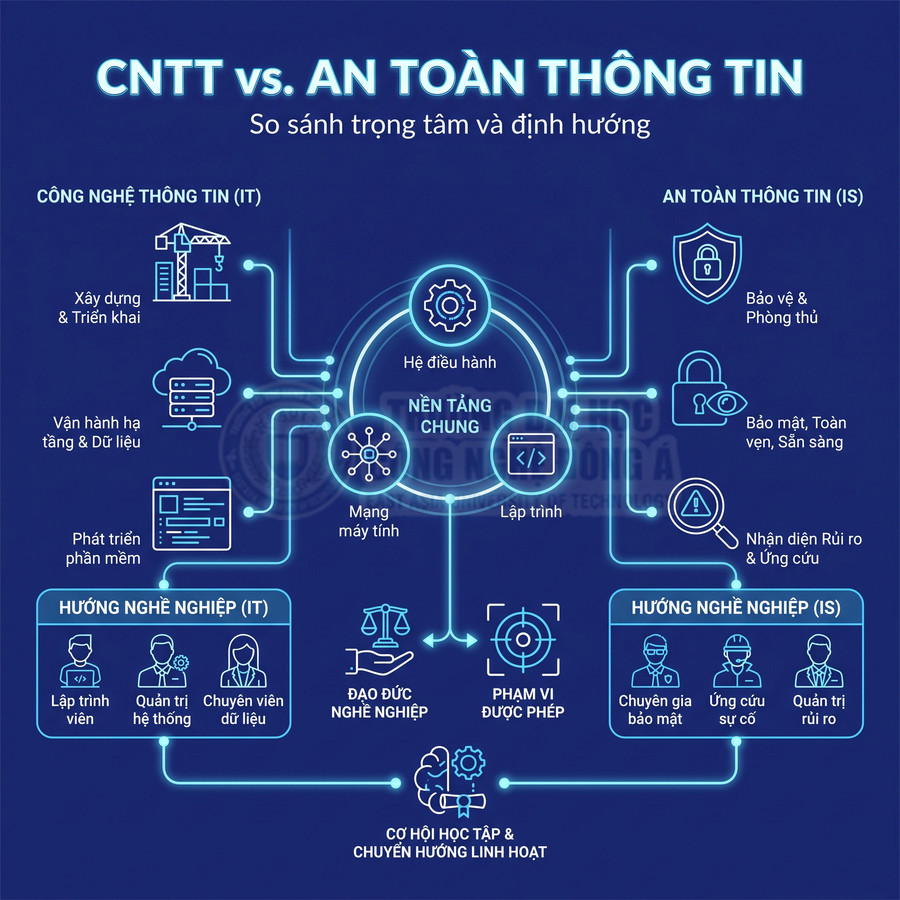
Phân vân học Python hay Java trước khi vào ngành công nghệ thông tin? Bài viết so sánh chi tiết độ khó, cơ hội việc làm, lộ trình học, ví dụ thực tế và gợi ý lựa chọn ngôn ngữ phù hợp với mục tiêu của bạn.
Giải đáp công nghệ thông tin có phù hợp với người hướng nội không, phân tích ưu nhược điểm, gợi ý vị trí công việc, kỹ năng cần có và cách tận dụng thế mạnh tính cách hướng nội để phát triển sự nghiệp IT.
Khám phá danh sách các trường có ngành Công nghệ thông tin ở TP.HCM, so sánh chương trình đào tạo, học phí, điểm chuẩn, cơ hội việc làm và gợi ý chọn trường phù hợp với mục tiêu của bạn.